
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
 xshysjhq/cve-2026-34197-payload-apache-activemq-
Exploit-Skript für CVE-2026-34197, das die Jolokia-API von Apache ActiveMQ angreift, um über eine bösartige Spring-XML-Konfiguration…
 itsignacioportal/cve-2021-42237
Proof-of-Concept-Exploit für CVE-2021-42237, eine Sitecore-RCE-Schwachstelle, die die Ausführung von Befehlen über einen manipulierten XML-Payload…
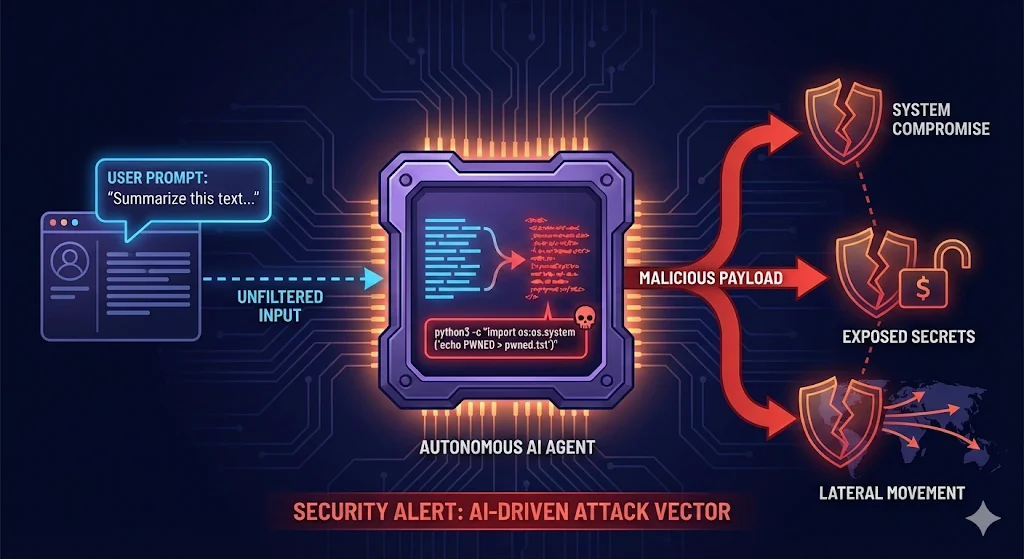 itamar-yochpaz/cve-2026-2256-poc
Proof-of-Concept, das eine Command-Injection-Schwachstelle im MS-Agent-Shell-Tool demonstriert und die Ausführung beliebiger Befehle sowie eine…
 xk-mt/cve-2023-28432
Das Minio-System weist eine Schwachstelle zur Offenlegung von Informationen auf. Nicht authentifizierte Remote-Angreifer können durch das Senden…
 inzegosec/cve-2026-23744
Exploit für MCPJam Inspector <=1.4.2, der über manipulierte HTTP-Anfragen Remote-Codeausführung auslöst und so die unbefugte Installation von…
 wa6n3r/cve-2026-35616
Exploit-Skript für CVE-2026-35616, das die Zertifikatsketten-Überprüfung in der Fortinet-API umgeht, indem gültige CNs ermittelt, ein gefälschtes…
 vuongnv3389-sec/cve-2021-41773
# Dockerisierter Proof-of-Concept für Apache-HTTP-Server-Pfad-Traversal und RCE (CVE-2021-41773), einschließlich Build-Anweisungen und curl-basierten…
 immersive-labs-sec/cve-2021-32648
Proof-of-Concept-Exploit für die OctoberCMS-Authentifizierungsumgehung (CVE-2021-32648), das unbefugten Zugriff demonstriert und einen…
 ibonok/cve-2026-33439-poc
Exploit für OpenAM Pre-Auth RCE (CVE-2026-33439) unter Verwendung einer Java-Deserialisierungs-Gadget-Kette, um Befehle auszuführen und die Ausgabe…
 thanhlam-attt/cve-2023-7028
Exploit für die Übernahme von GitLab-Konten über CVE-2023-7028, der die Umgehung des Passwort-Zurücksetzens demonstriert, indem eine Angreifer-E-Mail…
 hann1bl3l3ct3r/cve-2026-4406
Das Gravity Forms Plugin für WordPress (getestet bis Version 2.9.28) ist anfällig für unauthentifiziertes reflektiertes Cross-Site-Scripting (XSS)…
 hann1bl3l3ct3r/cve-2026-4112
Unsachgemäße Neutralisierung spezieller Elemente in einem SQL-Befehl („SQL Injection“) in SonicWall-SMA1000-Serienappliances ermöglicht es einem…
 sw0rd1ight/cve-2026-1312
# Reproduziert CVE-2026-1312, eine Django-SQL-Injection-Schwachstelle, mit einer Dockerisierten Umgebung und Schritt-für-Schritt-PoC für…
 sw0rd1ight/cve-2026-1207
Django-Framework: Wenn bei der Verwendung von PostGIS zur Abfrage von Geodaten-Rasterdaten unverifizierte Benutzereingaben direkt als band index…
 selecthch/cve-2026-41551
Proof-of-Concept-Exploit für CVE-2026-41551, eine Path-Traversal-Schwachstelle im Siemens ROS# file_server, die das entfernte Lesen von Dateien über…
 h4zaz/cve-2026-42141-xibo-ssrf
Proof-of-Concept für SSRF in Xibo CMS über den uploadUrl-Endpunkt, der eine authentifizierte Server-Side Request Forgery auf interne Ressourcen…
 h4zaz/cve-2025-60500
Exploit über School Management System 7.1 (Authentifizierte RCE)
 rockmelodies/cve-2026-22738
SpEL-Injection über unescapten Filter-Key in SimpleVectorStore führt zu Remote Code Execution








