
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
 alexoarga/cve-2021-40346
Proof-of-Concept für CVE-2021-40346, der HTTP-Request-Smuggling in HAProxy über einen Integer-Overflow demonstriert, mit einer Docker-basierten…
 al4n4n/cve-2026-25253-research
Proof-of-Concept-Exploit für CVE-2026-25253, der eine One-Click-RCE auf OpenClaw über Cross-Site WebSocket Hijacking demonstriert. Enthält…
 alirezac0/cve-2026-21643
Python-PoC und Nuclei-Vorlage zur Erkennung von SQL-Injection vor der Authentifizierung in FortiClient EMS 7.4.4, mit sicheren fehlerbasierten und…
 akr3ch/cve-2021-32099
Proof-of-Concept-Exploit für eine Pre-Authentifizierungs-SQL-Injection-Schwachstelle in Pandora FMS 742, das Session-Hijacking über einen…
 ajansha/cve-2025-60378
Proof of Concept für gespeicherte HTML-Injektion in RISE CRM, das zeigt, wie authentifizierte Benutzer bösartiges HTML in Rechnungen und Nachrichten…
 ajansha/cve-2025-60375
Proof-of-Concept für eine Authentifizierungsumgehung in PerfexCRM vor Version 3.3.1, das zeigt, wie leere Anmeldedaten unbefugten Admin-Zugriff…
 ajansha/cve-2025-55903
Proof of Concept für CVE-2025-55903, eine gespeicherte HTML-Injection in PerfexCRM, die authentifizierten Benutzern ermöglicht, bösartiges HTML in…
 affix/cve-2026-0770-poc
Proof of Concept für CVE-2026-0770 - Langflow Remote Code Execution
 adriangigliotti/cve-2026-666
# Bildungskonzept-Nachweis für CVE-2026-666, eine Remote-Code-Ausführung-Schwachstelle in der Deserialisierung des ShadowWeb-Frameworks, mit…
 ackemed/cve-2026-1529-poc-keycloak-unauthorized-registration-via-improper-invitation-token-validation
Exploit-Tool für CVE-2026-1529, das eine unbefugte Organisationsregistrierung in Keycloak über JWT-Token-Manipulation demonstriert. Enthält…
 absholi7ly/jspdf-object-injection
CVE-2026-25755 Eine kritische PDF-Objektinjektions-Schwachstelle in jsPDF ermöglicht es Angreifern, beliebige PDF-Objekte über die Funktion `addJS()`…
 absholi7ly/cve-2026-24858-forticloud-sso-authentication-bypass
CVE-2026-24858 FortiCloud Single Sign On (SSO) – eine standardmäßig aktivierte Funktion ab Werk, sobald Sie ein beliebiges…
 abhayclasher/cve-2026-39866
Proof-of-Concept-Labor zur Demonstration von Command Injection bei GitHub Actions Workflow Dispatch (CVE-2026-39866). Führt verwundbare und gepatchte…
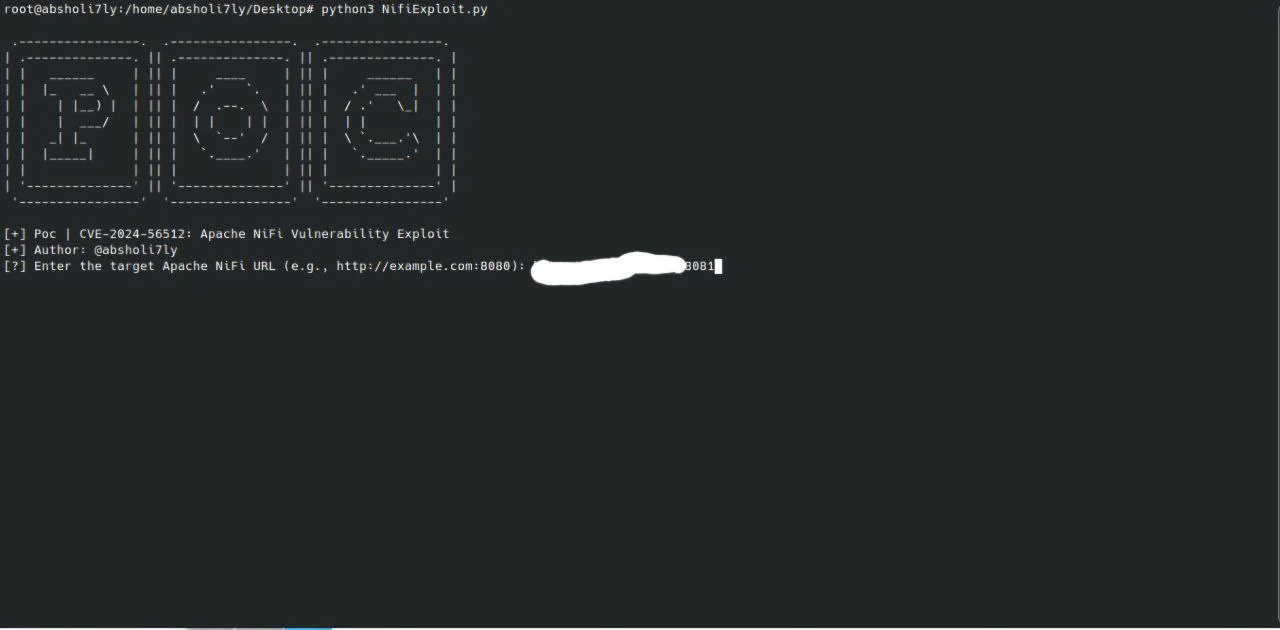 absholi7ly/cve-2024-56512-apache-nifi-exploit
Ein Tool zur Ausnutzung der Schwachstelle CVE-2024-56512 in Apache NiFi, die unbefugten Zugriff auf sensible Daten über unsachgemäß gesicherte APIs…
 abhayclasher/cve-2026-33331
Lokales Labor zur Reproduktion von gespeichertem XSS in der OpenAPI-Dokumentgenerierung von oRPC (CVE-2026-33331), mit verwundbaren und gepatchten…
 aaryan-11-x/cve-2024-57487-and-cve-2024-57488
Proof-of-concept und detaillierte Writeups für CVE-2024-57487 (authentifizierte RCE über Datei-Upload) und CVE-2024-57488 (gespeichertes XSS) im…
 zeropathai/nifi-cve-2026-39816-poc
POC für CVE-2026-39816, der es NiFi-Benutzern ohne Ausführungsberechtigung für Code ermöglicht, beliebige Skripte auszuführen.
 zeropathai/spinnaker-poc
POCs für CVE-2026-32604 und CVE-2026-32613, die Post-Auth-RCE und den Diebstahl von Anmeldedaten in Spinnaker ermöglichen.








