
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
 fimtow/cve-2021-24750
Demonstration des Exploits des WP Visitor Statistics-Plugins
 febinrev/atril_cbt-inject-exploit
CVE-2023-44452, CVE-2023-51698: Argument-Injection beim Parsen von CBT-Dateien, die beliebte Linux-Distributionen betraf
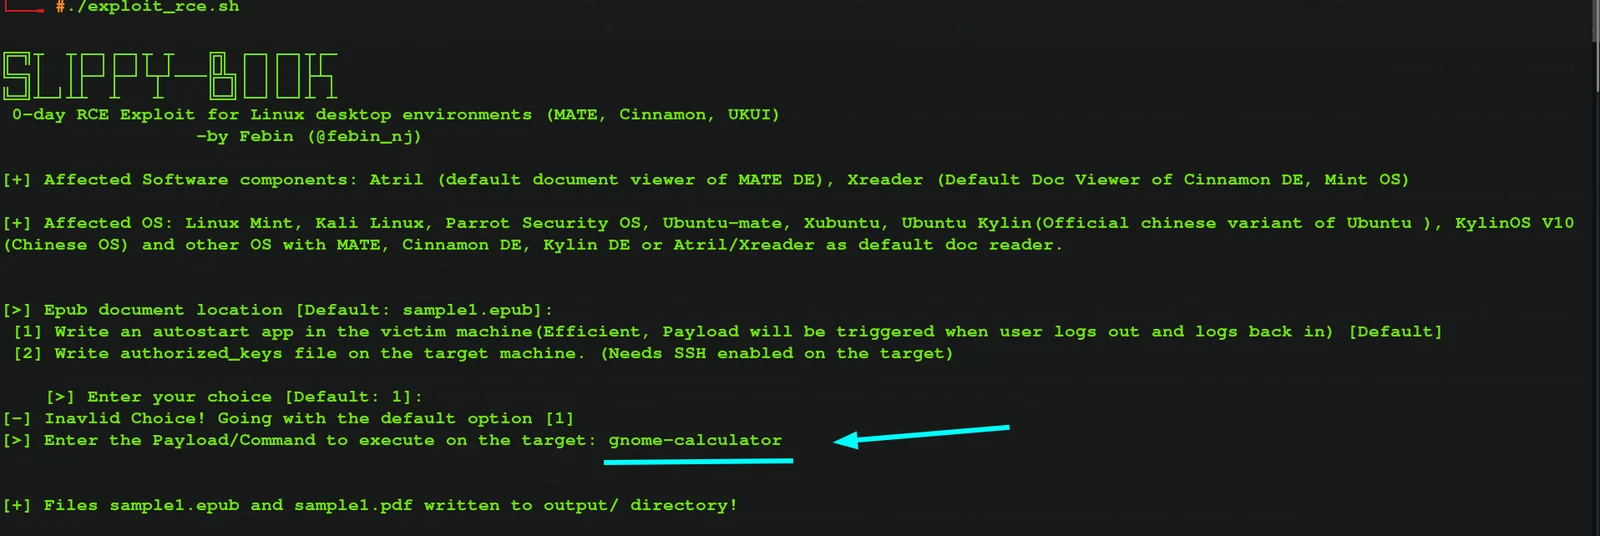 febinrev/slippy-book-exploit
CVE-2023-44451, CVE-2023-52076: RCE-Schwachstelle betrifft beliebte Linux-Distributionen wie Mint, Kali, Parrot, Manjaro usw. EPUB-Datei-Parsing:…
 febinrev/cve-2021-46398_chamilo-lms-rce
Chamilo LMS v1.11.14 wurde festgestellt, dass es eine Zero-Click-Codeinjektions-Schwachstelle enthält, die es Angreifern ermöglicht, beliebigen Code…
 febinrev/cve-2021-45010-tinyfilemanager-exploit
Exploit für CVE-2021-45010, eine Path-Traversal-Schwachstelle in Tiny File Manager <= 2.4.3, die es authentifizierten Benutzern ermöglicht,…
 fckoo/mcpjaminspector-unauth-rce
Proof-of-concept-Exploit für CVE-2026-23744, eine nicht authentifizierte Remote-Codeausführung im MCPJam Inspector <= 1.4.2, die die Ausführung von…
 fcjaviergarcia/cve-2026-23744-poc
Proof of Concept (PoC)-Exploit für CVE-2026-23744, eine Schwachstelle, die MCPJam Inspector betrifft und Remote-Codeausführung (RCE) über exponierte…
 exploit-io/cve-2021-41349
Exploit-Tool für CVE-2021-41349, das ein HTML-Formular generiert, um XSS-Payloads an Microsoft Exchange-Server zu liefern und so die Ausführung…
 exfil0/weaponizing-cve-2024-4367
CVE-2024-4367 ist eine kritische Schwachstelle (CVSS 9.8) in PDF.js, die die Ausführung beliebigen JavaScript-Codes ermöglicht, da die Typprüfungen…
 dzmind2312/mass-cve-2026-23550-exploit
Mehrthreadiger Python-Scanner für CVE-2026-23550, der eine nicht authentifizierte Admin-Übernahme im WordPress-Modular-DS-Plugin mit vollständiger…
 dylvie/cve-2026-30824-flowise-nvidia-nim-authentication
Ein Proof-of-Concept-Exploit für **CVE-2026-30824**, eine kritische Schwachstelle zur Umgehung der Authentifizierung in Flowise, die…
 dxleryt/cve-2026-26331
Proof-of-Concept, das eine beliebige Befehlsinjektion über die Option `--netrc-cmd` von yt-dlp demonstriert und Shell-Metazeichen in URLs ausnutzt,…
 dxleryt/cve-2026-25731
Proof of Concept für eine Server-Side Template Injection (SSTI)-Schwachstelle in Calibres Templite-Engine (GHSA-xrh9-w7qx-3gcc). Demonstriert die…
 dwisiswant0/next-16.2.4-pocs
Next.js v16.2.4 Security PoC Collection (CVE-2026-23870, CVE-2026-44575, CVE-2026-44579, CVE-2026-44574, CVE-2026-44578, CVE-2026-44573,…
 drkim-dev/cve-2026-32321
Blind-SQL-Injection-Exploit für Clipbucket, der CVE-2026-32321 demonstriert, um Daten aus verwundbaren Installationen zu extrahieren.
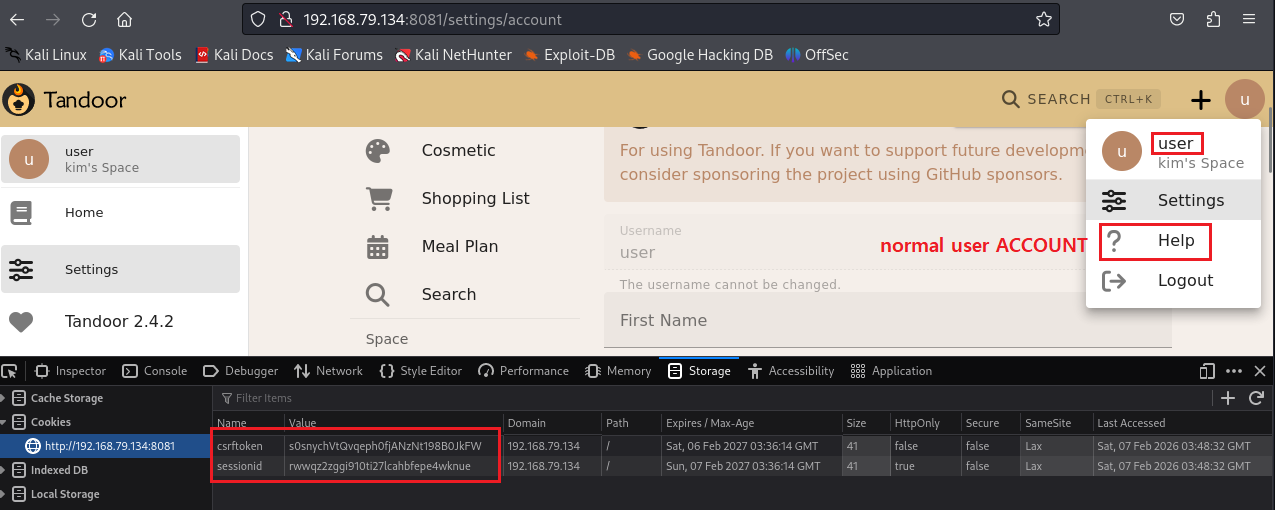 drkim-dev/cve-2026-25991
Proof-of-Concept-Exploit für CVE-2026-25991, eine blinde SSRF im Cookmate-Import von Tandoor Recipes, die es authentifizierten Benutzern ermöglicht,…
 drkim-dev/cve-2026-30862
Proof-of-Concept, das gespeichertes XSS im Appsmith Table Widget demonstriert, was zu vertikaler Privilegieneskalation und vollständiger…
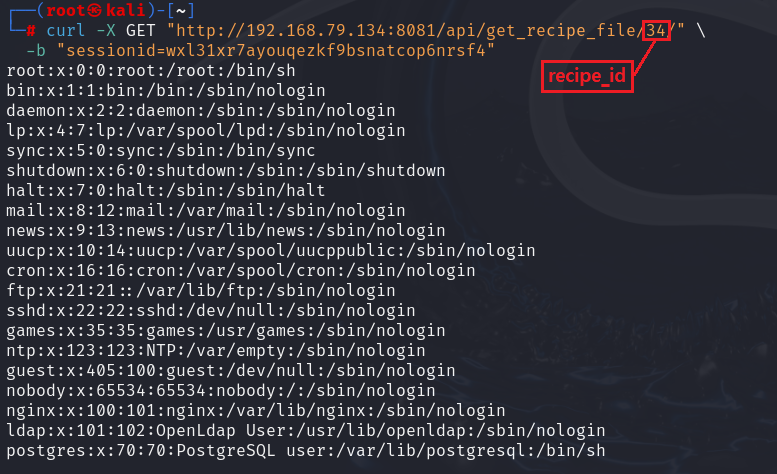 drkim-dev/cve-2026-25964
Proof-of-Concept-Exploit für CVE-2026-25964, eine authentifizierte lokale Dateioffenlegung in Tandoor Recipes über Path Traversal beim Rezeptimport,…








