
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 kalhoralireza/cve-2026-17532-lab
# Docker-Lab zur Demonstration von CVE-2026-17532, einer unauthentifizierten reflektierten XSS in Seraphinite Accelerator, die über eine…
 jimmexploit/cve-2026-42167-poc
Funktionaler SQL-Injection-Exploit für CVE-2026-42167 in ProFTPD mod_sql, der es nicht authentifizierten Angreifern ermöglicht, Befehle über den…
 jarnovandenbrink/cve-2026-26128
Nutzt Kerberos-Reflexion über Unicode-Normalisierung in Windows Active Directory aus, um die Authentifizierung an ADCS und MSSQL weiterzuleiten und…
 imbas007/poc_cve-2026-41940
Proof-of-Concept-Exploit für CVE-2026-41940, der auf cPanel abzielt und Kontenumeration, Befehlsausführung sowie interaktiven Shell-Zugriff auf…
 gouldnicholas/cve-2026-7669-poc
PoC für CVE-2026-7669: SGLang stilles trust_remote_code-Override -> RCE
 gman0x00/keycloak-cve-2026-18963
PoC, Dockerfile-Playground und Root Cause aus der Patch-Diff-Analyse.
 gh0stuncle/cve-2018-16763_fuel_cms_exploit
Ein auf Python basierender Exploit für Fuel CMS zur Remote-Codeausführung (RCE), der in CVE-2018-16763 erwähnt wird.
 efeanilarslan/cve-2026-42167-exploit
Python-Exploit für CVE-2026-42167 (ProFTPD mod_sql). Bietet automatisiertes Datei-Scanning und zeitbasierte blinde Datenextraktion.
 dinosn/cve-2026-6379
# Docker-basiertes Lab-Kit für CVE-2026-6379, eine nicht authentifizierte SQL-Injection in WP Photo Album Plus. Enthält zeitbasiertes Blind-PoC,…
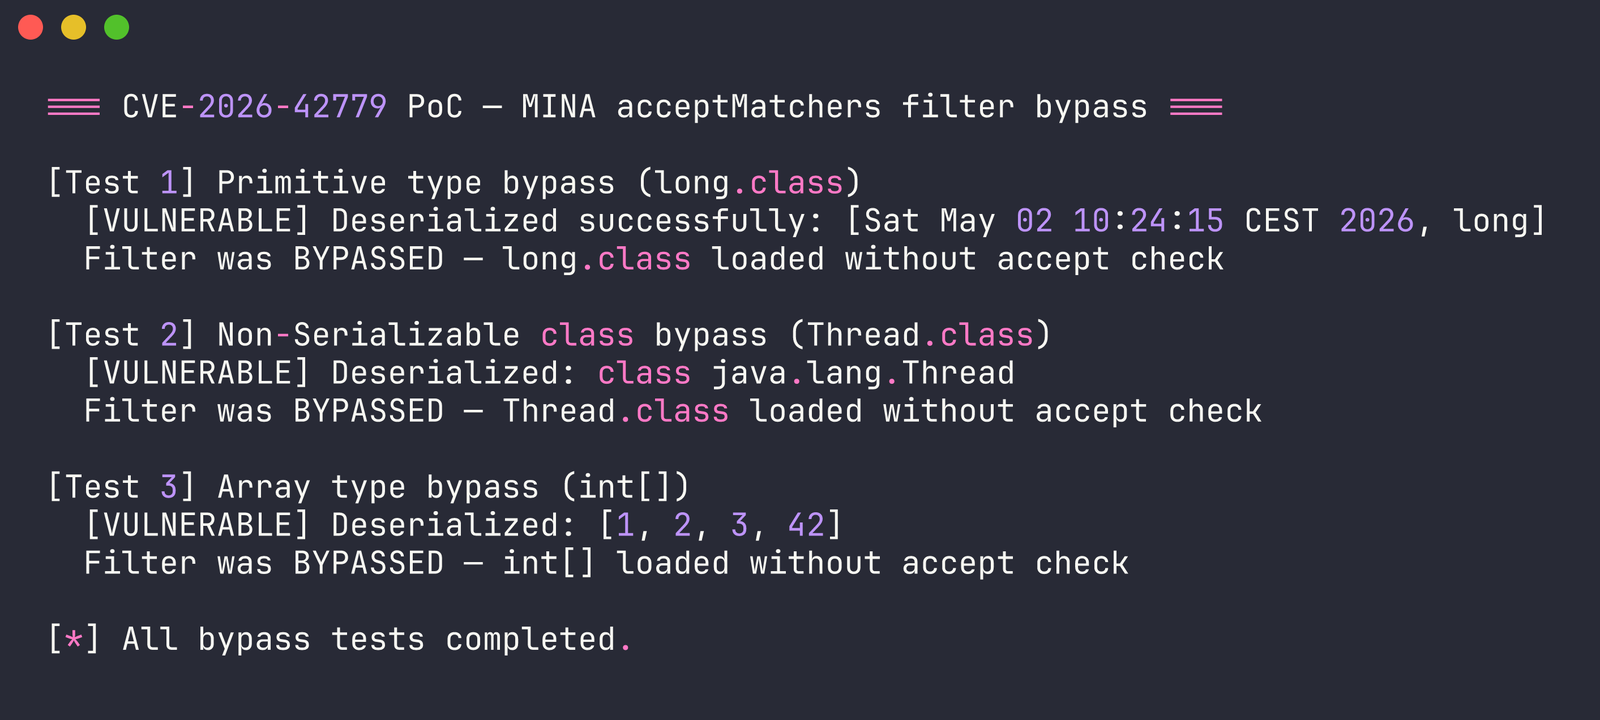 dinosn/cve-2026-42779
Proof-of-Concept, das eine Umgehung des Deserialisierungsfilters in Apache MINA demonstriert, die zu Remote-Code-Ausführung führt, mit detaillierter…
 amirhosseinjamshidi64/cve-2026-7567-poc
# Proof-of-Concept-Exploit für CVE-2026-7567, eine Authentifizierungsumgehung im WordPress Temporary Login Plugin <= 1.0.0, die eine…
 adityatelange/poc-cve-2026-0073
CVE-2026-0073 – PoC zur Umgehung der gegenseitigen Authentifizierung bei ADB Wireless
 xmyronn/cve-2026-10170-rce
Proof-of-Concept, das SQL-Injection und uneingeschränkten Datei-Upload kombiniert, um Remote-Code-Ausführung im Visitor Management System 1.0 zu…
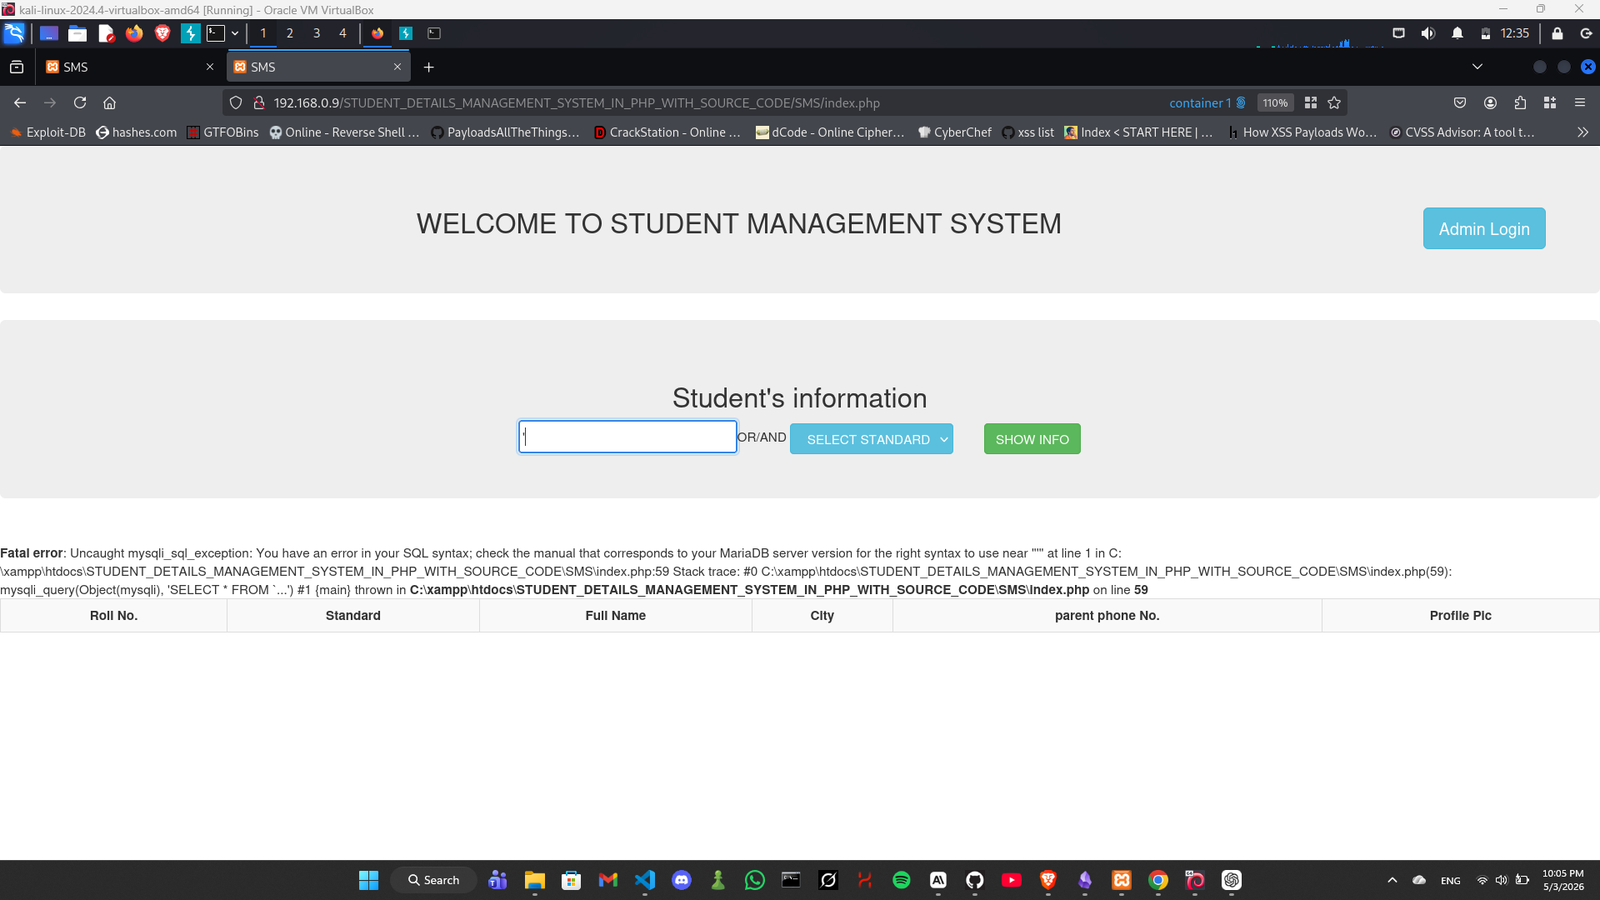 xmyronn/cve-2026-10110-sqli
Proof-of-Concept für eine nicht authentifizierte SQL-Injection im Student Details Management System 1.0, das UNION-basierte Datenextraktion und den…
 whitetpoison100/discord-cve-2026-24332-demo
Proof-of-concept zur Demonstration von CVE-2026-24332, einer Discord-Schwachstelle, für Bildungs- und Sicherheitsforschungszwecke.
 strikoder-premium/cve-2026-29000-pac4j-jwt
CVE-2026-29000 PoC: pac4j-jwt PlainJWT-in-JWE-Authentifizierungsumgehung.
 sneakynachos/cve-2026-4692-trust-me-im-in-rdm
Proof-of-Concept-Exploit für die Firefox-BrowsingContext-Autorisierungsumgehung (CVE-2026-4692), der gefälschte IPC-Nachrichten demonstriert, um…
 sl4ck0th/cve-2026-42167-poc
# Pre-Auth RCE in ProFTPD über mod_sql is_escaped_text()-Umgehung (CVE-2026-42167)








