
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 biitts/cve-2026-82286-gpt-crawler-arbitrary-file-write
CVE-2026-82286 — gpt-crawler <=1.5.1 unauthentifiziertes beliebiges Datei-Schreiben über outputFileName (POST /crawl). PoC + eigenständiges…
 victorns69/cve-2024-12381
Exploit für Chrome V8 Typverwirrung (CVE-2024-12381) mit JSPI-Sandbox-Umgehung, der über einen Flask-Server RCE liefert, der Browser identifiziert…
 dinosn/cve-2026-23989-opencloud-lab
# Reproduktionslabor (A/B Docker) für CVE-2026-23989 — OpenCloud / ownCloud Infinite Scale Public-Link-Scope-Validierungs-Bypass in Reva
 buraksevben/cves
Kuratierte Sammlung von Proof-of-Concept-Exploits für Webschwachstellen, einschließlich Cross-Site-Scripting und SQL-Injection, mit detaillierten…
 rootdirective-sec/cve-2026-27541-analysis-lab
# Docker-Lab zur Reproduktion von CVE-2026-27541, einer authentifizierten Privilegieneskalation in WooCommerce Wholesale Prices. Vergleicht…
 rootdirective-sec/cve-2026-1581-analysis-lab
Reproduziert CVE-2026-1581, eine nicht authentifizierte zeitbasierte SQL-Injection in wpForo Forum <=2.4.14, mit einem Docker-Lab und PoC, um die…
 dottak/cve-2024-56278
Proof-of-Concept-Exploit für CVE-2024-56278, eine Remote-Code-Ausführungs-Schwachstelle im WordPress-Plugin WP Ultimate Exporter, die den…
 ysrc/pil-rce-by-ghostbutt
Ausnutzung der Command-Execution-Schwachstelle im Python-PIL-Modul
 ilokaas/cve-2026-24061-payload
Ein PoC-Exploit für CVE-2026-24061 – GNU InetUtils telnetd Argument Injection Authentication Bypass
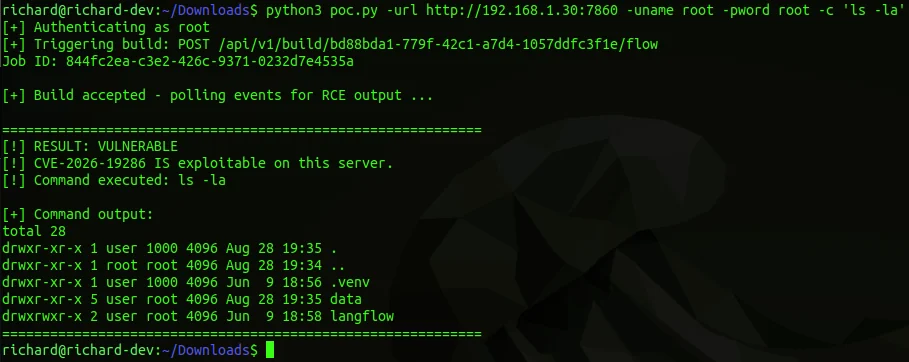 rmhowe425/poc-cve-2026-19286
Proof-of-Concept-Exploit für CVE-2026-19286 in Langflow, das authentifizierte Remote-Befehlsausführung über manipulierte HTTP-Anfragen ermöglicht.
 investigato/cve-2026-76060_zoneminder_commandinjection-poc
Proof-of-Concept-Exploit für CVE-2026-76060, eine OS-Command-Injection im Event-Export von ZoneMinder, die RCE über manipulierte Monitornamen…
 ahseven/cve-2026-33017-poc-reverse-shell
Exploit für CVE-2026-33017, eine nicht authentifizierte RCE in Langflow, die eine Reverse Shell über eine bösartige CustomComponent-Payload…
 horkimhab/cve-2023-27350-cve-2023-27351
Bildungsbezogener Proof-of-Concept für die Pre-Auth-RCE-Kette von PaperCut (CVE-2023-27350, CVE-2023-27351) mit Setup-Skripten und Anleitung für…
 k4pxd/cve-2022-46169
Cacti 1.2.22 – nicht authentifizierte Befehlsinjektion
 khashayarnzk/cve-2025-10952-ml-logger-afr
PoC für CVE-2025-10952 — ml-logger nicht authentifiziertes beliebiges Dateilesen. CVSS 5.3
 machiavelliii/cve-2024-23897
Nicht authentifizierter Exploit zum beliebigen Lesen von Dateien für Jenkins CVE-2024-23897, mit HTTPS- und CSRF-Crumb-Unterstützung, um gehärtete…
 siebrum/cve-2026-23751-poc
RemotingClient gepatcht, um CVE-2026-23751 auszunutzen (Tungsten Automation – Kofax Capture nicht authentifiziertes Lesen/Schreiben von Dateien,…
 simoesctt/ctt-enhanced-cve-2026-46339-exploit-engine
Python-Framework zur Ausnutzung von CVE-2026-46339 für nicht authentifiziertes RCE auf 9Router über die MCP-Bridge, unter Verwendung von temporalem…








