
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
 skyejacobson/cyberhawkslab-telnetcve
Writeup/Fund von CVE-2026-24061 im Cyberhawks-Labor
 4ybrick/cve-2026-79303
Proof-of-concept für CVE-2026-79303, eine kritische boolean-blind SQL-Injection in Kaiten, die die Parameter `order_by` und `order_direction`…
 teamn4c/sg-2026-0021
Proof-of-Concept-Exploit für CVE-2026-34159, der die Schwachstelle demonstriert und Exploit-Code für Sicherheitstests und Forschung bereitstellt.
 axedos/cve-2026-67401
Python-Proof-of-Concept für CVE-2026-67401, eine authentifizierte SQL-Injection in cPanel EmailTrack, die das Schreiben beliebiger Dateien als Root…
 batj44/cve-2024-44625-gogs-rce-0.13.0
Exploit für CVE-2024-44625 in Gogs 0.13.0, der Remote-Codeausführung über Symlink-Following zur Erstellung eines Git-Hooks erreicht, mit Reverse- und…
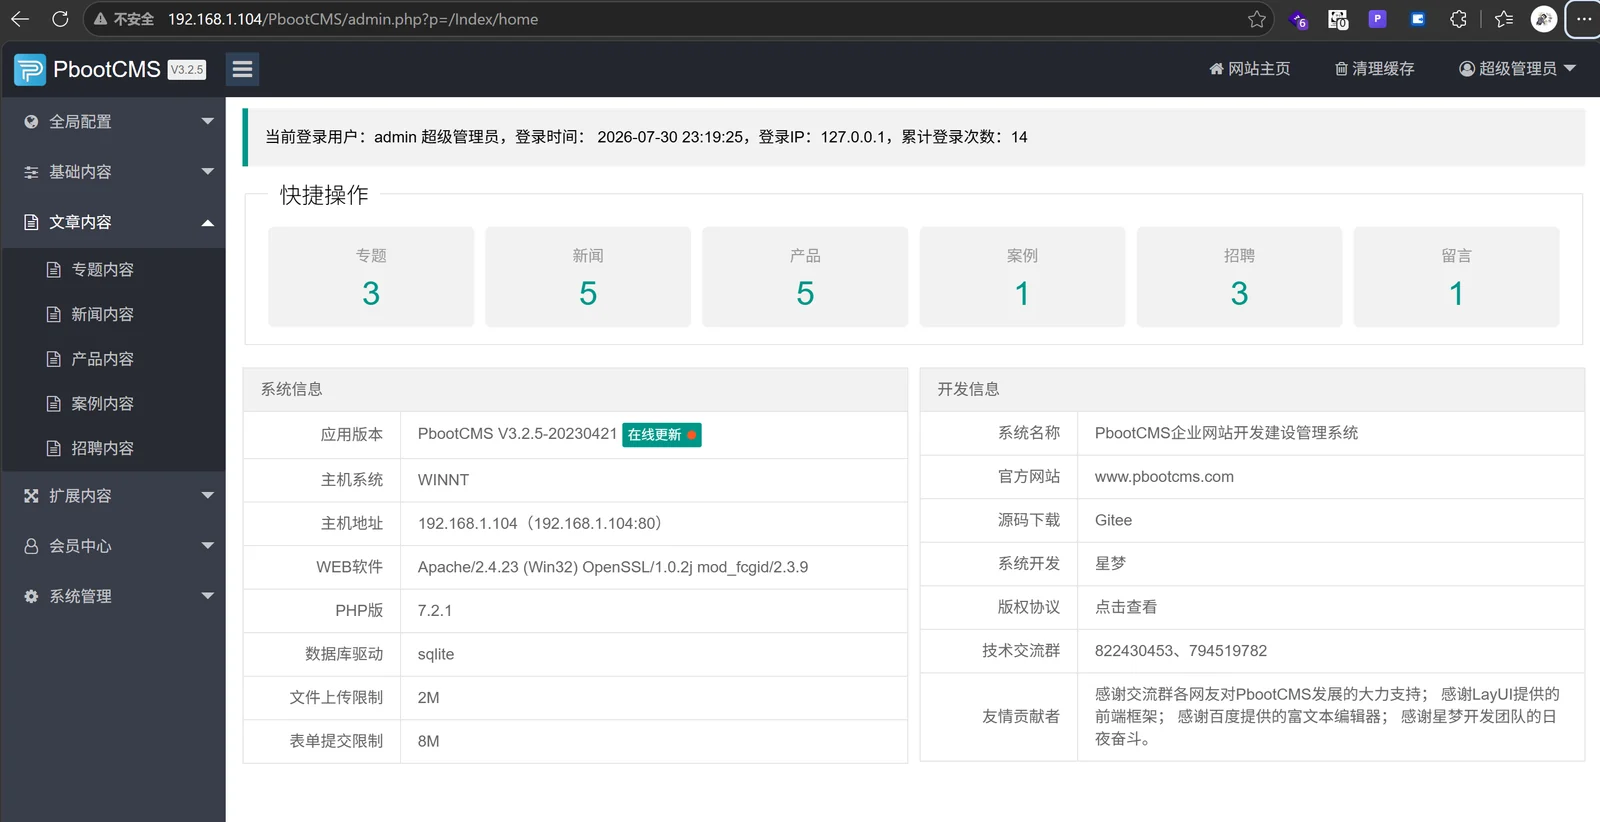 jhli07/cve-2026-79387-pbootcms-sql-injection
Proof-of-Concept für CVE-2026-79387, eine authentifizierte SQL-Injection in der Benutzerverwaltung von PbootCMS, die beliebige Feldaktualisierungen…
 qinglove777/cve-2024-2961-xxe-exploit
CVE-2024-2961 (CNEXT) PHP-Dateilesen-zu-RCE-Exploit, angepasst an einen XXE/CTF-Kanal
 abraxas/cve-2026-19089-woocommerce-tyche
Forschungs-Repository für CVE-2026-19089, eine Schwachstelle zur Remote-Codeausführung in WooCommerce Product Input Fields von Tyche Softwares.…
 hackerking24/cve-2026-30225-olivetin-rce
Proof-of-Concept-Exploit für OliveTin-Unauthenticated-RCE (CVE-2026-30225) über unsichere Gast-Standardwerte und unvalidierte Argumenttypen, die eine…
 r3vpwnx/cve-2025-55182
# Eigenständiger Exploit für CVE-2025-55182 Erzielt eine nicht authentifizierte RCE in Next.js App Router über die Flight-Deserialisierung von React…
 r3vpwnx/cve-2025-8110
Proof-of-Concept-Exploit für CVE-2025-8110 in Gogs <=0.13.x, das authentifizierten Symlink-Bypass zum beliebigen Dateischreiben als…
 r3vpwnx/cve-2025-58434
Exploit-Kette für Flowise 3.0.5: Nicht authentifizierte Übernahme von Konten durch Offenlegung von Passwort-Reset-Tokens (CVE-2025-58434), verknüpft…
 starscow/cve-2024-38077-poc
Proof-of-Concept-Exploitcode für CVE-2024-38077, eine Schwachstelle zur Remote-Codeausführung im Windows Remote Desktop Licensing Service.…
 bombobombone/cve-2026-73309
# Proof-of-Concept und technischer Bericht für CVE-2026-73309, eine OAuth2-Authentifizierungsumgehung in XenForo vor 2.3.13. Demonstriert die…
 bombobombone/cve-2026-73310
# Proof of Concept und technische Ausarbeitung für CVE-2026-73310, eine OAuth2-Autorisierungscode-Redirect-URI-Bindungs-Schwachstelle in XenForo vor…
 bombobombone/cve-2026-73311
Proof-of-Concept-Exploit, das die Wiederverwendung von OAuth2-Autorisierungscodes in XenForo vor 2.3.13 demonstriert und Token-Replay sowie mehrere…
 bombobombone/cve-2026-73314
Proof-of-Concept-Exploit für CVE-2026-73314, eine Umgehung der Signaturprüfung von PayPal-REST-Webhooks in XenForo vor 2.3.13, die einen unbefugten…
 bombobombone/cve-2026-73315
Proof-of-Concept und technische Ausarbeitung für CVE-2026-73315, eine SSRF-Schwachstelle im PayPal-REST-Webhook-Handler von XenForo, die blinde…








