
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 sarthak4126/web-app-pentesting
Webanwendungs-Penetrationstesting-Labor — verwundbare Flask-App, automatisierter Scanner und professioneller Pentest-Bericht. Deckt OWASP Top 10,…
 i3it/cve-2026-18322
Root-Cause-Analyse, passiver Versionsprüfer und Lab-PoC für CVE-2026-18322, eine unauthentifizierte Rechteausweitung im WordPress-Plugin Smart Popup…
 babydessy/cve-2024-27564
Proof-of-Concept für CVE-2024-27564, eine nicht authentifizierte SSRF in pictureproxy.php über den url-Parameter, mit verwundbarem Code, curl-PoC und…
 abraxas/cve-2026-87902
Proof-of-concept and disclosure pack for CVE-2026-87902, an unauthenticated local file inclusion in WordPress Core via locate_template(), with a…
 babydessy/cve-2024-2876
Proof-of-Concept für CVE-2024-2876, eine unauthentifizierte SQL-Injection im WordPress-Plugin Email Subscribers, mit Dork-Queries und einer…
 dkstar11q/cve-2024-29269
Exploit für CVE-2024-29269, der unauthentifizierte OS-Befehlsausführung auf TLR-2005KSH-Routern ermöglicht, mit ZoomEye- und Leakix-Dork-Abfragen zur…
 jonastrikex/cve-2026-14856-tastyigniter
Technische Analyse und PoC für CVE-2026-14856, ein gespeichertes XSS im Media Manager von TastyIgniter v4.3.0, das mit CSRF verkettet wird, um die…
 ressl/cve-2026-87902-poc
PoC für CVE-2026-87902 — unauthentifizierter Path Traversal in der WordPress-Seitentemplate-Auflösung (lokale PHP-Inklusion, bedingte RCE) mit einem…
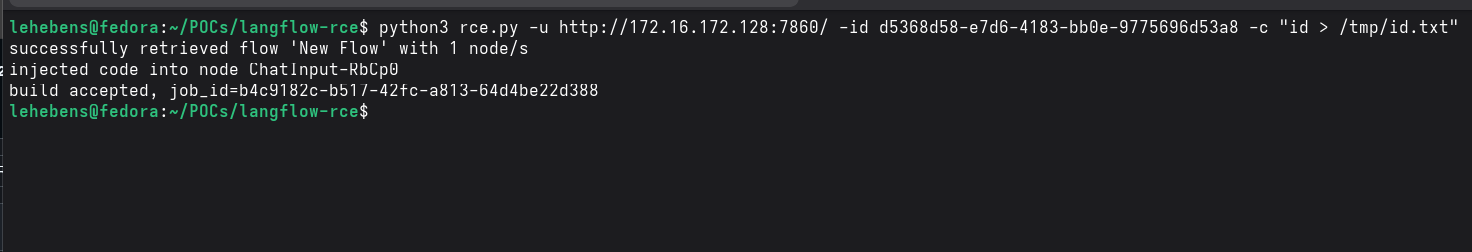 lukehebe/ibm-langflow-cve-2026-48519-poc
Proof-of-Concept-Exploit für CVE-2026-48519, eine Pre-Auth-RCE in IBM Langflow <= 1.9.1 über den Shareable Playground…
 rushikesh-a-bhujbal/cve-2011-2523
Von Grund auf entwickelte Exploits in Python. Kein Metasploit. Keine Frameworks. Raw-Socket-Implementierung echter CVEs gegen autorisierte Lab-Ziele.
 nxploited/cve-2026-91097-cve-2026-91106
HPLIP < 3.26.6 — Vollständige Admin-Übernahme über die PAPPL-Weboberfläche (keine Authentifizierung). Verwandt mit CVE-2026-91097 bis CVE-2026-91106…
 abraxas/cve-2026-61628
Proof-of-Concept- und Disclosure-Paket für CVE-2026-61628, eine unauthentifizierte TOCTOU-Privilegieneskalation in nginx-ignition 2.41.0, die das…
 murrez/cve-2026-13355
Python-PoC-Scanner und Exploit für CVE-2026-13355, eine unauthentifizierte Admin-Rechteausweitung in Meta Box AIO WordPress-Plugins, mit…
 murrez/cve-2026-19658
Python-3-Prüf- und Exploit-Helfer für CVE-2026-19658, eine PHP-Object-Injection-Schwachstelle in WordPress Give Tributes, mit FOFA-Zielerkennung und…
 rmhowe425/poc-cve-2026-93674
Python-Proof-of-Concept-Exploit für CVE-2026-93674, eine authentifizierte blinde Command Injection in Langflow, die die Ausführung von…
 madfxr/xss2shell-poc
XSS2Shell: WordPress-Preauth-XSS-zu-RCE-Kette (CVE-2026-64638)
 rmhowe425/poc-cve-2026-93680
Proof-of-Concept-Exploit für CVE-2026-93680, das die Umgehung der MCP-SSE-Authentifizierung und die Datenexfiltration über Tool-Aufrufe demonstriert.
 4nner/cve-2019-9053
Python-3-Exploit für CVE-2019-9053, eine SQL-Injection-Schwachstelle in CMS Made Simple, die die Extraktion von Anmeldedaten über zeitbasierte blinde…








