
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 tc4dy/cve-2026-87902-toolkit
WordPress CVE-2026-87902 LFI-zu-RCE-Toolkit mit einer weaponisierten Exploit-Kette (PEAR RCE, Webshell, Admin-Erstellung, Loot) sowie einer…
 1833ravikumar-max/cve-2021-41773-apache-path-traversal-lab
Docker-basiertes Cybersicherheits-Lab zum Studieren und Reproduzieren von CVE-2021-41773 in einer isolierten Umgebung.
 darkcast/cve-2020-10257
Shell-Exploit-Skript für CVE-2020-10257, eine nicht authentifizierte RCE im WordPress-Plugin TRX Addons, die Admin-Benutzer über den…
 fl0ydsec/cve-2026-63030
Python-Massenexploit und Detektor für die WordPress-Core-Pre-Auth-RCE-Kette CVE-2026-63030 und CVE-2026-60137, die SQL-Injection mit…
 nextco/wordpress-cve-2026-87902
Proof-of-Concept-Exploit für CVE-2026-87902, eine nicht authentifizierte WordPress-Core-LFI, die über pearcmd.php zu RCE führt, mit einem Docker-Lab…
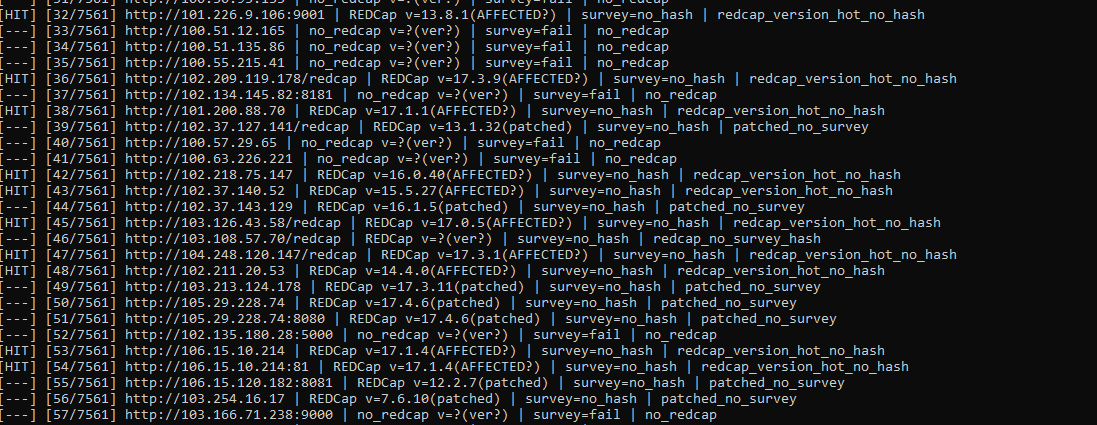 yulisec/cve-2026-90817
Python-Checker und konfigurierbarer Exploit-Hook für CVE-2026-90817, eine REDCap-Umfrage-Passthru- und Datenimport-RCE. Fingerabdrücke von Versionen,…
 whoami-012/cve-2026-96515
Technischer Bericht und authentifizierter Reverse-Shell-PoC für CVE-2026-96515, eine Root-Befehlausführungs-Schwachstelle im…
 hassham1/cve-2026-87902
WordPress Core <= 7.1.1 nicht authentifizierte LFI zu RCE - Validierungslabor, PoC, nuclei-Template (GHSA-7hp8-65ch-5whp)
 jlvsjp/weblogic_cve-2020-14645
Java-PoC für WebLogic CVE-2020-14645 Coherence-Deserialisierungs-RCE. Stellt eine bösartige Klasse über LDAP bereit und löst Remote-Codeausführung…
 super-meuw/cve-2026-86218
Python-3-Proof-of-Concept-Exploit für CVE-2026-86218, eine Pre-Auth-RCE in N-able N-central über eine Struts-Multipart-Race-Condition, mit…
 zer0dayf/cve-2026-87902
Python-PoC-Skript für CVE-2026-87902, das grundlegende Prüfungen gegen eine Ziel-WordPress-URL mit konfigurierbaren Optionen für Seite, Tiefe, Präfix…
 dinosn/cve-2026-87902-wordpress-lfi-lab
Reproduktions-Lab + URL-Listen-Scanner + PoC für CVE-2026-87902 / GHSA-7hp8-65ch-5whp — WordPress get_page_template() unauthentifizierte LFI zu…
 shlln/cve-2026-90847
Proof-of-Concept für CVE-2026-90847, eine authentifizierte RCE in iux_set.cgi über einen bösartigen .cfg-Tar-Upload, der Befehle in crontab schreibt,…
 rabakuku/cve-2026-87902-a-working-poc-for-wordpress-s-critical-path-traversal
Referenzhinweise und Mitigationskonfigurationen für CVE-2026-87902, eine nicht authentifizierte Path-Traversal- und LFI-Schwachstelle im…
 qucklecrabik/cve-2026-23921
Proof-of-Concept-Exploit für CVE-2026-23921, eine zeitbasierte blinde SQL-Injection in der Zabbix-API über den Parameter sortfield, die die…
 vulpecuna/cve-2026-87902
Python-PoC für CVE-2026-87902, eine nicht authentifizierte WordPress-Path-Traversal-RCE über get_page_template(), mit Versions-Fingerprinting,…
 g4sp4rcs/cve-2019-11707-from-an-ionmonkey-type-confusion-to-system-
Windows-Proof-of-Concept-Exploit-Kette für CVE-2019-11707, eine Firefox-IonMonkey-Typverwechslung, die Browser-RCE mit Sandbox-Escape kombiniert, um…
 kabiri-labs/rcekit
RCE detection and confirmation toolkit that tests URLs or captured HTTP requests for command injection, SSTI, blind and OOB paths, returning tiered…








