
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 abraxas/cve-2026-48356
Proof-of-Concept- und Lab-Paket für CVE-2026-48356, einen unauthentifizierten uneingeschränkten Datei-Upload in den REST-Custom-Options des…
 unh00k3d/cve-2026-85706
Ursachenanalyse, verwundbares Docker-Lab und PoC-Skripte für CVE-2026-85706, ein unauthentifizierter beliebiger Dateizugriff in GitLab über ein…
 abraxas/cve-2026-75650
Disclosure-Paket und Lab-Reproduktionsskript für CVE-2026-75650, eine unauthentifizierte SSTI-RCE in Magento Open Source GraphQL-E-Mail-Vorlagen.
 yym8538/cve-2026-5027
Proof-of-Concept-Exploit für CVE-2026-5027, einen Path-Traversal und beliebiges Dateischreiben im /api/v2/files-Endpunkt von Langflow, mit Docker-Lab…
 4minx/cve-2026-48842
Python-PoC für CVE-2026-48842, eine Pre-Auth-SQL-Injection im virtuser_query-Plugin von Roundcube. Bestätigt die Schwachstelle über zeitbasierte…
 rahulreddykarne/cve-2026-65320-fastcore
Dokumentiert CVE-2026-65320, einen Tar-Slip-Pfad-Traversal in fastcore's untar_dir(), mit einem harmlosen Proof-of-Concept, der beliebiges Schreiben…
 z3rodayhacks/cve-2026-63030-cve-2026-60137
Pre-Auth-RCE-Proof-of-Concept, das eine WordPress-REST-Batch-API-Authentifizierungsumgehung mit WP_Query-SQL-Injection verkettet, um Hashes…
 langz337/cve-2026-63030
Python-Exploit-Tool, das CVE-2026-63030 REST-Batch-Route-Verwechslung mit CVE-2026-60137 SQL-Injection verkettet, um unauthentifizierte…
 aramosf/cve-2026-61500
Python-PoC und Docker-Lab für CVE-2026-61500: rekonstruiert den PRNG-Zustand von Rejetto HFS V8, um ein Admin-Session-Cookie zu fälschen und RCE über…
 abraxas/cve-2026-62062
Proof-of-concept and lab pack for CVE-2026-62062, an unauthenticated CSRF REST nonce bypass in Elementor 4.3.0-4.3.1 enabling administrator account…
 yym8538/cve-2026-60004
Automatisierter Proof-of-Concept-Exploit für CVE-2026-60004, eine Gitea-Diffpatch-Git-Hook-RCE, die einen Post-Index-Change-Hook platziert, um eine…
 abraxas/cve-2026-5430
Disclosure-Paket und Python-PoC für CVE-2026-5430, eine JWT-Algorithmus-Verwechslungsschwachstelle in WSO2 API Manager 4.5.0, die eine…
 abraxas/cve-2026-52782
Reproduktionspaket und PoC-Skript für CVE-2026-52782, eine authentifizierte IDOR in den Projekt-Speichereinstellungen von OpenProject, die…
 theqmaks/resolver
Diese Erweiterung integriert beliebte CAPTCHA-Lösungsdienste in BurpSuite, um verschiedene Arten von CAPTCHAs ohne manuellen Eingriff zu verarbeiten.
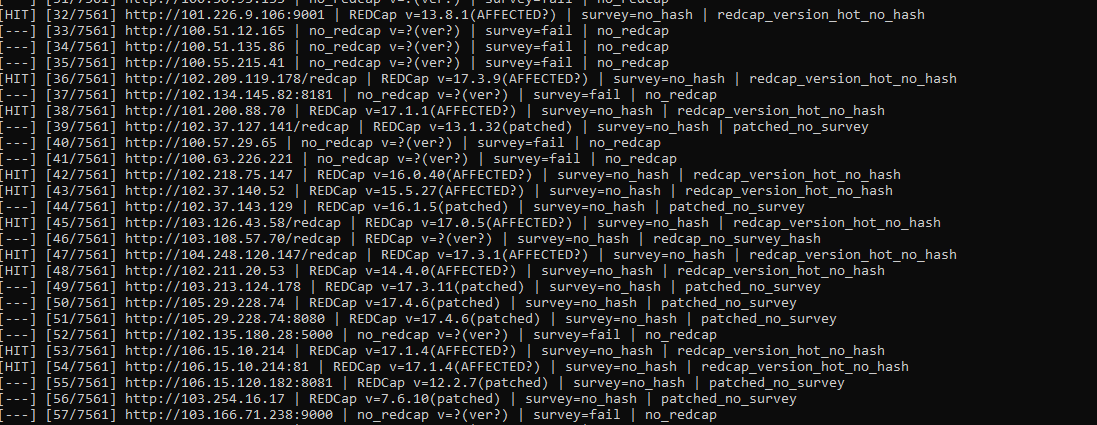 farih123/cve-2026-90817
Python-Checker und konfigurierbarer Exploit-Hook für CVE-2026-90817, Fingerprinting von REDCap-Instanzen, Validierung von Survey-Hashes und Prüfung…
 pwnvader/cve-2026-87915-poc-pwnvader
Shell-PoC für CVE-2026-87915, eine unauthentifizierte gespeicherte XSS-Schwachstelle im WordPress-Plugin Popup Maker (<=1.24.0). Fingerprintet das…
 pwnvader/cve-2026-87902-poc-pwnvader
Shell-PoC für CVE-2026-87902, eine unauthentifizierte WordPress-Core-LFI über die Auflösung von Seitenvorlagen, die über pearcmd.php zu RCE verkettet…
 crowsec-edtech/cve-2026-87902
Python-PoC, das CVE-2026-87902 ausnutzt, einen unauthentifizierten Path Traversal in WordPress locate_template(), der zu LFI und PEAR-basierter RCE…








