

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Webanwendungs-Exploitation — Seite 90 | Kitploit
Kategorien

Webanwendungs-Exploitation

Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).

Kitploit empfohlen
Top-Tools

10 ausgewählt
sqlmap preview#1

sqlmap

GitHubsqlmapproject/sqlmap
38.2kvor 1 Tag
beef preview#2

beef

GitHubbeefproject/beef
11.0kvor 3 Tagen
nuclei preview#3

nuclei

GitHubprojectdiscovery/nuclei
30.4kvor 19 Stunden
zaproxy preview#4

zaproxy

GitHubzaproxy/zaproxy
15.6kvor 1 Tag
XSStrike preview#5

XSStrike

GitHubs0md3v/xsstrike
15.1kvor 1 Jahr
ffuf preview#6

ffuf

GitHubffuf/ffuf
16.5kvor 1 Monat
dirsearch preview#7

dirsearch

GitHubmaurosoria/dirsearch
14.6kvor 16 Tagen
feroxbuster preview#8

feroxbuster

GitHubepi052/feroxbuster
8.0kvor 7 Tagen
nikto preview#9

nikto

GitHubsullo/nikto
10.6kvor 3 Monaten
wpscan preview#10

wpscan

GitHubwpscanteam/wpscan
9.7kvor 19h 30m
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
14888 Ergebnisse
CVE-2023-26039 preview

CVE-2023-26039

GitHubungabunga-ctf/cve-2023-26039

CVE-2023-26039 - ZoneMinder. Jeder authentifizierte Benutzer kann einen API-Befehl konstruieren, um einen beliebigen Shell-Befehl als Web-Benutzer…

payload-generationvulnerability-analysisexploitation+3
vor 4 Monaten
CVE-2021-43798 preview

CVE-2021-43798

GitHubokymi-x/cve-2021-43798

Python-Toolkit für autorisierte Tests von CVE-2021-43798 Grafana Path Traversal, mit PoC für beliebige Dateiauslese, Entschlüsselung von Geheimnissen…
password-crackingencryption-decryption-toolsvulnerability-analysis+3
1vor 5 Monaten
CVE-2024-36401-poc preview

CVE-2024-36401-poc

GitHubdelt-a/cve-2024-36401-poc

Unauthentifizierter RCE-Exploit für GeoServer (CVE-2024-36401) über XPath-Injection in OGC-Filtern. Unterstützt Reverse Shell und blinde…

vulnerability-analysisexploitationweb-application-exploitation+4
vor 5 Monaten
CVE-2024-11635 preview

CVE-2024-11635

GitHubvigilante-1337/cve-2024-11635

Das WordPress File Upload Plugin für WordPress ist in allen Versionen bis einschließlich 4.24.12 über den Cookie-Parameter 'wfu_ABSPATH' anfällig für…

vulnerability-analysisexploitationweb-application-exploitation+3
vor 10 Monaten
Web-Penetration-Test preview

Web-Penetration-Test

GitHubsalimelh94/web-penetration-test

Ausnutzung von WordPress-Sicherheitslücken (CVE-2025-34077), Authentifizierungsumgehung durch Cookie-Injektion und Privilegieneskalation zu Root.…
privilege-escalationvulnerability-analysisexploitation+6
vor 7 Monaten
CVE-2025-14611-CentreStack-and-Triofox-full-Poc-Exploit preview

CVE-2025-14611-CentreStack-and-Triofox-full-Poc-Exploit

GitHubpl4tyz/cve-2025-14611-centrestack-and-triofox-full-poc-exploit

CVE-2025-14611 CentreStack und Triofox vollständiger Poc/Exploit

vulnerability-analysisexploitationreverse-engineering+6
vor 10 Monaten
CVE-2024-57521-SQL-Injection-PoC preview

CVE-2024-57521-SQL-Injection-PoC

GitHubmrlihd/cve-2024-57521-sql-injection-poc

Blind-SQL-Injection-Proof-of-Concept-Exploit für RuoYi v4.7.9, der den CVE-2024-42900-Filter umgeht, um Datenbanken über authentifizierte boolesche…
payload-generationvulnerability-analysisexploitation+3
vor 11 Monaten
cve-2025-55182-poc preview

cve-2025-55182-poc

GitHubmonarchfish/cve-2025-55182-poc

Proof-of-Concept für CVE-2025-55182 (React2Shell): nicht authentifizierte RCE in React Server Components / Next.js über die Deserialisierung des…

vulnerability-analysiscode-analysisexploitation+3
vor 8 Monaten
CVE-2026-57517-CWP preview

CVE-2026-57517-CWP

GitHubgagaltotal/cve-2026-57517-cwp

Control Web Panel (CWP) Schwachstellenszenario im Zusammenhang mit CVE-2026-57517

vulnerability-scannersexploitationweb-application-exploitation+2
vor 4 Monaten
Cups-RCE-Exploit preview

Cups-RCE-Exploit

GitHubstickxx00/cups-rce-exploit

C++ Exploit für nicht authentifizierte Remotecodeausführung auf CUPS über CVE-2024-47176-Kette.

vulnerability-analysisexploitationweb-application-exploitation+5
vor 4 Monaten
CTT-Serverless-RCE-v1.0---Convergent-Time-Theory-Enhanced-MCP-Exploit preview

CTT-Serverless-RCE-v1.0---Convergent-Time-Theory-Enhanced-MCP-Exploit

GitHubsimoesctt/ctt-serverless-rce-v1.0---convergent-time-theory-enhanced-mcp-exploit

Serverless Framework MCP Server (CVE-2025-69256) Basis-Score: 9.4/10 → CTT-verbesserter Score: 9.9/10 Eine kritische Befehlsinjektions-Schwachstelle…
vulnerability-analysisexploitationids-ips-evasion+8
vor 9 Monaten
Burp_CVE-2025-31324 preview

Burp_CVE-2025-31324

GitHubblueowl-overlord/burp_cve-2025-31324

Python-basierte Burp Suite Erweiterung, die entwickelt wurde, um das Vorhandensein von CVE-2025-31324 zu erkennen.

vulnerability-scannersexploitationweb-application-exploitation+3
vor 1 Jahr
CVE-2025-32432 preview

CVE-2025-32432

GitHubsi13nttt/cve-2025-32432

Python-PoC, der CVE-2025-32432 ausnutzt, eine unauthentifizierte RCE in Craft CMS über Yii-DI-Gadget-Injection, mit assetId-Scanning, Reverse Shell…

defensive-toolsvulnerability-analysisexploitation+6
vor 2 Monaten
CVE-2026-95675 preview

CVE-2026-95675

GitHubd6fault/cve-2026-95675

Python-PoC, das CVE-2026-95675 ausnutzt, eine unauthentifizierte Root-Befehlsinjektion in der D-Link DAP-1360 RevB Firmware über einen hardcodierten…
embedded-systems-securityiot-securityvulnerability-analysis+6
1vor 1 Monat
IsolatedAnarchy-Public preview

IsolatedAnarchy-Public

GitHubvalencenavy/isolatedanarchy-public

Proof-of-Concept-Exploit für CVE-2026-87492, eine Umgehung der Chromium-Site-Isolation unter Verwendung eines gepatchten Renderers und MojoJS, um…
vulnerability-analysisexploitationweb-application-exploitation+2
4vor 2 Monaten
CVE-2024-2044 preview

CVE-2024-2044

GitHubhanzzly/cve-2024-2044

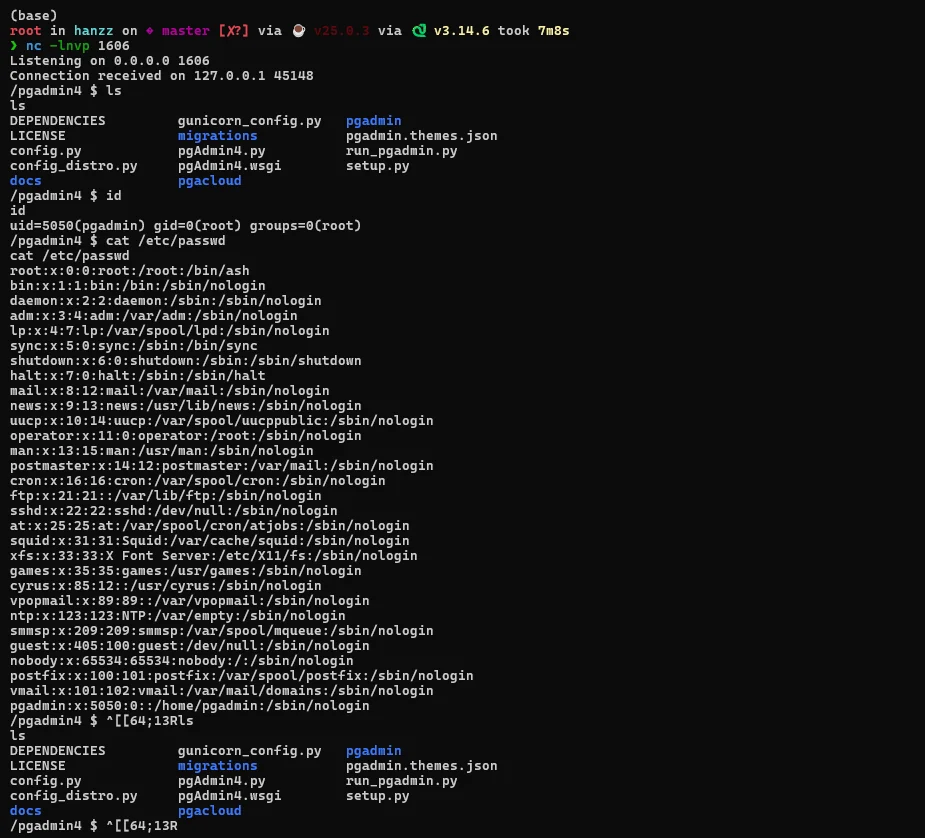
Python-PoC, das CVE-2024-2044 in pgAdmin 4 (<=8.3) über authentifizierten Path Traversal und unsichere Pickle-Deserialisierung ausnutzt, um Remote…

vulnerability-analysisexploitationweb-application-exploitation+5
1vor 2 Monaten
CVE-2026-13181-Telerik preview

CVE-2026-13181-Telerik

GitHubivanesk315/cve-2026-13181-telerik

Proof-of-Concept-Exploit für CVE-2026-13181, das Telerik-Webkomponenten betrifft und Remote-Code-Ausführung über manipulierte Anfragen demonstriert.

vulnerability-analysisexploitationweb-application-exploitation+2
vor 2 Monaten
CVE-2026-30225-OliveTin-RCE preview

CVE-2026-30225-OliveTin-RCE

GitHubhackerking24/cve-2026-30225-olivetin-rce

Proof-of-Concept-Exploit für OliveTin-Unauthenticated-RCE (CVE-2026-30225) über unsichere Gast-Standardwerte und unvalidierte Argumenttypen, die eine…


privilege-escalationvulnerability-analysisexploitation+5
vor 2 Monaten
Zurück1…899091…100Weiter







