
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 gkdgkd123/cve-2026-29145-everything
Reproduzierbare PoC-Umgebung für CVE-2026-29145 Apache Tomcat CLIENT_CERT + OCSP-Soft-Fail-Bypass, einschließlich Exploit-Skripten,…
 qianlijaingshan/ragflow-audit
RAGFlow Drei-Schwachstellen-Audit-Tool (CVE-2026-28797 / CVE-2026-24770 / CVE-2025-69286)
 eorll-lgtm/poc-cve-2026-23489
Proof of Concept (POC) für CVE-2026-23489 GLPI-„Fields“-Plugin <= 1.23.2
 iqbalx7/wp2shell
Nicht authentifizierte RCE im WordPress-Kern (CVE-2026-63030 + CVE-2026-60137)
 totekuh/cve-2026-36356
CVE-2026-36356: MeiG Smart FORGE_SLT711 GoAhead - Nicht authentifizierte OS-Befehlsinjektion (RCE als root)
 loaxert/cve-2018-15133-poc
Python-Exploit für CVE-2018-15133, der eine Remote-Codeausführung auf angreifbaren Laravel-Anwendungen durch unsichere Deserialisierung…
 filipstudeny/-cve-2014-6271-shellshock-remote-command-injection-
[CVE-2014-6271] Apache Shellshock Remote Command Injection Tool für schnelle Reverse Shell und Dateibrowsing
 eyodav/cve-2025-34159
Eine kritische Remote Code Execution (RCE)-Schwachstelle existiert im Anwendungsbereitstellungs-Workflow von Coolify. Dieser Fehler erlaubt es einem…
 eonsecurity/aapanel-ws-bypass
aaPanel WebSocket CSRF Bypass führt zu RCE (Unvollständiger Fix für CVE-2021-37840)
 vigilante-1337/cve-2025-32433
In Erlang/OTPs SSH-Server wurde eine kritische Schwachstelle entdeckt, die nicht authentifizierten Angreifern die Ausführung von Remote-Code…
 victormbogu1/letsdefend-soc342-cve-2025-53770-sharepoint-toolshell-auth-bypass-andrce-eventid-320
Schritt-für-Schritt-Durchlauf eines LetsDefend SOC342-Labors, das CVE-2025-53770 SharePoint ToolShell Auth Bypass und RCE analysiert, einschließlich…
 tranquac/openplc_v3
So reproduzieren Sie CVE-2021-31630
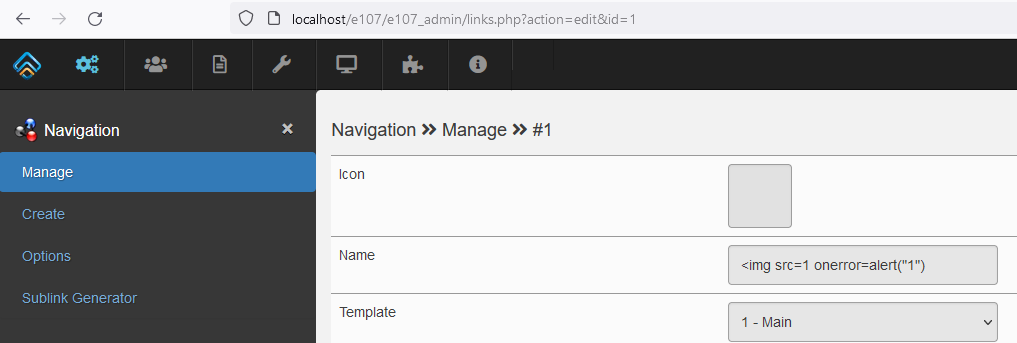 sromanhu/cve-2023-43873-e107-cms-stored-xss---manage
e107 2.3.2 ist von einer Cross-Site Scripting (XSS)-Schwachstelle betroffen, die es Angreifern ermöglicht, beliebigen Code über eine präparierte…
 soch4n/cve-2018-7600
Python-Exploit für CVE-2018-7600 (Drupalgeddon2), das auf Remote-Code-Ausführung im Drupal-CMS abzielt. Entwickelt für Penetrationstests und…
 segunakinsoyinu/cve-2024-42009-roundcube-xss
Stored-XSS-Exploit für Roundcube Webmail ≤1.6.6 (CVE-2024-42009) mit Zero-Click-E-Mail-Exfiltration über CSS-Animation-Event-Handler. Enthält…
 rootdirective-sec/cve-2026-56011-lab
Docker-basiertes Labor zur Reproduktion und Validierung von CVE-2026-56011, einer nicht authentifizierten XSS-Schwachstelle in MapPress Maps für…
 krisdewa/cve-2017-9841-phpunit-remote-code-execution-poc
CVE-2017-9841 ist eine Remote Code Execution (RCE)-Schwachstelle in der PHPUnit-Bibliothek, die Versionen vor 5.6.3 und 6.x vor 6.4.2 betrifft.
 karimelsheikh1/htb-twomillion-writeup
HackTheBox TwoMillion Maschinen-Writeup — API-Missbrauch, Befehlseinschleusung und CVE-2023-0386








