
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
 jrrdev/cve-2017-5638
Docker-basierte verwundbare Umgebung und Python-Exploit-Skript, das CVE-2017-5638 (Apache Struts2 RCE) für pädagogische Sicherheitstests demonstriert.
 mauricelambert/cve-2021-31166
CVE-2021-31166: Ausnutzung mit Powershell, Python, Ruby, NMAP und Metasploit.
 isec-tugraz/file-notification-attacks
Forschungsartefakte für Datei-Benachrichtigungs-Seitenkanalangriffe auf Linux, Windows und macOS, die inotify/FSEvents-Leckage, Tastenanschlag-Timing…
 puliczek/cve-2022-0337-poc-google-chrome-microsoft-edge-opera
🎩 🤟🏻 [P1-$10,000] Google Chrome, Microsoft Edge und Opera - Schwachstelle gemeldet von Maciej Pulikowski - Leck von Systemumgebungsvariablen -…
 ovi3/cve_2021_27850_poc
Apache Tapestry CVE-2021-27850 PoC
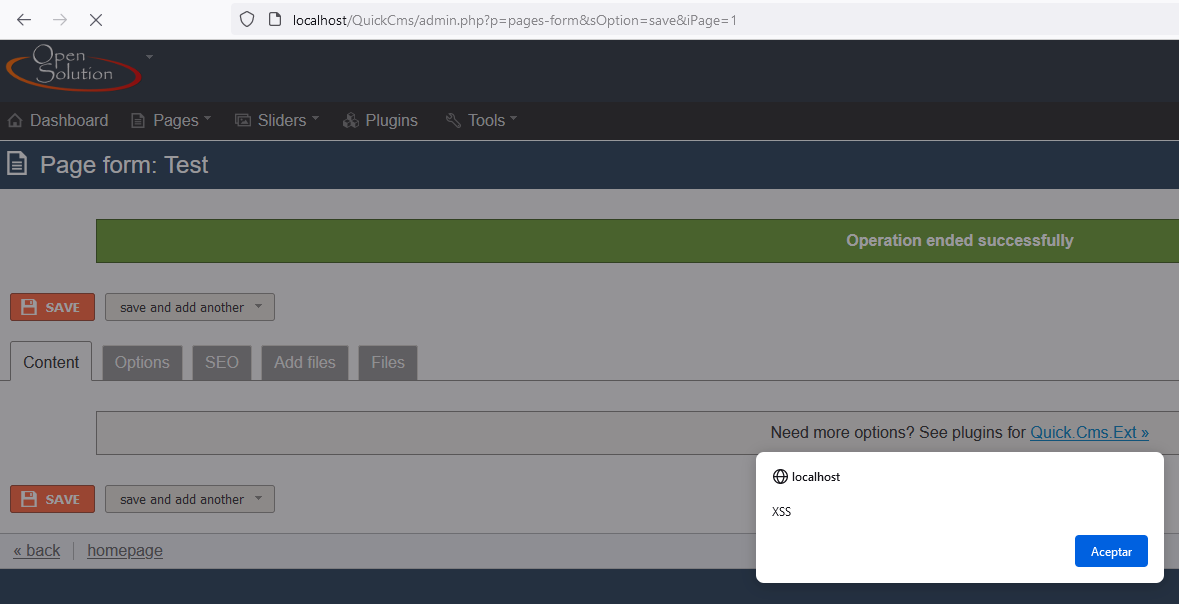 sromanhu/cve-2023-43344-quick-cms-stored-xss---seo-meta-description
Quick CMS 6.7 ist von einer Cross-Site-Scripting-Schwachstelle (XSS) betroffen, die es Angreifern ermöglicht, beliebigen Code über einen…
 s4nshine/cve-2023-23169
Proof-of-Concept, das Local File Inclusion und Server-Side Request Forgery in PDFocus demonstriert, mit Schritten zur Reproduktion und…
 bikini/exploitarium
Kuratiertes Archiv öffentlicher Proof-of-Concept-Exploits und Vulnerability-Research-Berichte zu Web-, Binär- und Netzwerksicherheit, mit Fokus auf…
 hoav18/cve-2021-22941
Python-Exploit für CVE-2021-22941, das Citrix ShareFile RCE mit Shell- und Ping-Optionen für die Remote-Befehlsausführung und Netzwerkerkundung…
 sl4cky/cve-2018-7600
Test- und Exploitationstool für Drupalgeddon 2 (CVE-2018-7600)
 proclnas/shellshock-cgi-scan
Ein in C geschriebenes Skript, um zu prüfen, ob CGI-Skripte anfällig für CVE-2014-6271 (The Bash Bug) sind.
 huzaifahussain98/cve-2020-23587
Ein Man-in-the-Middle-Angriff ist durch CSRF möglich.
 rufflabs/ludus_crushftp_cve-2025-31161_sim
Ansible-Rolle, die ein realistisches CrushFTP CVE-2025-31161 Ausnutzungsszenario mit rotierenden sensiblen Datendateien und automatischer Bereinigung…
 yuyudhn/blindxss-lite
Ein leichtgewichtiger Blind-XSS-(Cross-Site-Scripting-)Collector und Payload-Server, der mit Flask erstellt wurde
 jishino567/cve-2026-73570
Python-PoC für CVE-2026-73570, eine SMTP-Befehlsinjektion in Zimbra. Sendet manipulierte RCPT-TO-Payloads, um über swatchdog die Ausführung von…
 tdonaworth/firefox-cve-2024-9680
Lehrreiche Analyse von CVE-2024-9680, einer Use-after-free-Sicherheitslücke in der CSS Animation Timeline von Firefox, mit detaillierten…
 cyberharsh/apache-couchdb-cve-2017-12635
# Docker-basierte Reproduktionsumgebung für Apache CouchDB CVE-2017-12635 – vertikale Privilegienerweiterung über JSON-Parser-Inkonsistenz, die die…
 abhinavagarwal07/mirth-connect-security-poc
Arbeitende PoCs für drei NextGen Connect 4.5.2-Schwachstellen.








