
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 rapticore/ore_react2shell_scanner
CVE-2025-55182 (React2Shell) Scanner
 oscarakaelvis/cve-2023-51119
Unzureichende Zugriffskontrolle am D-Link DIR-605L Router
 sybelle03/cve-2021-43617
Dies ist eine Reproduktion der PHP Laravel 8.70.1 - Cross Site Scripting (XSS) zu Cross Site Request Forgery (CSRF) Schwachstelle.
 imbas007/cve-2026-64638-poc
CVE-2026-64638: WordPress Pre-Auth-XSS → RCE (XSS2Shell) PoC
 ev3rpalestine/0xmiddleware
CVE-2025-29927: Next.js-Middleware-Exploit
 scratchappy/cve-2025-68937
Automatisierter PoC-Exploit für CVE-2025-68937 — Gitea/Forgejo Template Symlink RCE. Jeder authentifizierte Benutzer kann eine Shell als…
 candisexterior171/cve-2026-57827
Demonstriert die nicht authentifizierte Remote-Codeausführungs-Schwachstelle in der RSFiles!-Joomla-Komponente durch das Hochladen beliebiger Dateien.
 joaovicdev/exploit-cve-2026-26216
Proof-of-Concept-Exploit für CVE-2026-26216, der eine nicht authentifizierte Remote-Codeausführung über Hook-Injection in der Docker-Bereitstellung…
 shinthink/cve-2026-63030
WordPress Core Pre-Auth RCE über REST Batch Route Confusion + SQLi (CVE-2026-63030 + CVE-2026-60137)
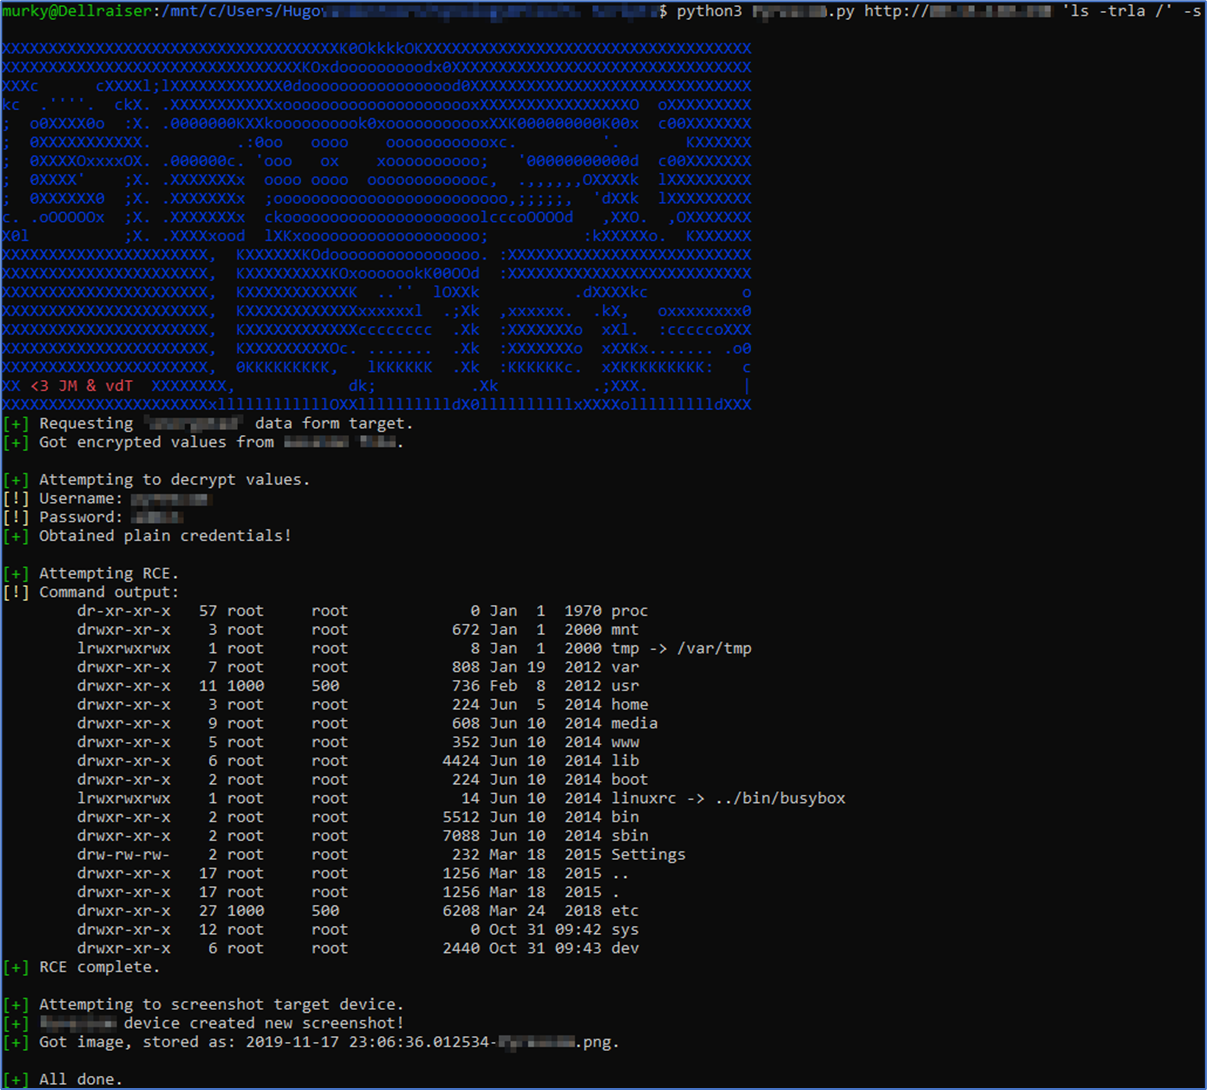 outpost24/pyrescom-termod-poc
Pyrescom Termod Proof-of-Concept-Code für CVE-2020-23160, CVE-2020-23161 und CVE-2020-23162
 dhananjayasj/cve-2025-24813-apache-tomcat-partial-put-deserialization-rce-
Proof-of-concept Exploit für CVE-2025-24813, eine nicht authentifizierte RCE in Apache Tomcat via partiellem PUT und Deserialisierung. Enthält…
 uyhacked/teldat-router-cve-2022-poc
POC für CVE-2022-39996 (Reflektiertes XSS) und CVE-2022-39997 (Schwaches Passwort) im Teldat RS123/RS123w Router
 tafamace/cve-2016-0793
Exploit-Code für CVE-2016-0793, eine Java-Deserialisierungs-Schwachstelle zur Remote-Code-Ausführung in Apache Commons Collections, die eine nicht…
 shreyas-challa/cve-2026-46395-haxcms-hmac-key-leak
PoC und Writeup für CVE-2026-46395: unauthentifizierte Offenlegung privater Schlüssel durch defekten HMAC in HAXcms Node.js (CWE-321/CWE-200). Nur…
 rootdirective-sec/cve-2026-46645-analysis-lab
Docker-basiertes Labor zur Reproduktion von CVE-2026-46645, einer Autorisierungsumgehung im ajax_lookup-Endpunkt von SQLAdmin. Enthält anfällige und…
 rippsec/cve-2025-49113-roundcube-rce
CVE-2025-49113 – Roundcube ≤1.6.10 Post-Auth-RCE über PHP-Objektdeserialisierung (HackTheBox CTF)
 johnwickakash12/cve-2021-41773
Ausführlicher Bericht über CVE-2021-41773 Apache Path Traversal und RCE-Ausnutzung mit Schritt-für-Schritt-Befehlen und Root-Cause-Analyse aus einer…
 h4ckr4v3n/cve-2024-46209
Sicherheitsforschungs-Repository mit Details zu CVE-2024-46209 (authentifiziertes RCE) und CVE-2024-46210 (gespeichertes XSS via Datei-Upload) in…








