
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
 caybermods/cve-2026-22812-poc
Python-Tool zur Überprüfung und Ausnutzung von CVE-2026-22812 in OpenCode, mit Unterstützung für Befehlsausführung, Dateilesen und Multi-Ziel-Scans…
 a0yami/cve-2025-50505
Exploit für CVE-2025-50505 in Clash Verge Rev, der lokale Privilegienausweitung und Remote-Codeausführung über eine nicht authentifizierte API…
 aj2108/cve-2026-9833
Technische Analyse einer reflektierten XSS-Schwachstelle im Tag Groups WordPress-Plugin vor Version 2.2.0, einschließlich Grundursache,…
 p4x1s/cve-2022-42475-rce-poc
CVE-2022-42475 飞塔RCE漏洞 POC
 osyanina/westone-cve-2021-21980-scanner
Ein Schwachstellenscanner, der CVE-2021-21980-Schwachstellen erkennt.
 donaldashdown/common-vulnerability-and-exploit
Dies ist die Apache Struts CVE-2017-5638 struts 2 Schwachstelle. Dieselbe CVE, die zum Equifax-Datenleck führte.
 gabrielunknown/cve-2026-73570
Zimbra SNMP-Benachrichtigung OS-Command-Injection — Nicht authentifizierte RCE über SMTP-Exploit (PoC)
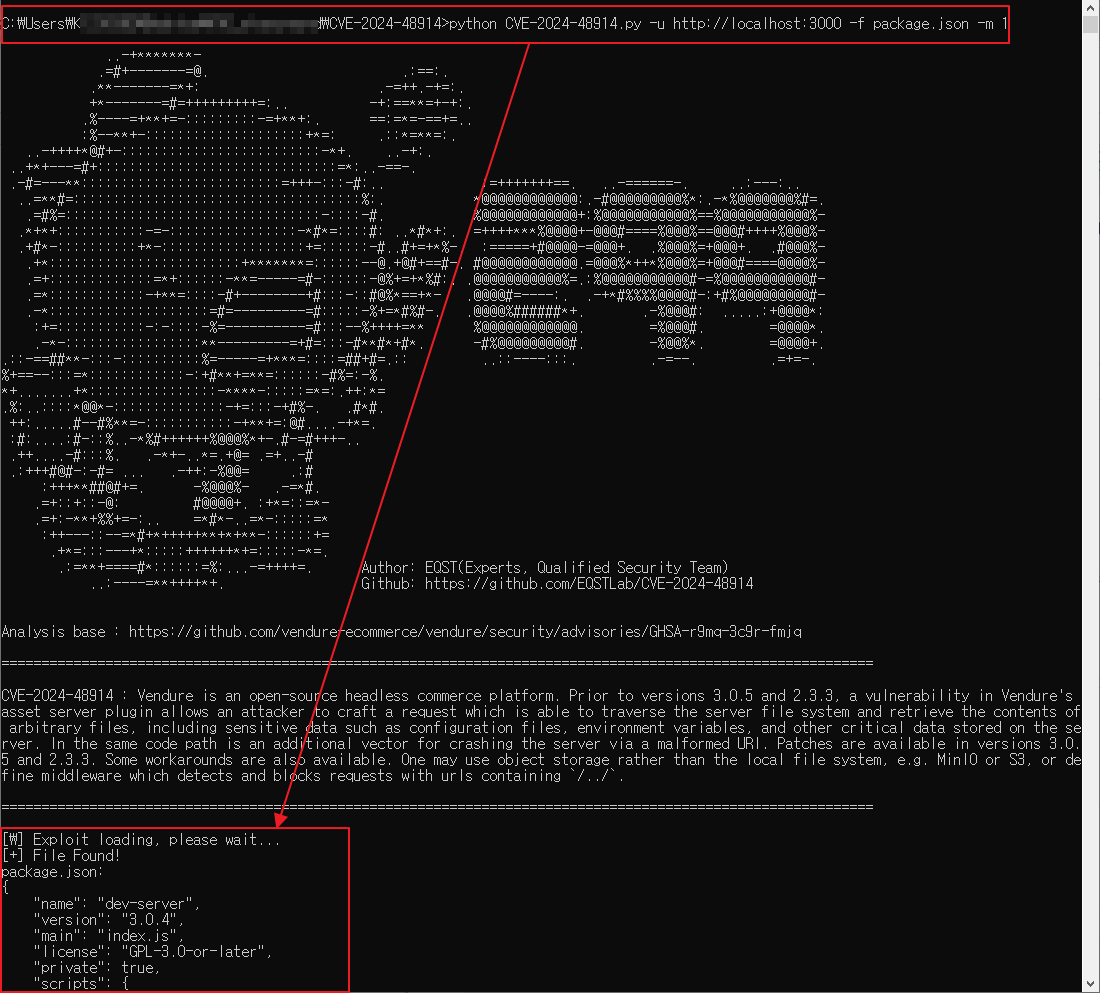 eqstlab/cve-2024-48914
Beliebiges Dateilesen und DoS in vendure-ecommerce Exploit
 hypnguyen1209/log4j2-rce
Pre-auth RCE über FilteredObjectInputStream MarshalledObject-Bypass in Apache Log4j 2
 hellsender01/llmmap
Automatisiertes Prompt-Injection-Test-Framework für LLM-integrierte Anwendungen mit dualer LLM-Architektur.
 horkimhab/cve-2026-wordpress
Lehrreiche CVE-Proof-of-Concept-Sammlung, die auf WordPress-Schwachstellen abzielt, mit Setup-Skripten und Laboranleitungen für autorisierte…
 nu11secur1ty/kousei
Python/Go-Framework, das SQL-Injection-PoC-Anfragen generiert, sqlmap-Angriffe automatisiert und modulare Exploit-Skripte mit Parametererkennung und…
 jas502n/jackson-cve-2020-8840
FasterXML/jackson-databind Remote-Codeausführung-Sicherheitslücke
 umesh2807/ghostcat
CVE-2020-1938-Exploit
 nxenon/h2spacex
HTTP/2 Last-Frame-Synchronisation (auch bekannt als Single Packet Attack) Low-Level-Bibliothek / Tool basierend auf Scapy + Exploit Timing Attacks
 carlosalbertotuma/advisory
Öffentliche Sicherheitshinweise und PoCs für Schwachstellen, die in Open-Source-Websoftware entdeckt wurden, mit Ursachenanalyse, CVE-Referenzen,…
 skyllpro/cve-2021-44026-poc
Bug-Kette XSS (CVE-2020-35730 und CVE-2023-43770) zu SQLi (CVE-2021-44026)
 rafabd1/vectorfreed
Documents the VectorFreed librsvg use-after-free RCE chain (CVE-2026-96889) with an SVG generator PoC and remediation guidance for librsvg, Next.js,…








