
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 0xmrma/cve-2026-46552
NocoDB Shared-Base-Links könnten echte Basis-Mitglieder einladen und die Widerrufung von Freigaben überleben
 david-alvarez-rosa/php-rce
Exploits für CVE-2026-109618 / CVE-2026-109619 zur Erreichung von RCE auf PHP-Zielen
 abraxas/cve-2026-19553-wrap-bio
Proof-of-Concept-Lab zur Reproduktion von CVE-2026-19553, bei dem CPython ssl.SSLContext.wrap_bio() die TLS-Hostnamenüberprüfung stillschweigend…
 arensballiu/flowise-cve-2025-58434-passwordreset
Unauthentifizierter Passwort-Reset-Exploit für Flowise AI ≤ 3.0.5. Missbraucht den Endpunkt /api/v1/account/forgot-password, um das Passwort eines…
 plur1bu5/gitread
CVE-2026-85706 · GitLab CE/EE unauthentifizierter Dateizugriff · Research-PoC mit Oracle-Modus, fd-Enumeration und gestaffeltem Loot-Targeting
 ynsmroztas/gitlabsniper
Einzeldatei-Python-Scanner und Exploit für CVE-2026-85706, ein nicht authentifizierter beliebiger Datei-Lesezugriff in selbstverwaltetem GitLab…
 guneykabel/cve-2026-85706
Python-PoC-Exploit für CVE-2026-85706, ein unauthentifizierter beliebiger Dateilesezugriff in GitLab CE/EE über eine…
 axedos/cve-2026-67401
Python-Proof-of-Concept für CVE-2026-67401, eine authentifizierte SQL-Injection in cPanel EmailTrack, die das Schreiben beliebiger Dateien als Root…
 alkimcoskun/yordam-kutuphane-otomasyonunda-coklu-html-enjeksiyonu
CVE-2026-77818 - Yordam Kütüphane Otomasyon Sistemi - Reflektierte HTML-Injektion an drei separaten Stellen, Übernahme der Formularaktion und…
 machiavelliii/cve-2024-23897
Nicht authentifizierter Exploit zum beliebigen Lesen von Dateien für Jenkins CVE-2024-23897, mit HTTPS- und CSRF-Crumb-Unterstützung, um gehärtete…
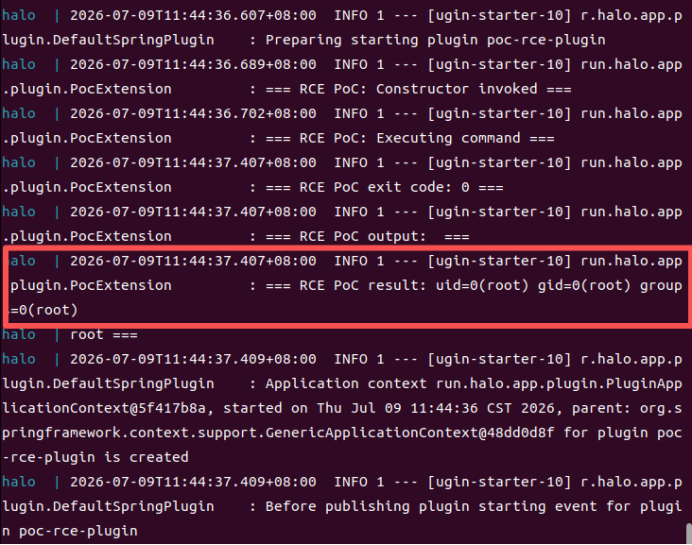 unpredictable21/halo-2.25.4-cve-2026-67919
Demonstriert eine authentifizierte Remote-Codeausführungs-Schwachstelle in Halo 2.25.4 über eine unvalidierte Plugin-URI-Installation, einschließlich…
 exfil0/weaponizing-cve-2024-4367
CVE-2024-4367 ist eine kritische Schwachstelle (CVSS 9.8) in PDF.js, die die Ausführung beliebigen JavaScript-Codes ermöglicht, da die Typprüfungen…
 t0w0t/poc-cve-2026-18963
Proof-of-Concept-Exploit für CVE-2026-18963, eine Authentifizierungsumgehung im Passwort-vergessen-Ablauf von Keycloak, die ein Zurücksetzen des…
 sneakynachos/cve-2026-74939-escape-the-mac-n-cheese-box
Firefox Content-zu-Parent-IPDL-Privilegieneskalation (N-day, Bug 2054416): gefälschter PDocumentChannel mit RemoteTypeOverride -> Platzierung im…
 minanagehsalalma/cve-2026-6837-zyxel-export-cgi-command-injection
Öffentlicher Writeup, PoC und Emulationsmaterialien für CVE-2026-6837, der die PKCS#12-Exportbehandlung des Zyxel export-cgi betrifft.
 aramosf/cve-2026-54433
Konfigurierbarer Python-PoC für CVE-2026-54433, eine Stored-XSS im Klartext-E-Mail-Renderer von Roundcube. Erzeugt präparierte .eml-Dateien, sendet…
 prapul1/vulnhub-dc1-writeup
VulnHub DC-1 Boot-to-Root — Ausnutzung von CVE-2018-7600 (Drupalgeddon2) für RCE, Extrahieren von DB-Anmeldedaten aus settings.php, Fälschen des…
 protectai/ai-exploits
Eine Sammlung von KI/ML-Exploits aus der realen Welt für verantwortungsvoll offengelegte Schwachstellen








