
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
 joaomatosf/jexboss
JexBoss: Jboss (und Java-Deserialisierungsschwachstellen) Verifizierungs- und Exploitation-Tool
 adrmxr/kithack
Hacking-Tools-Paket & Backdoor-Generator.
 khalilbijjou/wafninja
WAFNinja ist ein Tool, das zwei Funktionen zum Angriff auf Web Application Firewalls enthält.
 hatriot/clusterd
Anwendungsserver-Angriffstoolkit
 census/whatsapp-mitd-mitm
PoC und Werkzeuge für die Ausnutzung von CVE-2020-6516 (Chrome) und CVE-2021-24027 (WhatsApp)
 qmf0c3uk/cve-2021-21972-vcenter-6.5-7.0-rce-poc
Proof-of-concept für CVE-2021-21972, eine Schwachstelle zur Remote-Codeausführung in vCenter Server 6.5-7.0. Überprüft anfällige Pfade ohne…
 commando-x/vuln-bank-mobile
Eine absichtlich verwundbare Mobile-Banking-Anwendung, die für das Üben von Mobile-Security-Tests entwickelt wurde. Sie enthält häufige…
 shaniidev/bug-reaper
Web2 Bug Bounty Agenten-Fähigkeit — evidenzbasiert, kein KI-Geschwafel. Deckt 18 Schwachstellenklassen auf HackerOne, Bugcrowd, Intigriti und…
 dinosn/wp2shell-lab
Nicht-destruktiver Detektor + Docker-Labor für wp2shell (CVE-2026-63030 REST /batch/v1 route confusion + CVE-2026-60137 author__not_in SQLi) im…
 clickcyber/cve-2022-42889
cve-2022-42889 Text4Shell CVE-2022-42889 betrifft Apache Commons Text in den Versionen 1.5 bis 1.9. Der Fehler wurde ab Version 1.10 von Commons Text…
 win3zz/cve-2026-1731
CVE-2026-1731 – Kritische Schwachstelle durch Befehlsinjektion in BeyondTrust Remote Support und Privileged Remote Access aufgrund unsicherer…
 imbas007/cve-2026-42533
Exploit für einen Heap-Pufferüberlauf in nginx (CVE-2026-42533), der Pre-Auth-RCE durch Two-Pass-Capture-Clobbering ermöglicht. Enthält Module für…
 g0rx/drupal-sa-core-2019-003
Proof-of-Concept-Exploit für CVE-2019-6340, das Drupals RESTful-Webservices-Modul angreift, mit curl-basiertem RCE-Payload und detaillierten…
 agampreet-singh/redroot
RedRoot ist ein Python-basiertes, CLI-gesteuertes Framework für offensive Sicherheit, das die wichtigsten Red-Teaming-Tools in einer einheitlichen…
 horizon3ai/ivanti-epm-coercion-vulnerabilities
Proof-of-Concept-Exploit für Ivanti EPM CVE-2024-13159 und andere
 r0xdb/cve-2021-26855
CVE-2021-26855, auch bekannt als Proxylogon, ist eine Server-Side-Request-Forgery-Schwachstelle (SSRF) in Exchange, die es einem Angreifer…
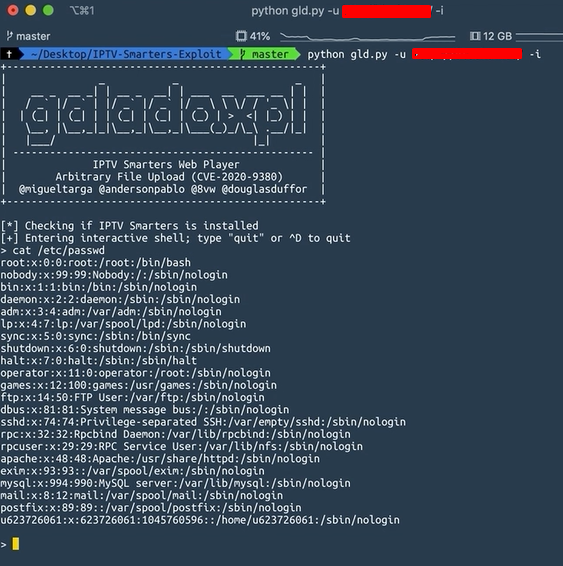 migueltarga/cve-2020-9380
https://medium.com/@anderson_pablo/iptv-smarters-exploit-cve-2020-9380-22d4b21f5da7
 geniuszly/gengravsstiexploit
ist ein PoC Python-Skript, das eine authentifizierte Server-Side Template Injection (SSTI)-Schwachstelle in Grav CMS Versionen <= 1.7.44…








