
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 princefpf/cve-2019-0230
CVE-2019-0230 Exploit POC
 thecyberneh/log4j-rce-exploiter
Scanner für Log4j RCE CVE-2021-44228
 ggolawski/cve-2020-9495
Proof-of-Concept-Exploit für CVE-2020-9495, eine LDAP-Injection-Sicherheitslücke in Apache Archiva. Listet LDAP-Benutzer auf und extrahiert beliebige…
 snyk-labs/cve-2023-50164-poc
Proof-of-Concept-Exploit für CVE-2023-50164, eine Path-Traversal-Schwachstelle in Apache Struts, die zu Remote-Code-Ausführung führt. Enthält…
 senanfurkan/wordpress-cve-2026-63030
Pre-Auth-RCE in WordPress Core über REST-API-Batch-Routen-Konfusion + WP_Query SQLi (CVE-2026-63030 / CVE-2026-60137). Erkennungs-PoC.
 gsmith257-cyber/cve-2024-37843-poc
POC für CVE-2024-37843. Craft CMS zeitbasierte blinde SQLi
 ianxtianxt/apache-flink-dashboard-rec
Apache Flink Dashboard Unauthorized Access - Remote Code Command Execution
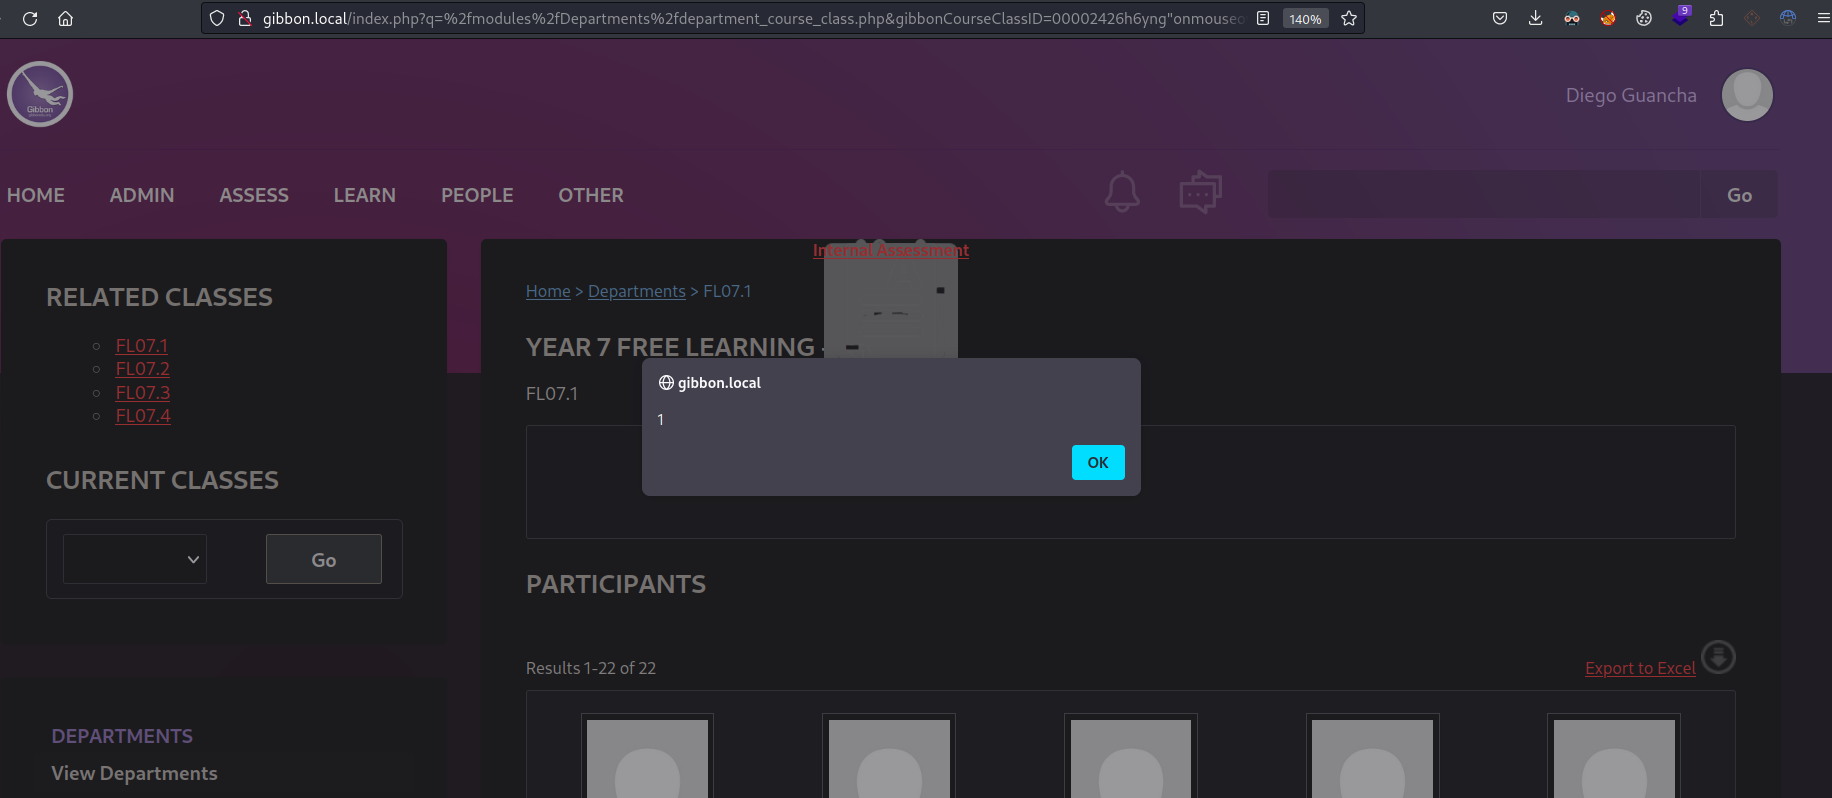 maddsec/cve-2023-34599
Mehrere Cross-Site Scripting (XSS)-Schwachstellen wurden in Gibbon v25.0.0 identifiziert, die es Angreifern ermöglichen, beliebigen JavaScript-Code…
 narekkay/auto-cve-2022-44268.sh
Automatisierung der Ausnutzung von CVE-2022-44268 ImageMagick Arbitrary File Read
 t0xodile/crlf-powered-desync-scanner
Burp-Erweiterungs-Scanner für CRLF-Injection und HTTP-Desync-Angriffe, unter Verwendung mutierter Probes, WAF-Fehlalarm-Prüfungen und optionaler…
 spbavarva/cve-2025-46204
PoC von CVE-2025-46204
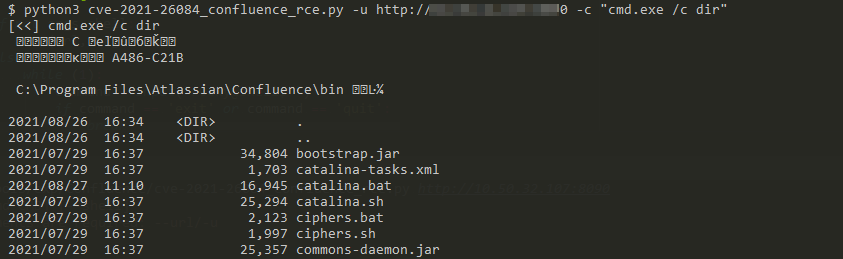 prettyrecon/cve-2021-26084_confluence
CVE-2021-26084 - Confluence Pre-Auth RCE OGNL-Injection Echo
 forse01/cve-2019-17638-jetty
Exploit für CVE-2019-17638, der den Jetty Java HTTP-Server angreift und entfernte Codeausführung durch präparierte HTTP-Anfragen für Sicherheitstests…
 0xlipon/xss2shell
🔥 XSS2Shell — CVE-2026-64638-Scanner & PoC-Toolkit
 0xdak/cve-2026-68771_exploit
Nicht authentifizierter Exploit für CVE-2026-68771, eine Pickle-Deserialisierungs-RCE in ComfyUI. Hinterlegt einen manipulierten Shard über…
 j0ey17/automate_exploit_cve-2022-44268
Ein Exploit-Automatisierungsskript, das auf der Arbeit von Voidzone security aufbaut.
 yon3zu/mass-cve-2023-3460
Mass CVE-2023-3460.
 geraldoalcantara/cve-2023-49544
Customer Support System 1.0 - Local File Inclusion








