
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
 flatl1neapt/cve-2018-15982
Flash-Quellen für CVE-2018-15982, verwendet von NK
 whoamins/cve-2023-42793
Proof-of-concept-Exploit für CVE-2023-42793, der eine bestimmte Webanwendungssicherheitslücke anvisiert, um die Ausnutzung zu demonstrieren und bei…
 lysophavin18/cve-2026-9082
cve poc
 jfs-jfs/cve-2026-37071
Proof-of-Concept-Exploit für CVE-2026-37071: beliebiges Umbenennen von Dateien in Veno File Manager 4.4.9, das eine Privilegieneskalation zum…
 d7x/cve-2020-12432
Proof-of-Concept-Exploit für Stored XSS und unsichere Berechtigungen in Collabora CODE <= 4.2.2 über die Vereign WOPI API, die Kontoentführung und…
 covepseng/cve-2026-102268-poc
Exploitability-PoC für CVE-2026-102-268 (PyJWT-Asymmetric-PEM-Erkennungsumgehung).
 murrez/cve-2026-12793
Python-PoC-Scanner und Exploit für CVE-2026-12793, eine unauthentifizierte Rechteausweitung in JetFormBuilder <=3.6.2, die WordPress-Admin-Konten…
 atiilla/cve-2026-27876
Grafana SQL-Ausdrücke: Beliebiger Datei-Schreibzugriff zu RCE
 woodenklaas/cve-2021-44521
Automatisierter Proof-of-Concept-Exploit für CVE-2021-44521, der Remote-Code-Ausführung auf Apache Cassandra über benutzerdefinierte Funktionen…
 tam-k592/cve-2025-55752
Erkennt und nutzt Apache-Tomcat-CVE-2025-55752-Pfad traversal über das Rewrite Valve aus, wodurch PUT-basiertes JSP-Upload und Remote-Code-Ausführung…
 x0rz/eqgrp
Entschlüsselter Inhalt von eqgrp-auction-file.tar.xz
 fin3ss3g0d/evilgophish
evilginx3 + gophish
 qi4l/jyso
Dualzweck-JNDI-Injection- und Java-Deserialisierungs-Exploitation-Framework mit erweiterten Bypass-Fähigkeiten für WAF, RASP und hohe JDK-Versionen.…
 luisfontes19/xxexploiter
Tool zur Hilfe bei der Ausnutzung von XXE-Sicherheitslücken
 jas502n/cve-2019-6340
Drupal8's REST RCE, SA-CORE-2019-003, CVE-2019-6340
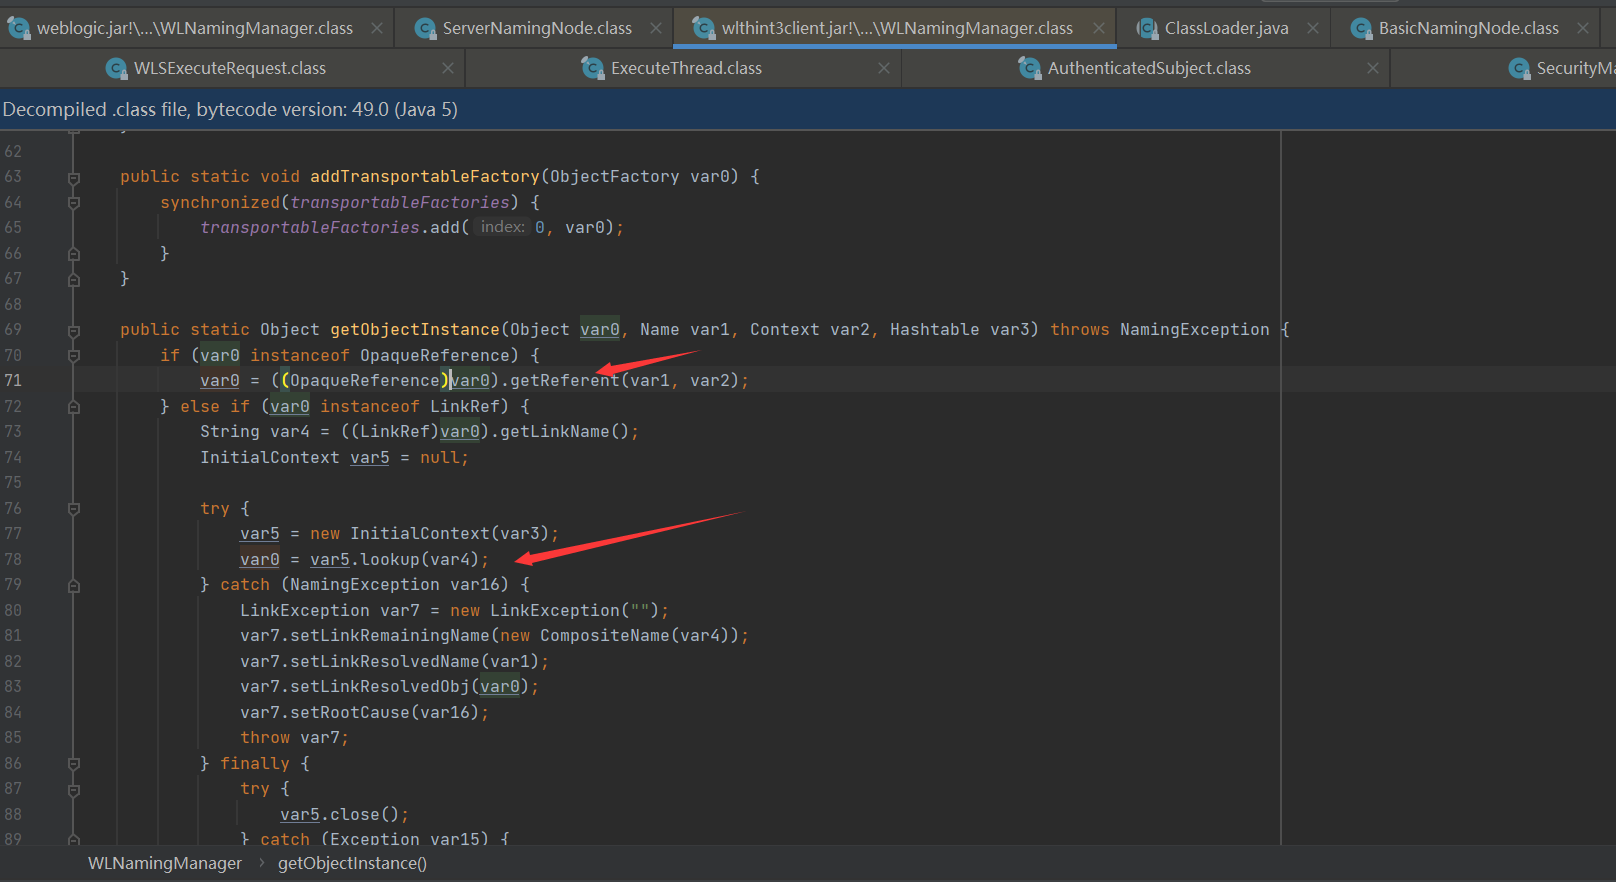 firebasky/cve-2023-21839
CVE-2023-21839-Tool
 thestingr/cve-2025-68613-poc
Öffentlicher PoC + Scanner und Forschung für CVE-2025-68613: Kritische RCE in n8n Workflow-Automatisierung via Expression Injection (CVSS 10.0).…
 ilikeoyt/cve-2023-4450-attack
Automatisiertes Java-basiertes Exploit-Tool für CVE-2023-4450, das auf JimuReport abzielt, mit Befehlsausführung und Speicher-Shell-Injection…








