
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
 saku0512/cve-2026-54088-poc
Proof-of-Concept-Exploit für CVE-2026-54088, eine OS-Befehlsinjektion vor der Authentifizierung in File Browser <=2.63.5. Demonstriert…
 cves-labs/cve-2026-22241
Laborumgebung für CVE-2026-22241
 abraxas/fortigate-ssl-vpn-exploit-kit
Der FortiGate SSL-VPN-Topf voller Gold. CVE-2024-21762 und CVE-2023-27997. 79 funktionierende Exploit-Clients. 53 Hardware-SKUs. 55 FortiOS-Builds.
 yonliud/cve-2026-76904
One-Day POC | GeoServer nicht authentifizierte SQL-Injection bis hin zur vollständigen RCE
 protectai/vulnhuntr
Zero shot Schwachstellenentdeckung mithilfe von LLMs
 portswigger/http-request-smuggler
Burp Suite Erweiterung zur automatisierten Erkennung und Ausnutzung von HTTP Request Smuggling Schwachstellen, unterstützt HTTP/1.1 und…
 hosch3n/msmap
Modularer In-Memory-Webshell-Generator, der Java-Container (Tomcat, Spring, WebLogic) unterstützt, mit mehreren Shell-Typen, Encodern und…
 saferman/cve-2020-7471
Django-Schwachstelle: CVE-2020-7471 – Mögliche SQL-Injection über StringAgg(delimiter) – Schwachstellenumgebung und POC
 ka1n4t/cve-2020-17530
Proof-of-Concept-Exploit für CVE-2020-17530 (Apache Struts2 S2-061) mit OGNL-Injection-Payload zum Testen der Remotecodeausführung.
 zeropathai/proftpd-cve-2026-42167-poc
POCs zur Demonstration von CVE-2026-42167 in ProFTPD
 verylazytech/cve-2024-4956
POC - CVE-2024–4956 - Nexus Repository Manager 3 Nicht authentifizierte Pfad-Traversierung
 jakabakos/cve-2017-9096-itext-xxe
Proof-of-Concept-Exploit für CVE-2017-9096, das eine XML-External-Entity-Injection (XXE) in der iText-PDF-Bibliothek über bösartige XMP-Metadaten und…
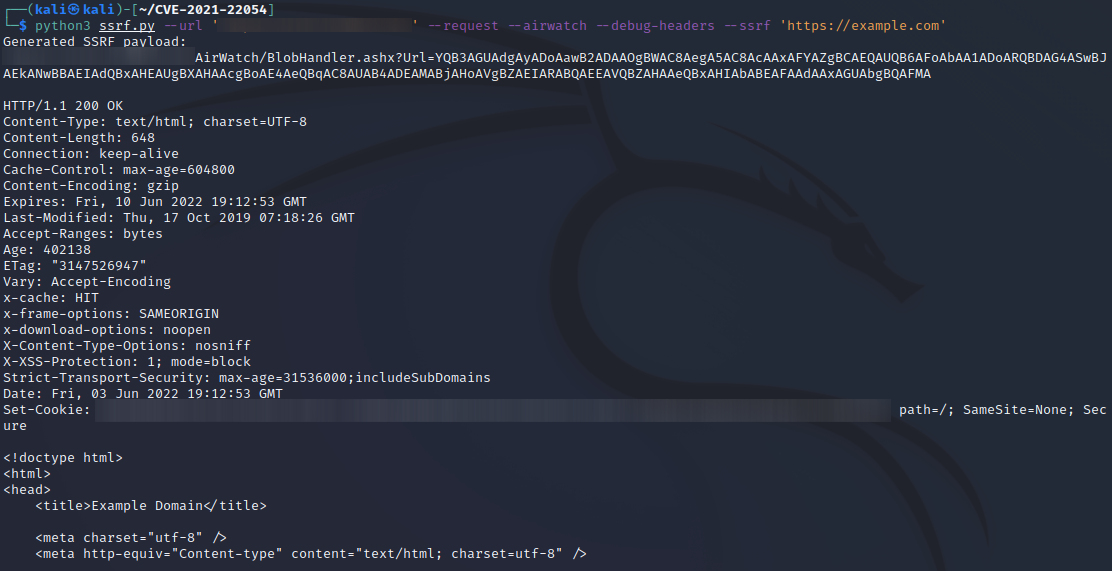 mksx/cve-2021-22054
SSRF-Payloads generieren
 yesspider-hacker/log4j-payload-generator
log4j-paylaod generator : Ein generischer Payload-Generator für Apache log4j RCE CVE-2021-44228
 x3rx3ssec/cve-2022-0169
CVE-2022-0169 - WordPress Photo Gallery SQLi PoC
 00xcanelo/cve-2025-32778
PoC-Exploit für CVE-2025-32778: Befehlsinjektion im OSINT-Tool Web-Check
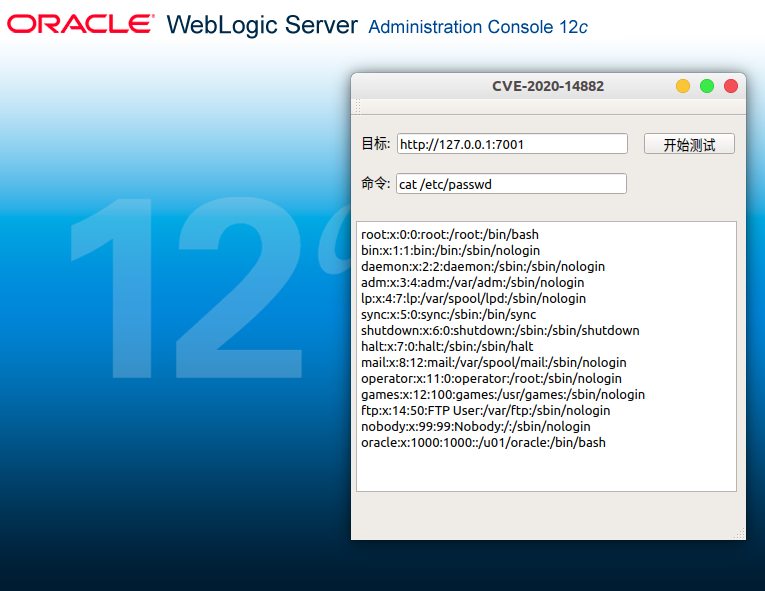 ormicron/cve-2020-14882-gui-test
# Qt-basiertes grafisches Tool zum Testen der CVE-2020-14882-Schwachstelle mit Antwortausgabe
 lucaspdiniz/cve-2025-55182
React2Shell Schwachstelle








