
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 hightechsec/scarce-apache2
Ein Framework für Bug Hunting oder Pentesting, das auf Websites abzielt, die öffentlich die CVE-2021-41773-Schwachstelle aufweisen.

 lsudoko/antibody
GitLab-Duo-DevSecOps-Schleife, in der eine zweite KI jeden von einer KI geschriebenen Fix erneut angreift und jede erfolgreiche Umgehung als…
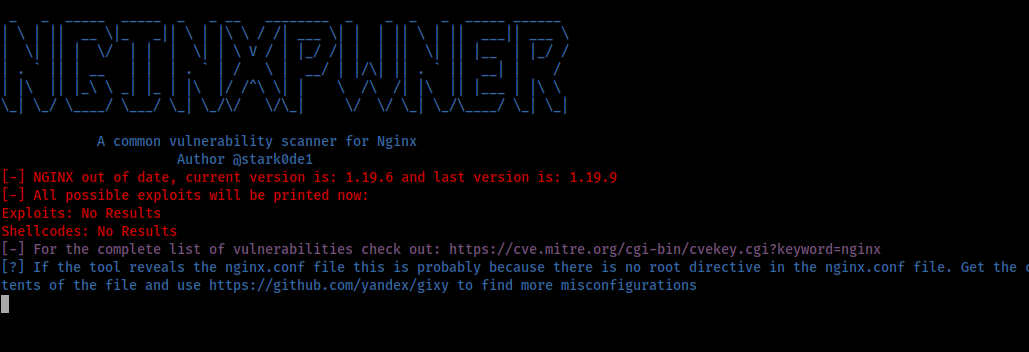 stark0de/nginxpwner
Nginxpwner ist ein einfaches Tool, um nach häufigen Nginx-Fehlkonfigurationen und Schwachstellen zu suchen.
 samhaxr/hackbox
HackBox ist ein leistungsstarkes und umfassendes Tool, das eine Vielzahl von Techniken für Sicherheitsbewertungen von Webanwendungen und Netzwerken…
 duc-nt/cve-2022-44268-imagemagick-arbitrary-file-read-poc
PoC-Payload-Generator für die Schwachstelle CVE-2022-44268 (beliebiges Auslesen von Dateien in ImageMagick). Demonstriert die Ausnutzung mittels…
 bit4woo/cve-2020-13925
Proof-of-Concept-Exploit für CVE-2020-13925, eine Command-Injection-Schwachstelle in der Diagnose-API von Apache Kylin, die Remote-Codeausführung…
 thecryinggame/cve-2022-39197-rce
CVE-2022-39197 RCE POC
 themehackers/cve-2025-29972
CVE-2025-29927 ist eine kritische Sicherheitslücke, die Next.js betrifft, ein beliebtes React-Framework zur Entwicklung von…
 fatkz/cve-2025-24813
Proof-of-Concept-Exploit für CVE-2025-24813, der Remote-Code-Ausführung auf Apache Tomcat mittels Session-Deserialisierung und teilweisen…
 laliea/cve-2021-46398
Ein Proof of Concept für die Ausnutzung des CVE-2021-46398-Fehlers
 h3raklez/cve-2025-48734
CVE-2025-48734 - Betrifft Apache Commons BeanUtils in Versionen vor 1.11.0 (und der 2.x-Branch vor 2.0.0-M2).
 alt3kx/cve-2021-21972
Nmap-Skript zur Erkennung der VMware vCenter Server CVE-2021-21972 RCE-Schwachstelle, indem der uploadova-Endpunkt abgefragt und auf eine verwundbare…
 hcbaker/klyda
Hoch konfigurierbares Skript für Wörterbuch-/Spray-Angriffe gegen Online-Webanwendungen.
 horkimhab/cve-2026-60004
CVE-2026-60004
 scumfrog/fiberbreak
React2Shell Exploitationstool (CVE-2025-55182)
 5kr1pt/roundcube_cve-2025-49113
Erklärung + Lab auf THM
 ustayready/credsniper
CredSniper ist ein Phishing-Framework, das mit dem Python-Mikroframework Flask und Jinja2-Templating geschrieben wurde und das Erfassen von…
 jas502n/cve-2019-11581
Atlassian JIRA Template Injection Schwachstelle RCE








