
 #1
Automatisierte Tools zur Erkennung bekannter Schwachstellen in Systemen und Anwendungen.
Kitploit empfohlen

 kingofbugbounty/nuclearpond-ofjaaah
Nuclear Pond ist ein Dienstprogramm, das Nuclei nutzt, um internetweite Scans für den Preis einer Tasse Kaffee durchzuführen.
 gotr00t0day/cve-2024-4577
Python-basierter Exploit für CVE-2024-4577 PHP-Argumentinjektions-Schwachstelle mit Einzelziel- und Batch-Scan-Fähigkeiten.
 whenx/cve-2026-0776
Sicherheitsforschung und Proof-of-Concept für CVE-2026-0776, das den Discord-Desktop-Client betrifft.
 technion/erlvulnscan
Paralleler Netzwerkscanner für CVE-2015-1635
 misakamikato/cve-2017-7921-golang
Hikvision IP-Kamera-Zugriffsumgehungs-Exploit, entwickelt in Golang.
 trya9ain/cve-2026-24061
Batch-Scanner für CVE-2026-24061, der mehrere IPs/CIDRs nach verwundbaren Diensten durchsucht, mit konfigurierbaren Ports, Timeouts und Threading für…
 keyuan15/cve-2023-23752
Python-Exploit-Skript für CVE-2023-23752, das unbefugten REST-API-Zugriff in Joomla 4.0.0–4.2.7 angreift und Einzel- sowie Batch-Scans mit Proxy…
 infobyte/faraday_templates
Vorlagen-Repository für die Faraday-Sicherheitsplattform, das wiederverwendbare Vorlagen für Schwachstellenscans und Exploitation für automatisierte…
 yutusec/apisix_crack
Apisix-Schwachstellenserie: Unautorisierte Schwachstelle (CVE-2021-45232), Standard-Geheimschlüssel (CVE-2020-13945) Massen-Scan.
 ianxtianxt/automated-blind-xss-search-for-burp-suite
BurpSuite-Plugin zur Automatisierung von Blind-XSS-Blindsuchen. Es kann aktive und passive Prüfungen durchführen.
 teycir/skillsguard
Statischer Sicherheits-Scanner für KI-Agenten-Skill-Pakete. Erkennt bösartige SKILL.md-Dateien und gebündelte Skripte, bevor sie ausgeführt werden.
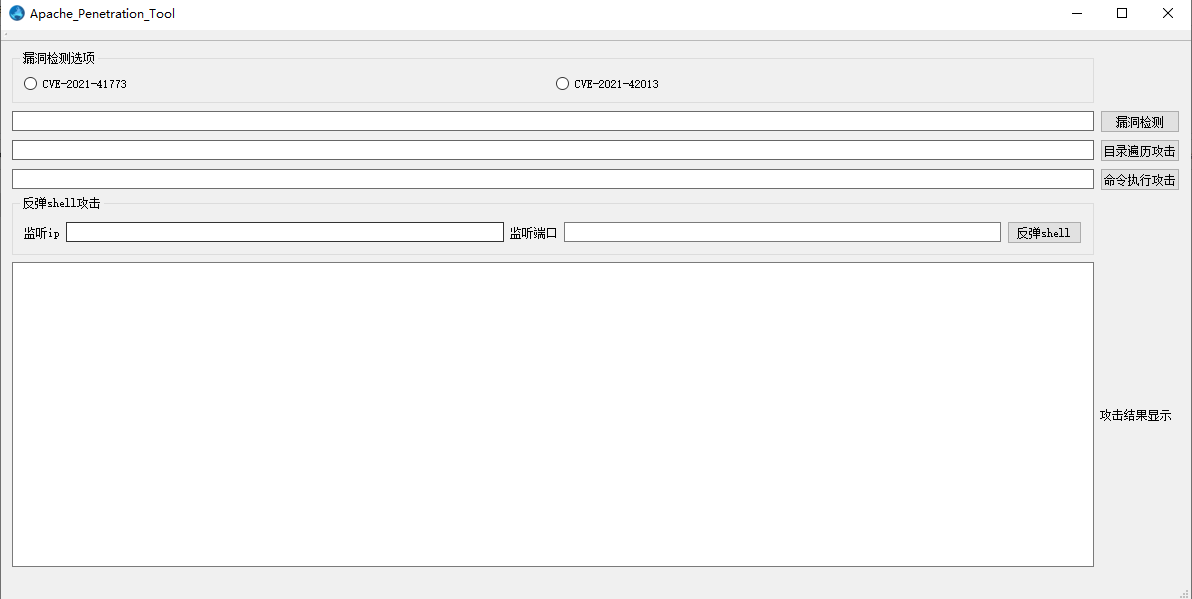 wangfly-me/apache_penetration_tool
CVE-2021-41773&CVE-2021-42013 grafisches Tool zur Erkennung und Ausnutzung von Sicherheitslücken
 mf-labs/witcher
Verwaltung von GitHub Advanced Security (GHAS) Kontrollen im großen Maßstab
 blazz3/cve2018-13379-nmap-script
CVE-2018-13379-Skript für Nmap NSE.
 piratesshield/arise-xti
KI-gesteuerte Pipeline für das Management externer Angriffsflächen: 28 Module für Recon, Subdomain-/DNS-Enumeration, Schwachstellenscans für…
 imbas007/cve-2026-67401
Proof-of-Concept für CVE-2026-67401, eine cPanel/WHM EmailTrack SQL-Injection, die beliebiges Dateischreiben und Root-RCE ermöglicht, mit…
 bughuntar/cve-2022-37122-exploit
CVE-2022-37122 Path Traversal Scanner
 xuemian168/cve-2025-3248
Ein Schwachstellen-Scanner für CVE-2025-3248 in Langflow-Anwendungen. Ein Tool zum Scannen der Schwachstelle CVE-2025-3248 in Langflow-Anwendungen.








