
 #1
Automatisierte Tools zur Erkennung bekannter Schwachstellen in Systemen und Anwendungen.
Kitploit empfohlen
 aqhmal/cve-2020-5902-scanner
Automatisiertes Skript für den F5 BIG-IP Scanner (CVE-2020-5902) mit Hosts, die von der Shodan-API abgerufen wurden.
 7kbstorm/weblogic_cnvd_c2019_48814
WebLogic CNVD-C-2019_48814 CVE-2017-10271 Scan von 7kbstorm
 0xf4n9x/cve-2022-1388
CVE-2022-1388 F5 BIG-IP iControl REST Authentifizierungs-Bypass RCE
 filipi86/cve-2024-6387-vulnerability-checker
Dieses Python-Skript prüft auf die Schwachstelle CVE-2024-6387 in OpenSSH-Servern. Es unterstützt mehrere IP-Adressen, URLs, CIDR-Bereiche und Ports.…
 emrekybs/draculaos
Dracula OS ist ein Linux-Betriebssystem, das sorgfältig für OSINT (Open Source Intelligence) und Cyber Intelligence-Missionen entwickelt wurde.
 knowledge-wisdom-understanding/recon
Ein Ziel basierend auf Nmap-Ergebnissen enumerieren
 aether-0/cve-2025-55575
Zeitbasierte SQL-Injection-Erkennungsvorlage für SMM-Panels, die den Parameter `service_detail` über manipulierte POST-Anfragen an `/ajax_data`…
 sleuthco/clawshield-public
Sicherheits-Proxy für KI-Agenten. Scannt jede Nachricht auf Prompt-Injection, PII und Secrets. Defense-in-Depth: Go-Proxy + iptables-Firewall +…
 tc4dy/cve-2026-98432-poc-exploit
Toolkit for CVE-2026-98432 Linux TCP use-after-free: kernel patch checks, race oracle triggering, pcap UAF analysis, KASLR slide recovery, and…
 watchtowrlabs/watchtowr-vs-fortiweb-cve-2025-25257
Generator für Erkennungsartefakte für FortiWeb CVE-2025-25257, der eine nicht authentifizierte SQL-Injection ausnutzt, um über hex-kodiertes…
 bashexplode/boko
Anwendungs-Hijack-Scanner für macOS
 xaitax/cve-2024-23897
PoC und Scanner für CVE-2024-23897, der sich an Jenkins <= 2.441 & LTS 2.426.2 richtet. Unterstützt einzelne Ziele, CIDR-Bereiche, Datei-Lesen und…
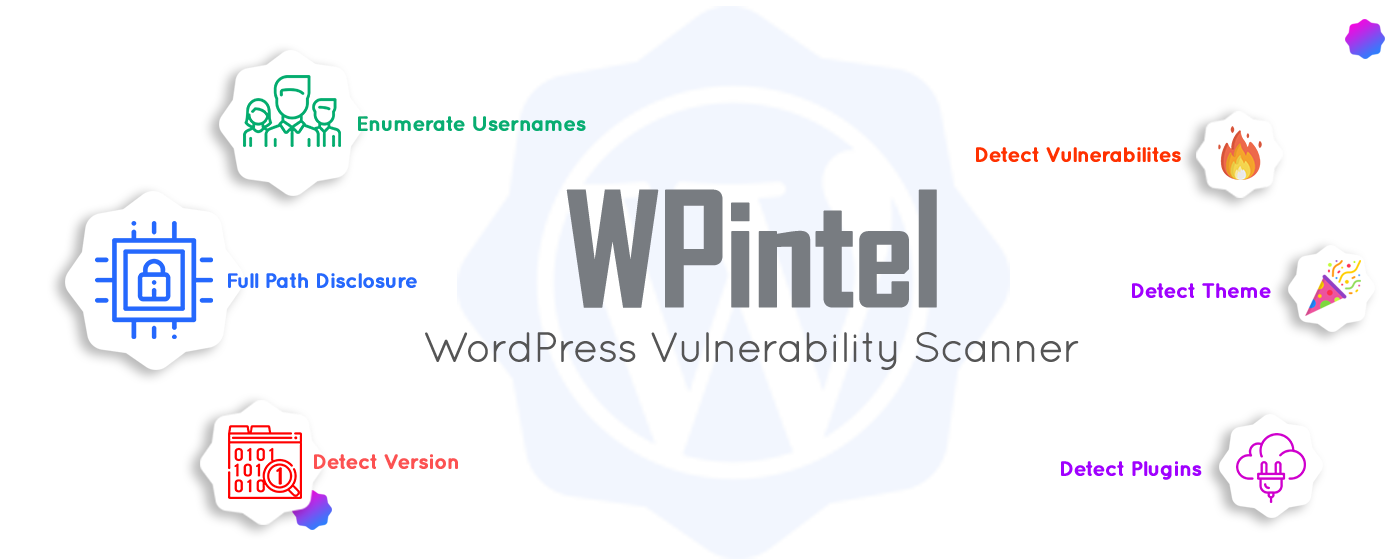 tuhinshubhra/wpintel
Chrome-Erweiterung für WordPress Vulnerability Scanning und Informationssammlung!
 bsysop/servicenow
Durchsucht ServiceNow-Instanzen nach Fehlkonfigurationen des widget-simple-list-Plugins, die Daten über die API offenlegen, mit Unterstützung für…
 ikotler/hackersh
Eine freie und quelloffene Befehlszeilen-Shell und Skriptsprache, die speziell für Sicherheitstests entwickelt wurde.
 synacktiv/depfuzzer
Scannt Projektabhängigkeiten auf Dependency-Confusion-Schwachstellen und prüft Risiken der E-Mail-Übernahme von Paketbesitzern über mehrere…
 nicholasjackson/cnitch
Container Snitch überprüft laufende Prozesse unter der Docker Engine und alarmiert, wenn welche als root ausgeführt werden.
 malwaretech/rdgscanner
Ein Proof-of-Concept-Scanner zur Überprüfung eines RDG-Gateway-Servers auf die Schwachstellen CVE-2020-0609 und CVE-2020-0610.








