
 #1
Automatisierte Tools zur Erkennung bekannter Schwachstellen in Systemen und Anwendungen.
Kitploit empfohlen

 francescostabile/numasec
KI-Sicherheitsagent, der in Ihrem Terminal läuft und lokale Tools, Runbooks und Agenten für autorisierte AppSec-, Pentest-, OSINT- und CTF-Workflows…
 aaaguirrep/offensive-docker
Offensive Docker ist ein Image mit den am häufigsten verwendeten Offensiv-Tools, um eine Umgebung einfach und schnell zu erstellen, um Bewertungen…
 cybereason/siofra
Simuliert den Windows-PE-Loader, um DLL-Hijacking-Schwachstellen zu identifizieren, generiert weaponisierte DLLs mit Shellcode-Payloads und erkennt…
 r-s0n/ars0n-framework
Modulares Bug-Bounty-Jagd-Framework, das Reconnaissance, Subdomain-Enumeration und Schwachstellenscanning automatisiert, mit einem edukativen Fokus,…
 p0dalirius/apachetomcatscanner
Ein Python-Skript zum Scannen nach Schwachstellen in Apache Tomcat-Servern.
 patrowl/patrowlmanager
PatrOwl - Open Source, intelligente und skalierbare Orchestrierungsplattform für Sicherheitsoperationen
 zyn3rgy/ldaprelayscan
Prüft LDAP-Schutzmaßnahmen in Bezug auf das Relay von NTLM-Authentifizierung.
 legit-labs/legitify
Erkennen und beheben Sie Fehlkonfigurationen und Sicherheitsrisiken in all Ihren GitHub- und GitLab-Assets.
 imperva/automatic-api-attack-tool
Impervas anpassbares API-Angriffstool nimmt eine API-Spezifikation als Eingabe, generiert und führt darauf basierende Angriffe als Ausgabe aus.
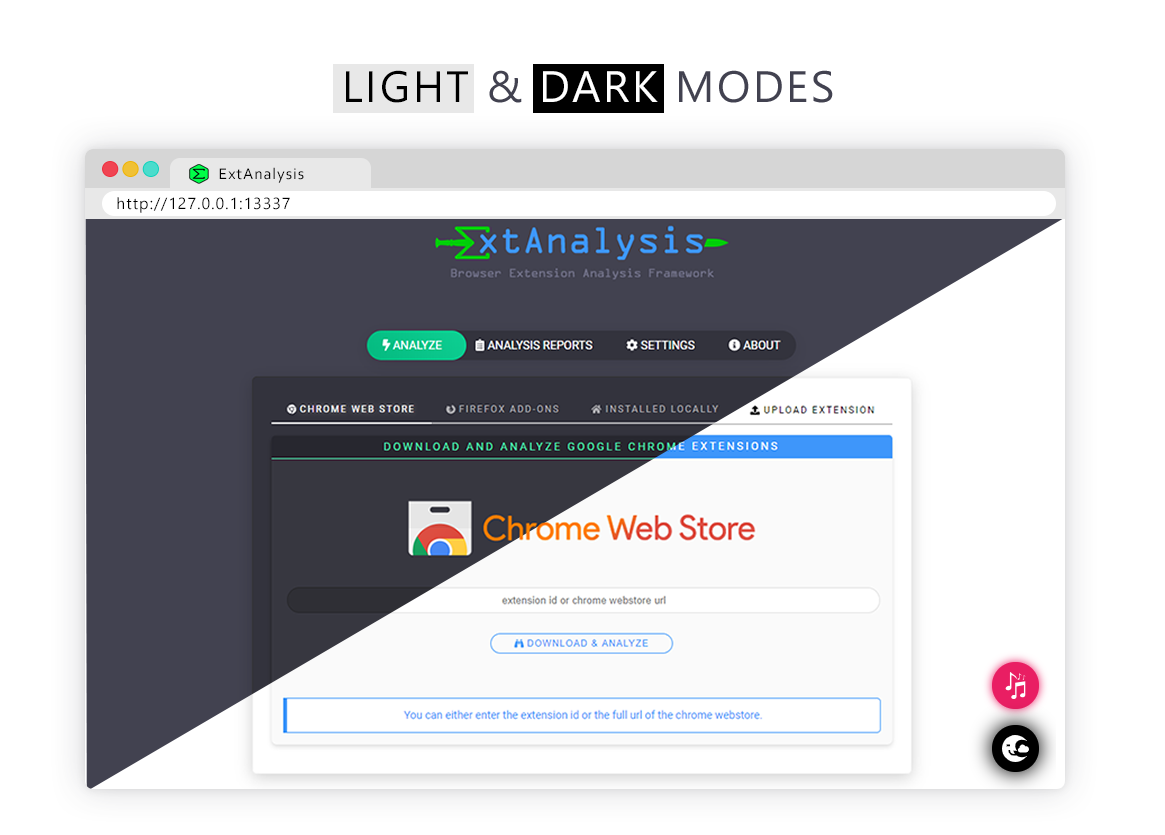 tuhinshubhra/extanalysis
Browser Extension Analysis Framework - Scannen, Analysieren von Chrome-, firefox- und Brave-Erweiterungen auf Schwachstellen und Informationen
 ghostvectoracademy/dllhijackhunter
Automatisierte Entdeckung, Validierung und Bestätigung von DLL-Hijacking. Lokale Fehlkonfigurationen in bewaffnete, bestätigte Angriffspfade…
 eilonh/s3crets_scanner
Automatisierter Scanner, der nach versehentlich in öffentliche S3-Buckets hochgeladenen Geheimnissen (API-Schlüsseln, Anmeldeinformationen) sucht,…
 qtc-de/remote-method-guesser
Java RMI-Schwachstellenscanner
 tls-attacker/tls-scanner
Automatisierter TLS-Server- und Client-Konfigurationsscanner für Pentester und Forscher. Bewertet Cipher-Suiten, Protokollversionen und…
 firefart/hijagger
Überprüft alle Maintainer aller NPM- und Pypi-Pakete auf kaperbare Pakete durch Domain-Neuregistrierung.
 morpheuslord/gpt_vuln-analyzer
Verwendet ChatGPT API, Bard API und Llama2, Python-Nmap, DNS Recon, PCAP und JWT Recon-Module und verwendet das GPT3-Modell, um…
 c0rv4x/project-black
Pentest/Bug-Bounty Fortschrittskontrolle mit Scan-Modulen
 bywalks/darkangel
Automatisierter White-Hat-Schwachstellenscanner, der HackerOne- und Bugcrowd-Assets überwacht, Subdomain-Enumeration, Crawling, Fingerprinting und…








