
 #1
Automatisierte Tools zur Erkennung bekannter Schwachstellen in Systemen und Anwendungen.
Kitploit empfohlen

 six2dez/onelistforall
Kuratierter, kategorisierter Wortlistengenerator für Web-Fuzzing, Verzeichnisenumeration und Subdomain-Erkennung. Synchronisiert automatisch 36+…
 arch3rpro/pentest-windows
⚔️Windows11 Penetration Suite Toolkit 🔰 Die erste Windows-Penetrationstest-Umgebung auf Mac M-Chips
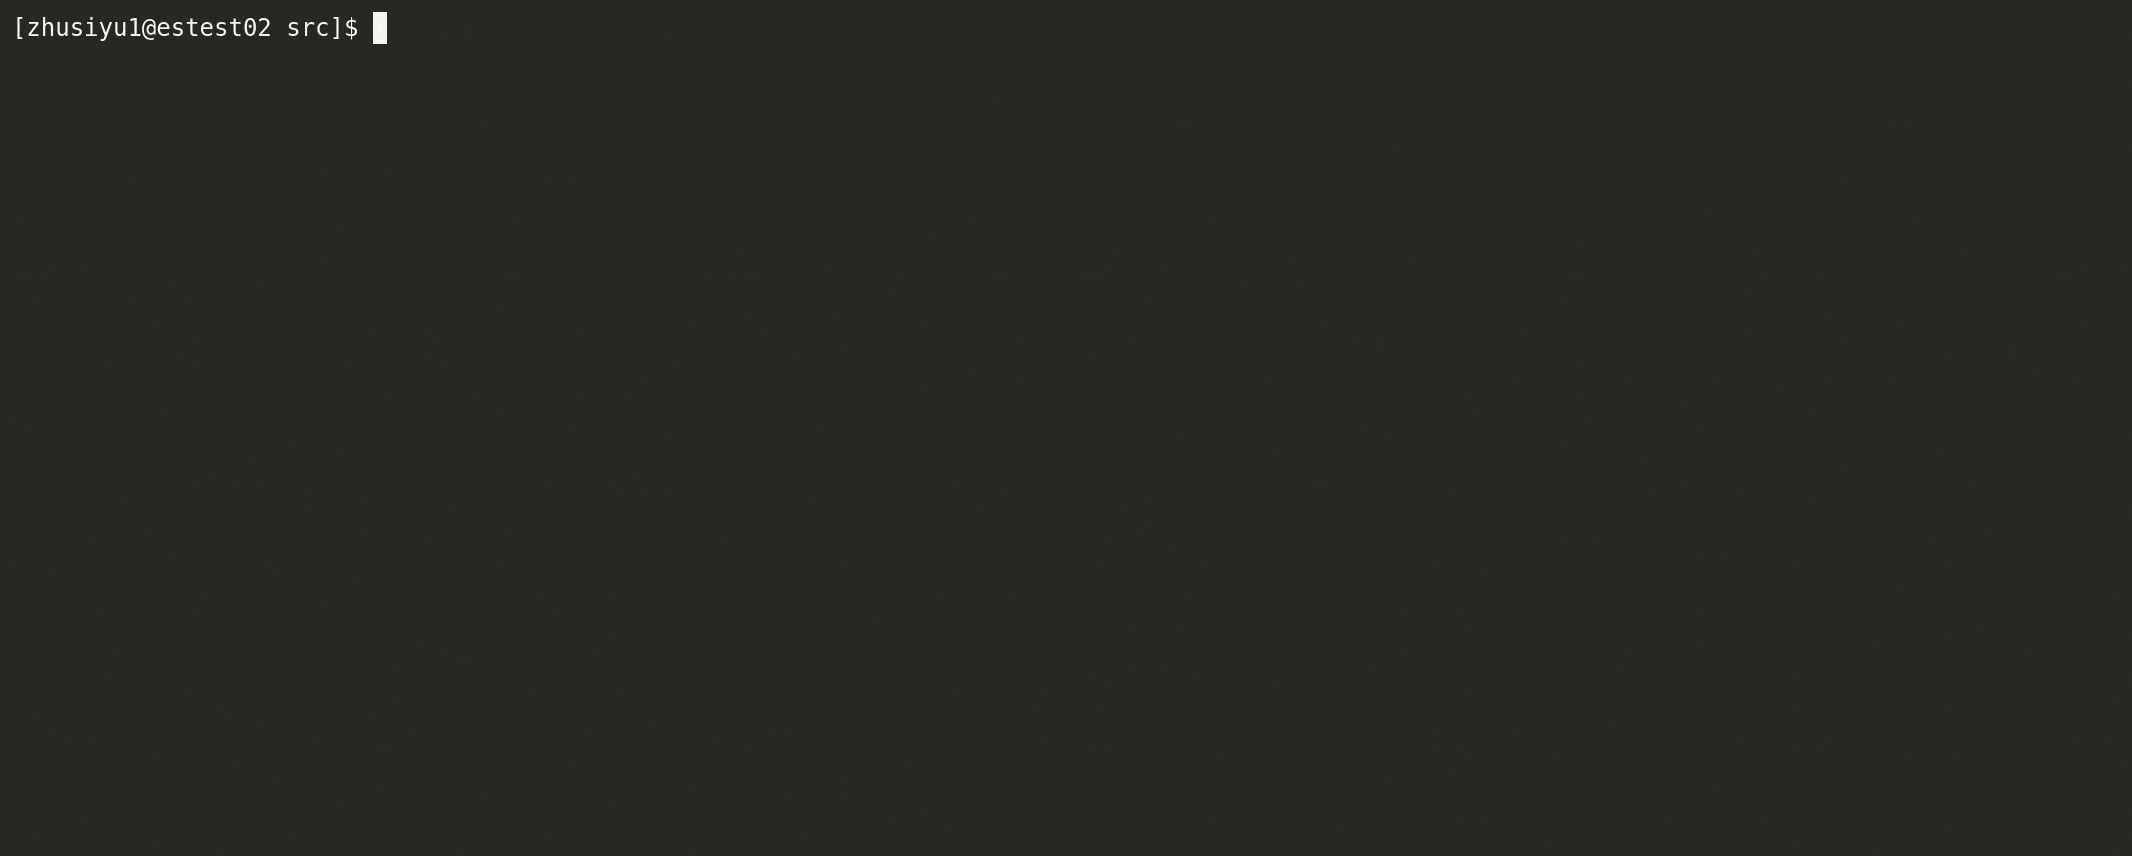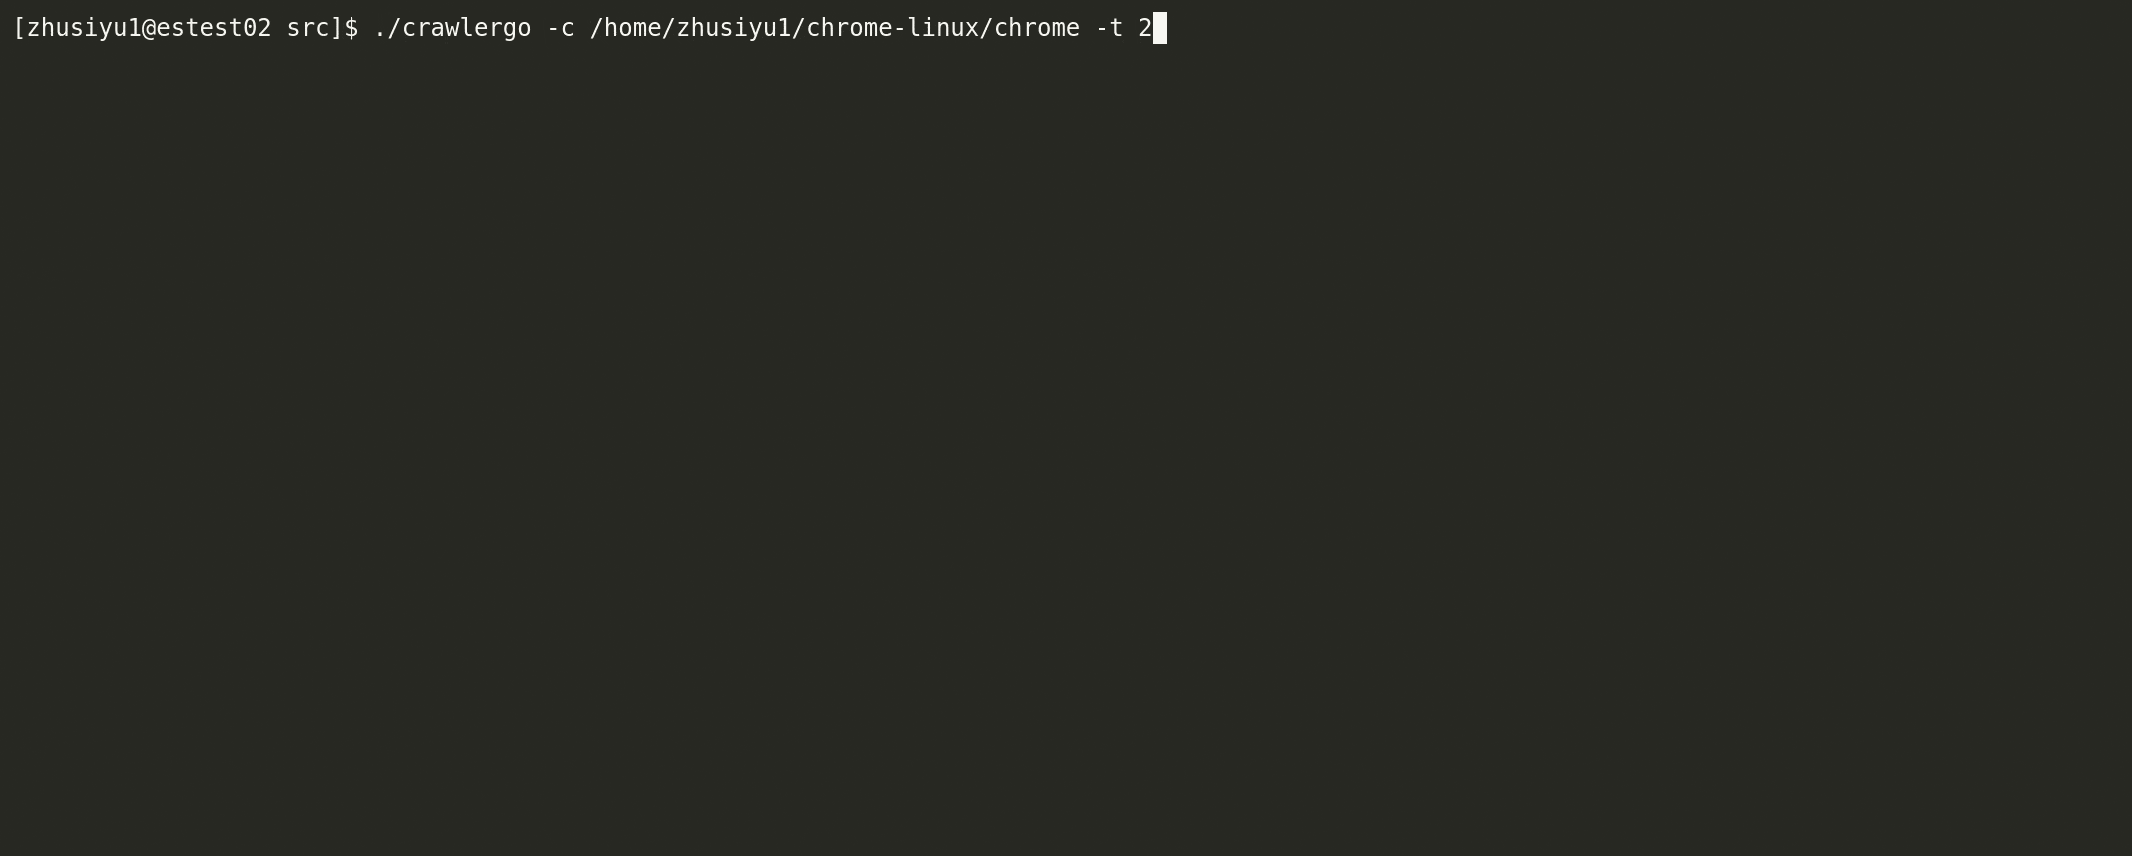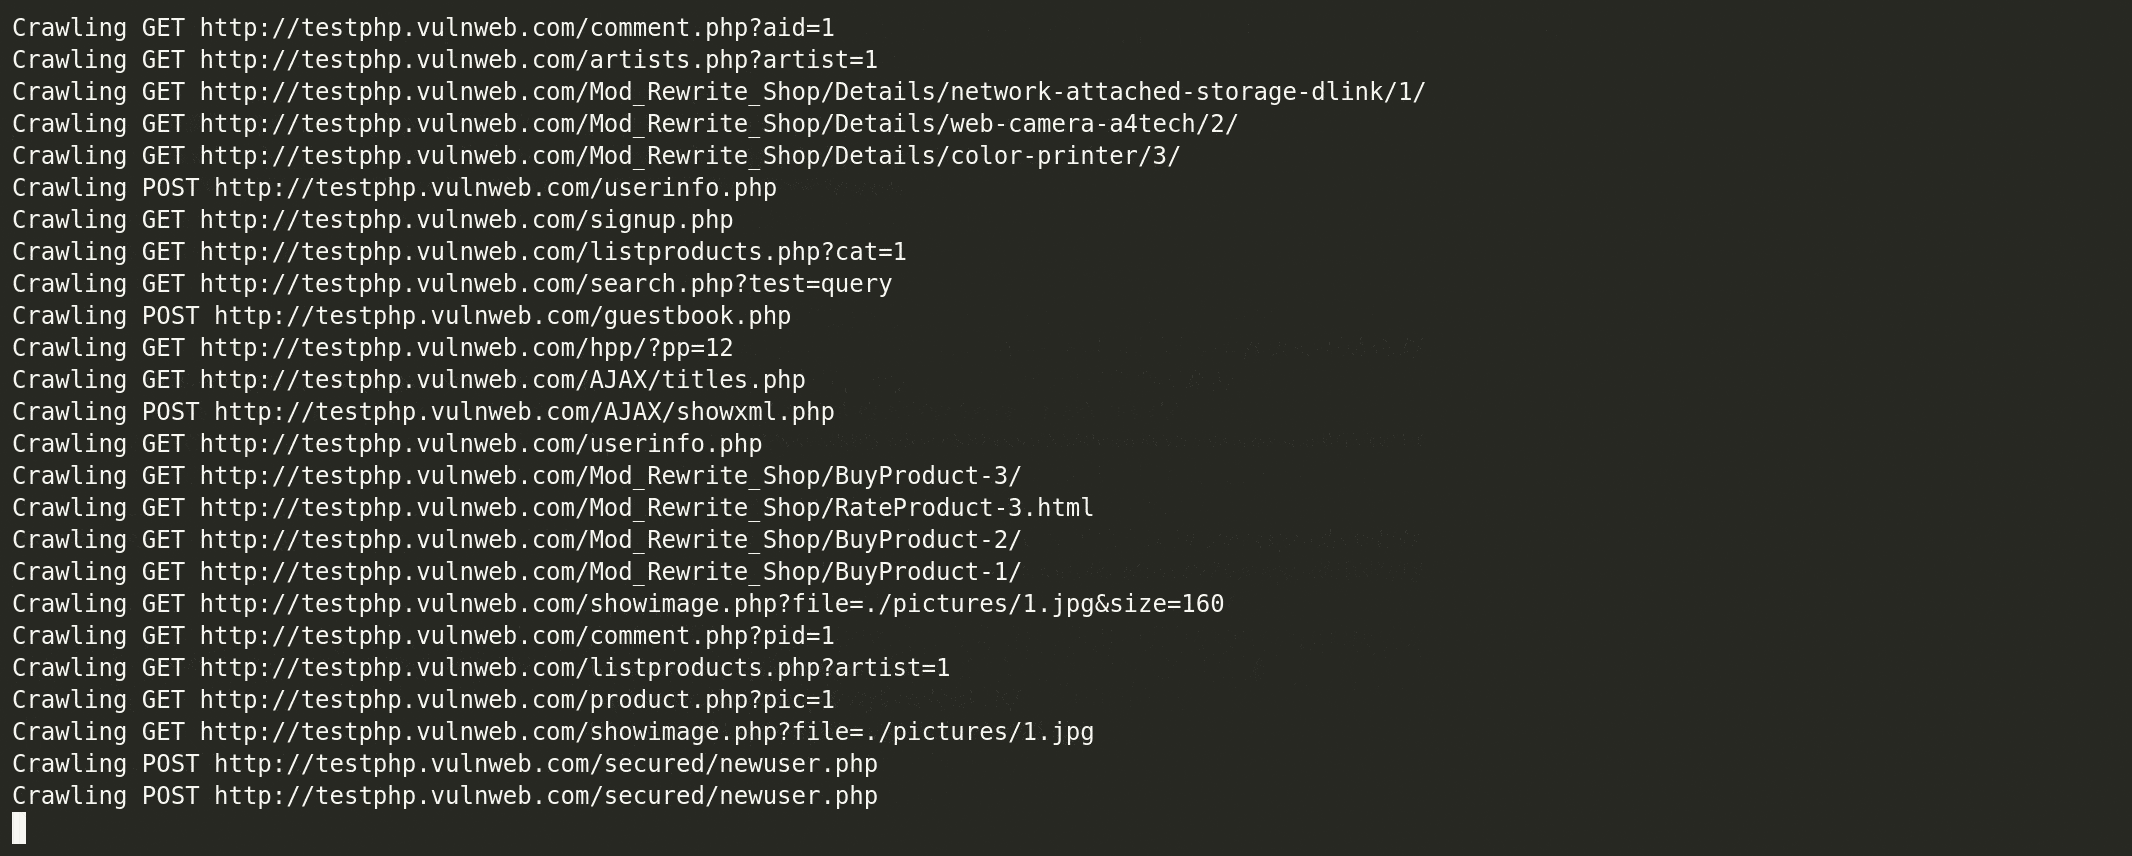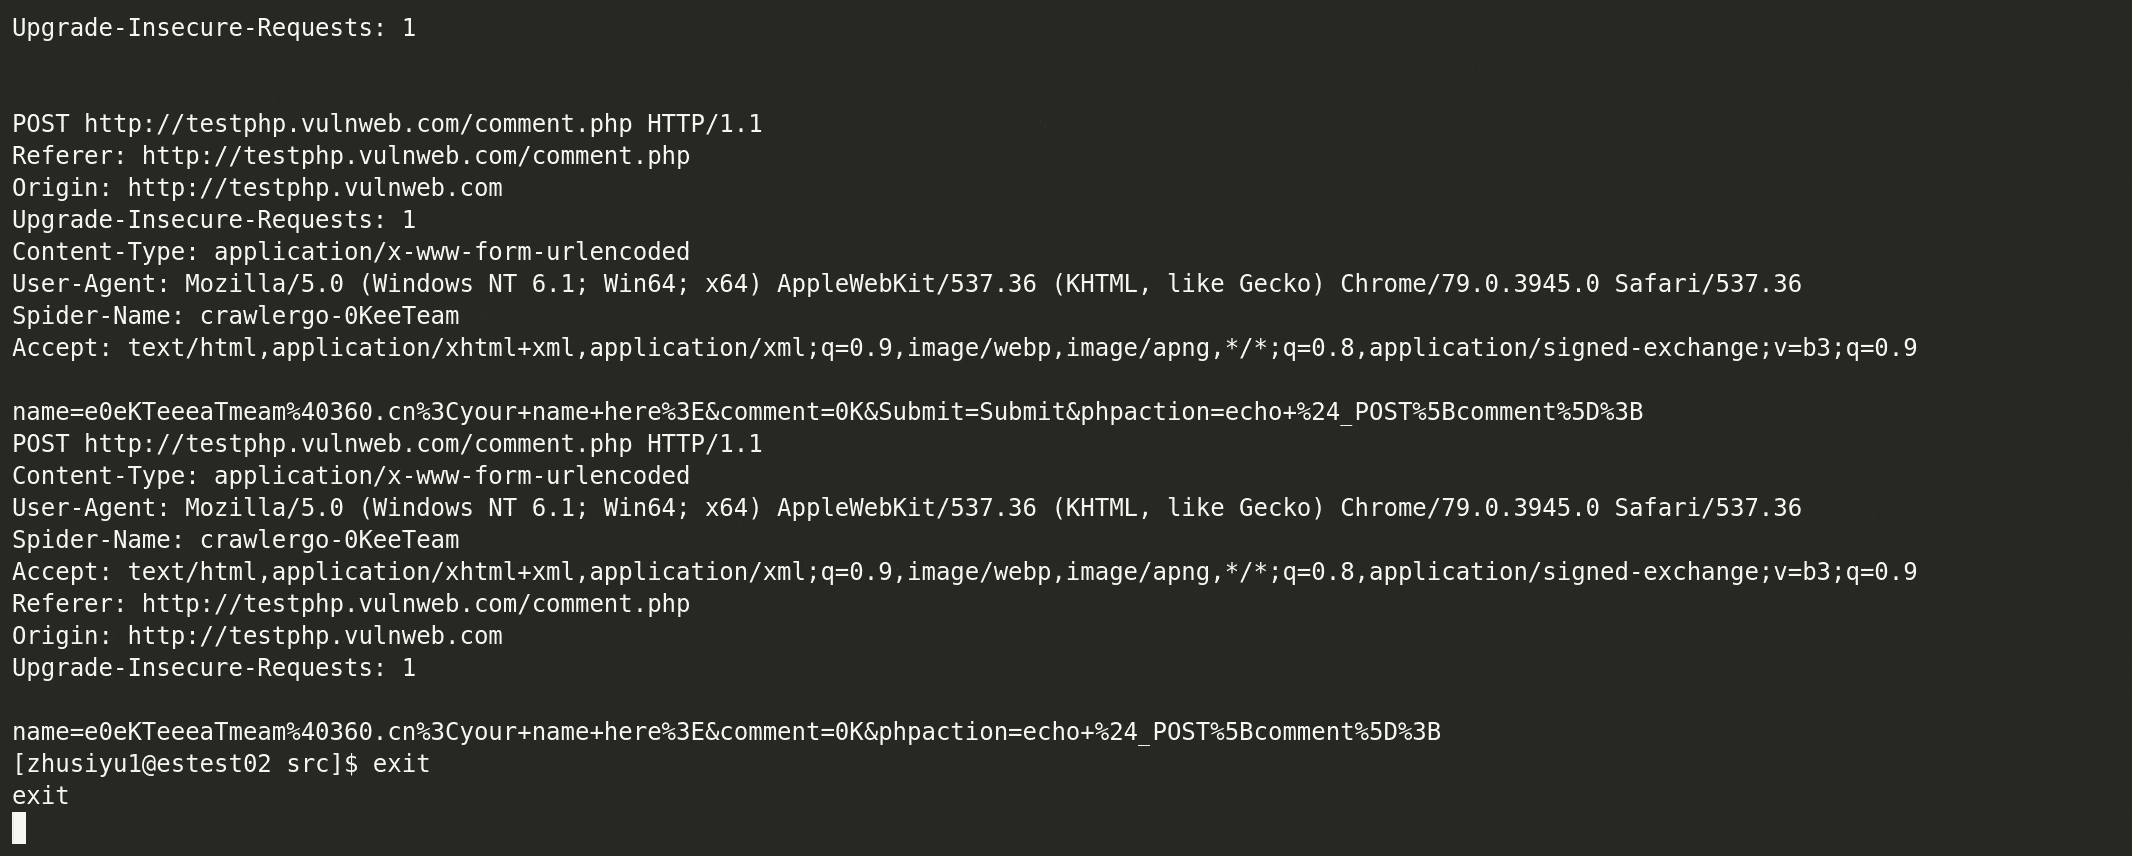 qianlitp/crawlergo
Ein leistungsstarker Browser-Crawler für Web-Schwachstellenscanner
 enjoiz/xxeinjector
Werkzeug zur automatischen Ausnutzung von XXE-Schwachstellen unter Verwendung direkter und verschiedener Out-of-Band-Methoden.
 altramayor/gatekeeper
Das erste Open-Source-DDoS-Schutzsystem
 ffffffff0x/f8x
红/蓝队环境自动化部署工具 | Red/Blue-Team-Umgebungsautomatisierungsbereitstellungstool
 archerysec/archerysec
ASOC, ASPM, DevSecOps, Schwachstellenmanagement mit ArcherySec.
 webpwnized/mutillidae
OWASP Mutillidae II ist eine kostenlose, quelloffene, absichtlich verwundbare Webanwendung, die ein Ziel für Web-Sicherheitstraining bietet. Dies ist…
 freelabz/secator
secator - das Schweizer Taschenmesser des Pentesters
 trimstray/htrace.sh
Mein einfaches Schweizer Taschenmesser für http/https-Fehlerbehebung und Profiling.
 ron190/jsql-injection
Automatisiertes Tool zur Erkennung und Ausnutzung von SQL-Injektionen zum Extrahieren von Datenbankinformationen aus Webanwendungen, das mehrere…
 0xsteph/pentest-ai-agents
Verwandle Claude Code in deinen Assistenten für offensive Sicherheitsforschung. Spezialisierte KI-Subagenten für autorisierte Penetrationstests:…
 xalgord/xalgorix
Open-source AI penetration testing agent that exploit-verifies every finding. Autonomous 22-phase pentests of web apps & APIs with CVSS-scored PDF…
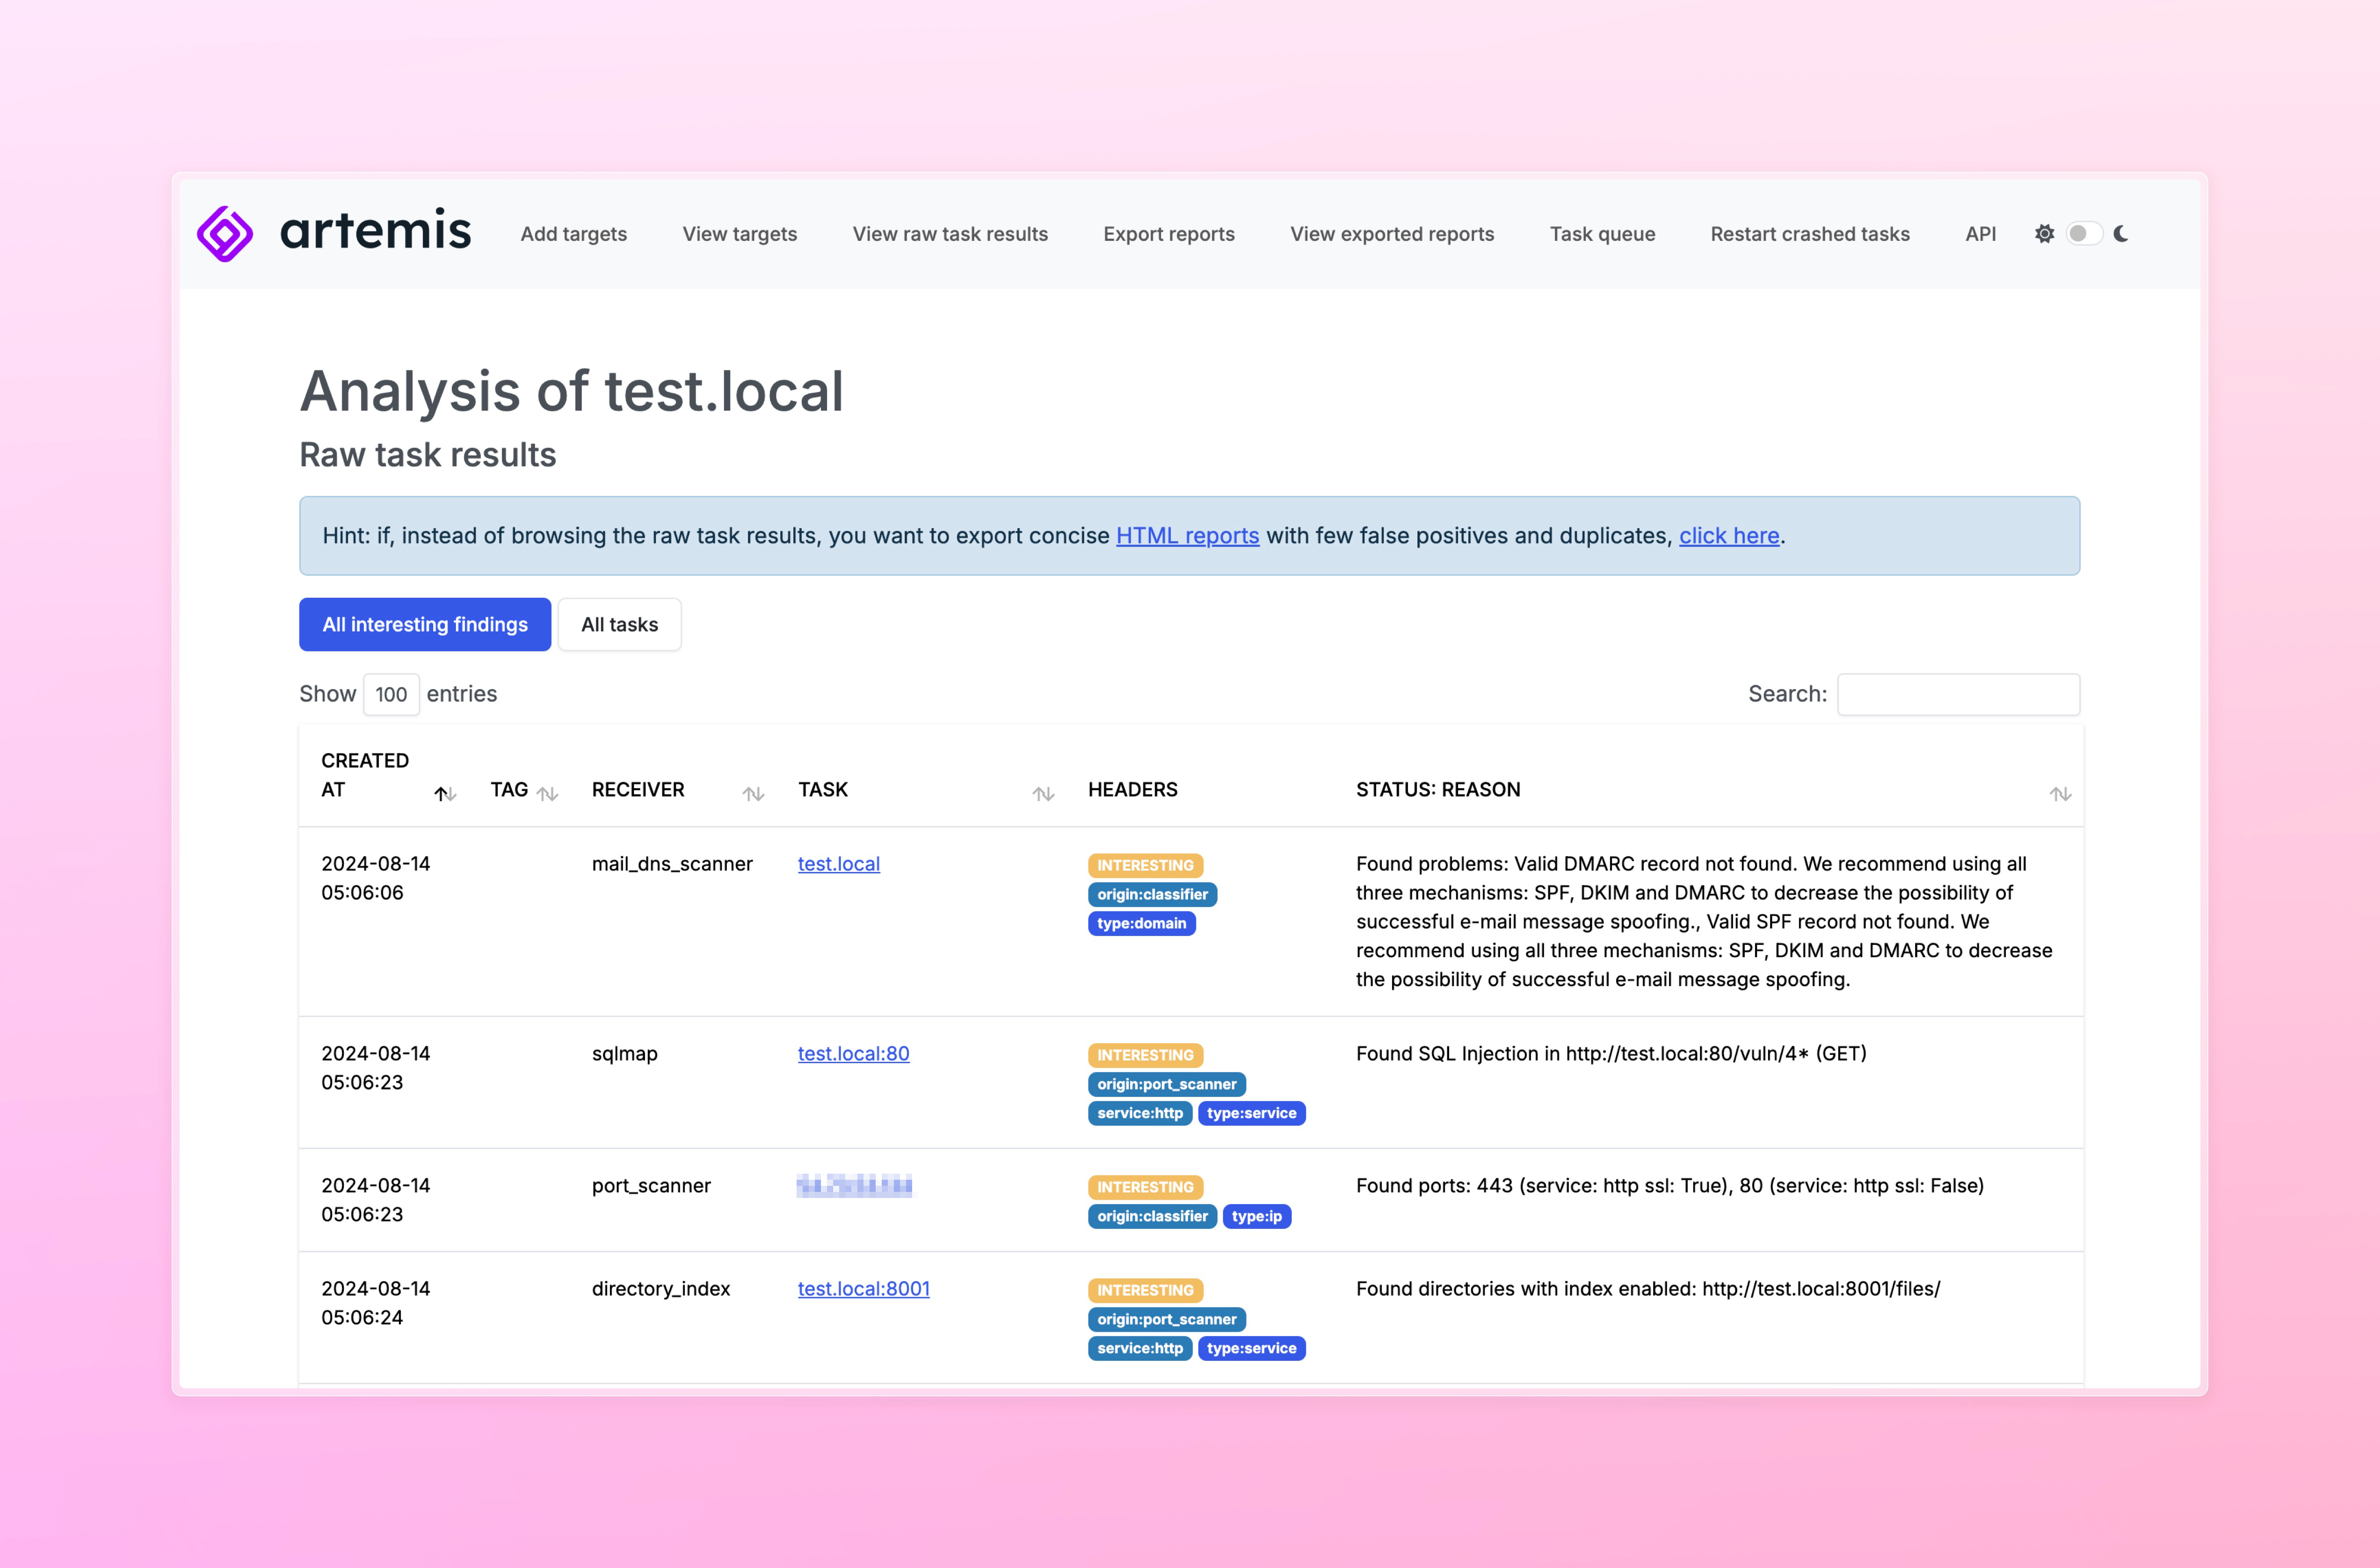 cert-polska/artemis
Ein modularer Schwachstellenscanner mit automatischer Berichtserstellung.
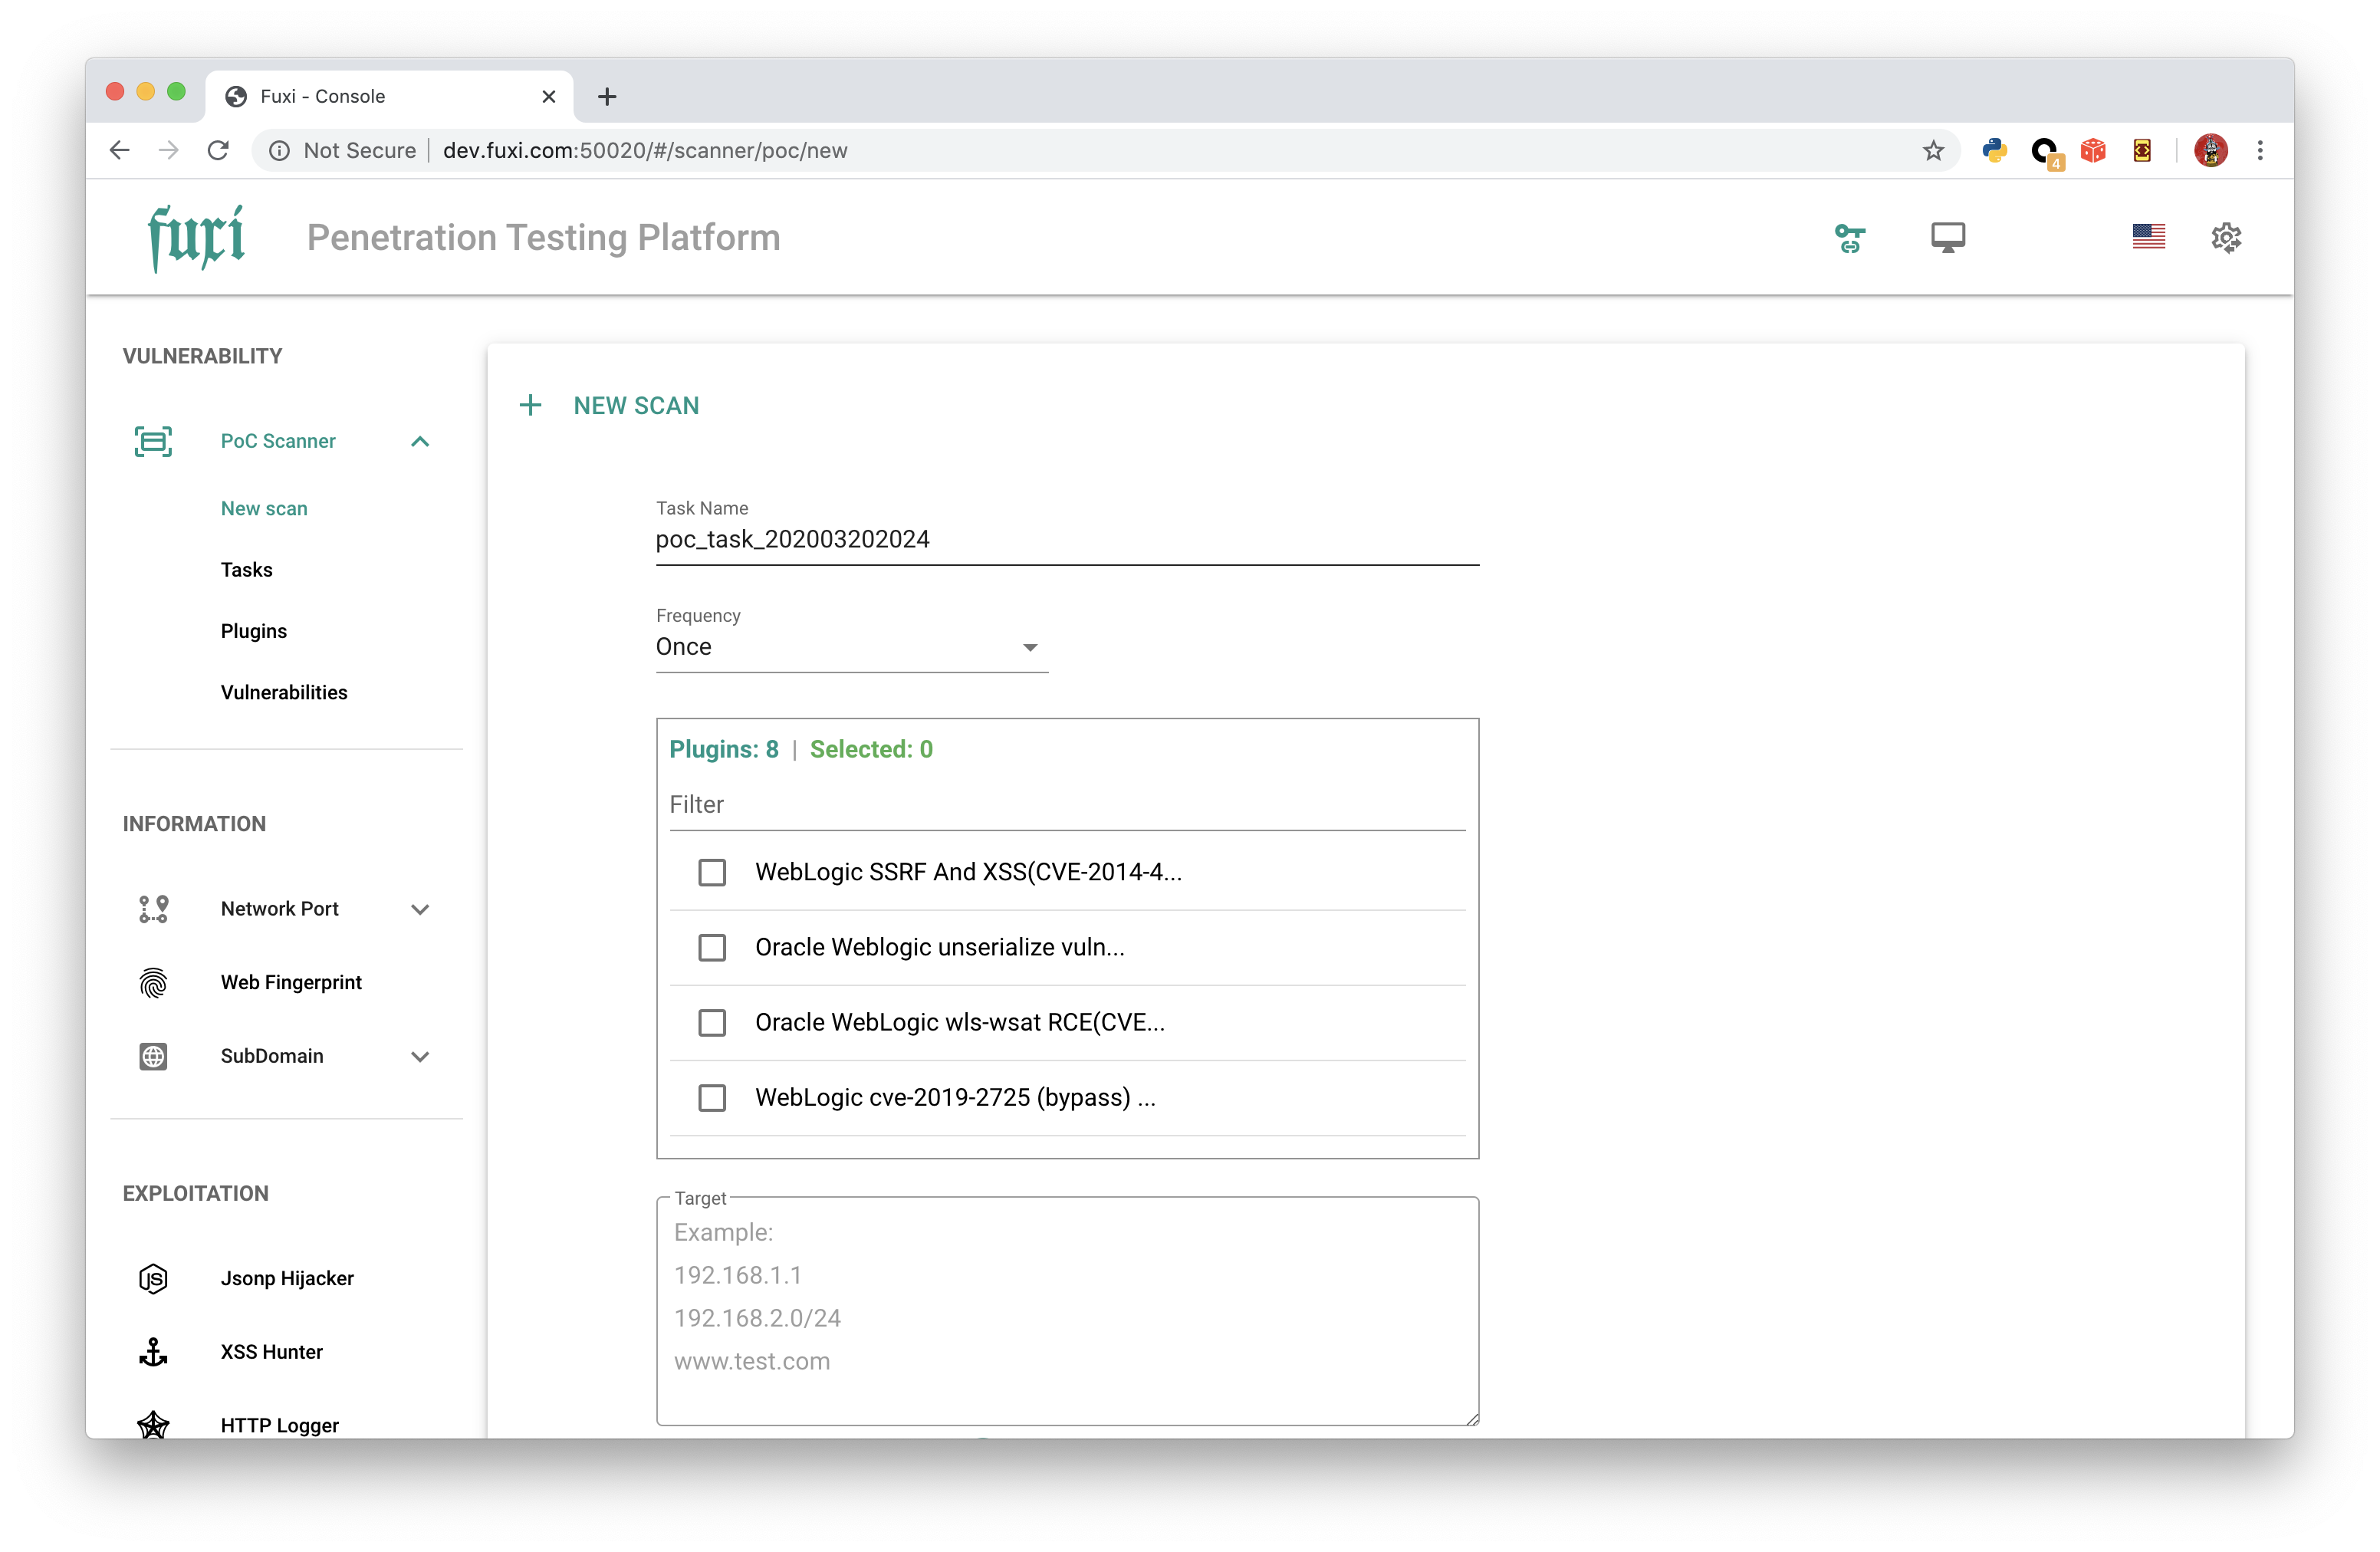 jeffzh3ng/fuxi
Plattformübergreifende Penetrationstest-Plattform mit Docker-Unterstützung, webbasierter Oberfläche und API für automatisiertes…
 arthepsy/ssh-audit
SSH-Server-Audit (Banner, Schlüsselaustausch, Verschlüsselung, MAC, Kompression, Kompatibilität, Sicherheit, usw.)
 xalgorix/xalgorix
Open-source AI penetration testing agent that exploit-verifies every finding. Autonomous 22-phase pentests of web apps & APIs with CVSS-scored PDF…
 irsdl/iis-shortname-scanner
Neueste Version von Scannern für die IIS-Short-Filename-(8.3)-Offenlegungsschwachstelle








