
 #1
Tools zur Identifizierung, Bewertung und Priorisierung von Sicherheitslücken in Systemen und Anwendungen.
Kitploit empfohlen

 vdohney/keepass-password-dumper
# Original PoC für CVE-2023-32784
 zgzhang/cve-2024-6387-poc
eine Race-Condition im Signalhandler des OpenSSH-Servers (sshd)
 safebreach-labs/cve-2024-49113
LdapNightmare ist ein PoC-Tool, das einen verwundbaren Windows-Server gegen CVE-2024-49113 testet.
 pwn0sec/pwnxss
PwnXSS: XSS-Schwachstellenscanner und -Exploit
 whgojp/javaseclab
Umfassendes Java-Sicherheitslabor mit verwundbarem und korrigiertem Code, Angriffsszenarien, Audit-Notizen zu Quellen und Senken sowie Anleitungen…
 zeze-zeze/ioctlance
Ein Tool, das verwendet wird, um Sicherheitslücken in x64 WDM-Treibern aufzuspüren.
 pensarai/apex
AI-powered offensive security testing using autonomous agents, directly in your terminal.
 allfro/sploitego
Maltego Penetrationstest-Transforms
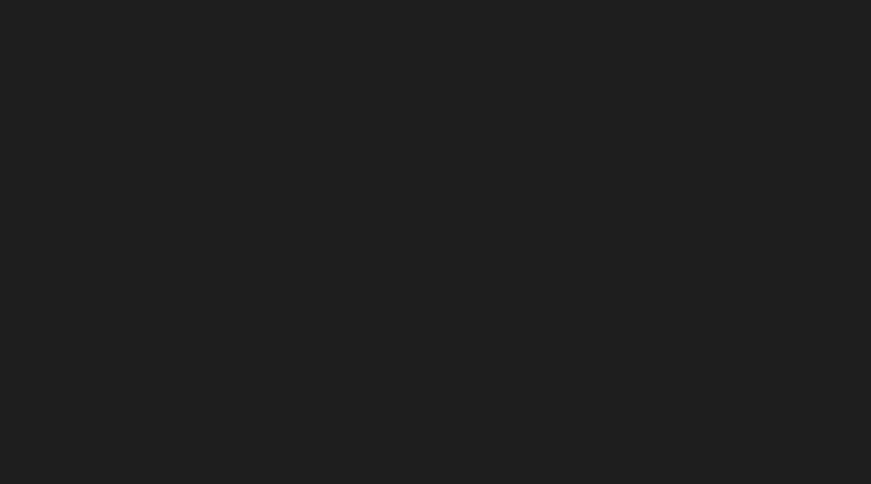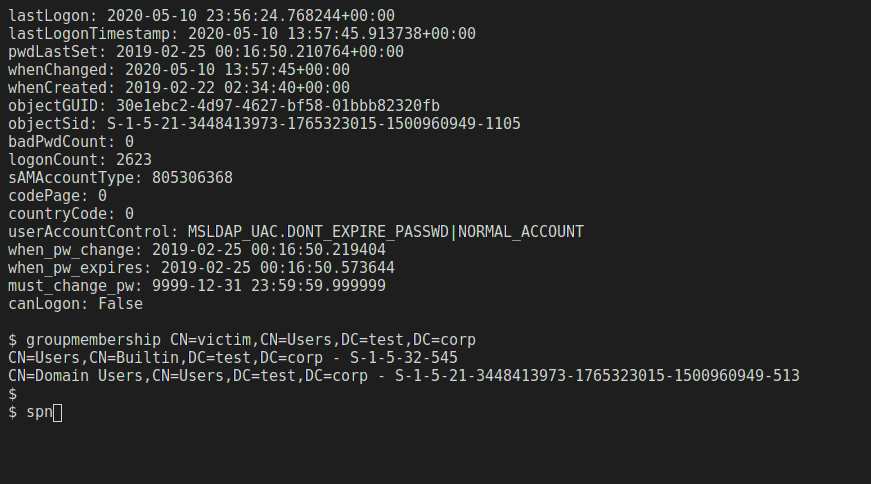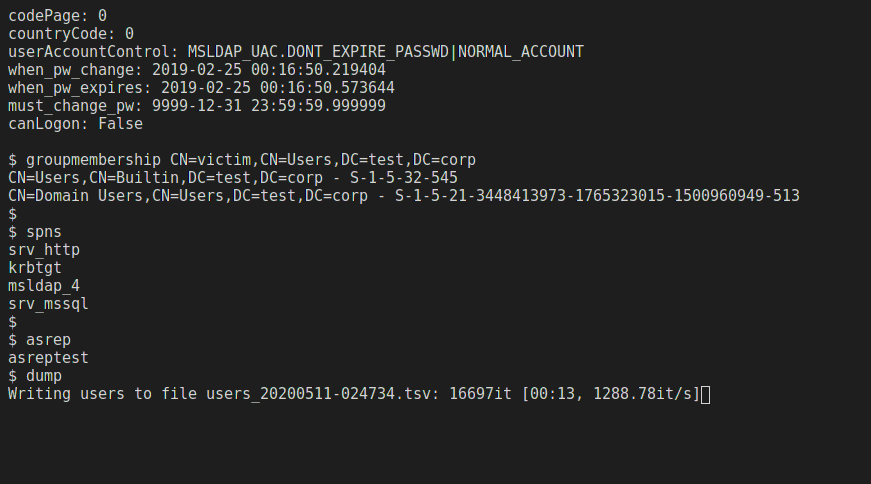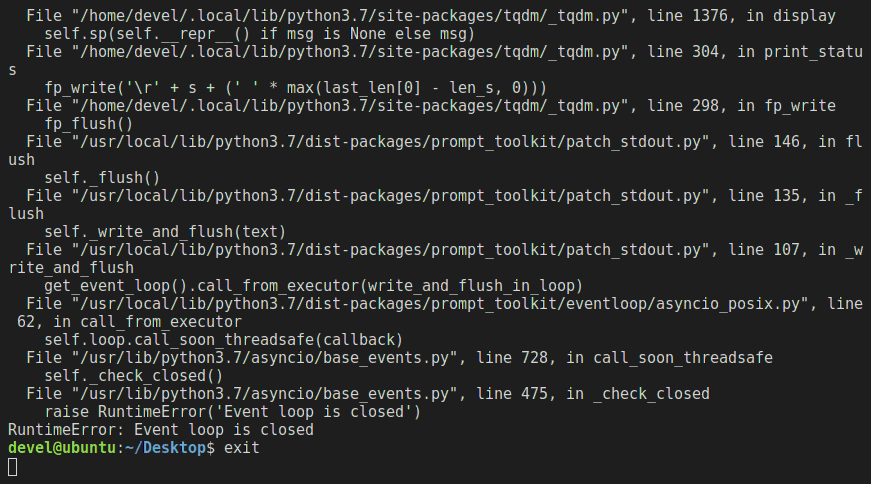 skelsec/msldap
Python-Bibliothek zur Überwachung von Microsoft Active Directory über LDAP, mit Unterstützung für NTLM-, Kerberos-, SSPI-Authentifizierung, Channel…
 francozappa/bluffs
Toolkit zum Testen des Bluetooth-Sitzungsaufbaus gegen Angriffe auf Forward- und Future-Secrecy mittels Firmware-Patching, PCAP-Analyse und…
 akamai/akamai-security-research
Dieses Repository enthält Code und IoCs, die das Ergebnis von Forschungsarbeiten der verschiedenen Sicherheitsforschungsteams von Akamai sind.
 rhinosecuritylabs/gcpbucketbrute
Ein Skript zum Auflisten von Google Storage-Buckets, zum Feststellen der Zugriffsrechte und zur Prüfung, ob eine Rechteausweitung möglich ist.
 azuread/azureadassessment
Tooling zur Bewertung des Zustands und der Konfiguration eines Azure AD-Mandanten.
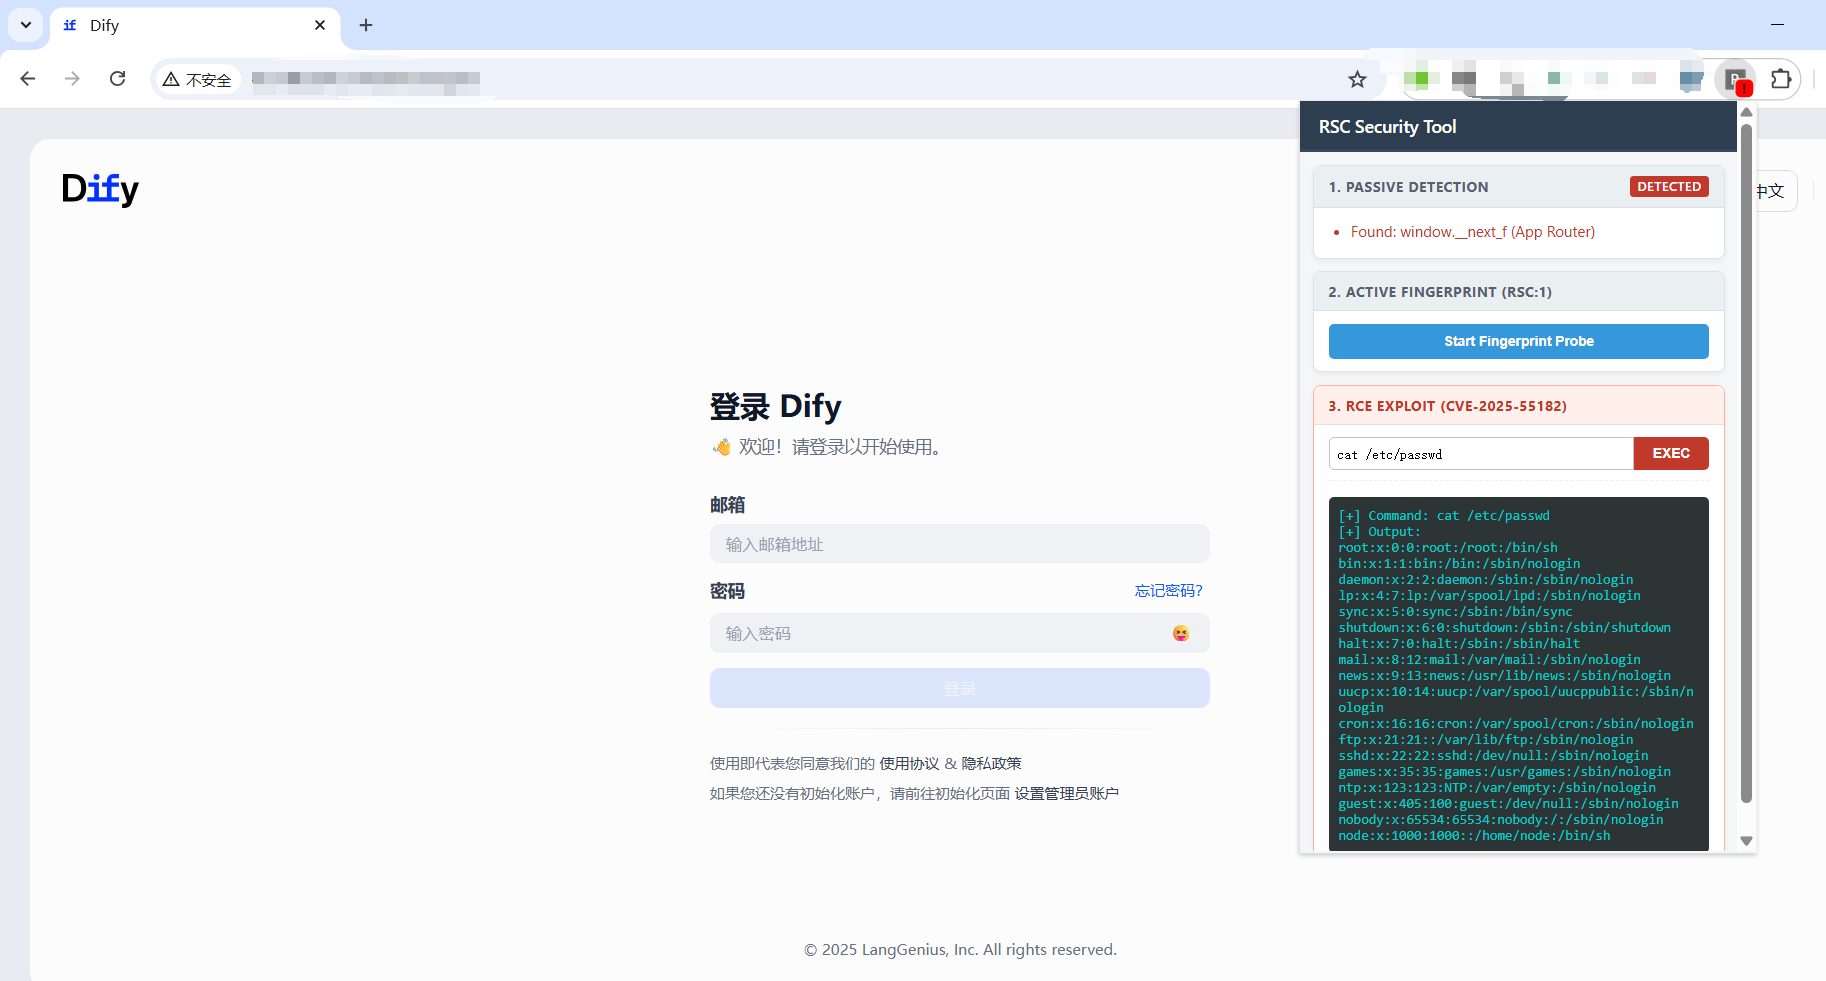 mrknow001/rsc_detector
Unterstützt RSC-Fingerprinting und die Ausnutzung der React-Komponenten-Sicherheitslücke CVE-2025-55182.
 lateralblast/lunar
Ein UNIX-Sicherheitsaudit-Tool basierend auf mehreren Sicherheitsrahmenwerken.
 vanhoefm/macstealer
MacStealer: Umgehung der Wi-Fi-Client-Isolation
 francisck/danderspritz_lab
Ein voll funktionsfähiges DanderSpritz-Labor in 2 Befehlen
 anatol/booster
Schneller und sicherer initramfs-Generator








