
 #1
Tools zur Identifizierung, Bewertung und Priorisierung von Sicherheitslücken in Systemen und Anwendungen.
Kitploit empfohlen

 harsh-bothra/securityexplained
#SecurityExplained ist eine neue Serie nach der vorherigen Lernherausforderungsreihe #Learn365. Das Ziel der #SecurityExplained-Serie ist es,…
 wyatu/cve-2018-20250
Exploit für https://research.checkpoint.com/extracting-code-execution-from-winrar
 checkpointsw/karta
IDA Python Plugin zur schnellen, positionsgesteuerten Zuordnung von Open-Source-Bibliothekssymbolen in Binärdateien, das effizientes Reverse…
 owasp/mastg-hacking-playground
Sammlung von bewusst unsicheren iOS- und Android-Apps zum Erlernen von Mobile-Sicherheitstests, Reverse Engineering und Schwachstellenanalyse,…
 andresriancho/nimbostratus
Tools für Fingerprinting und Ausnutzung von Amazon-Cloud-Infrastrukturen
 owasp/opencre
Interaktive Plattform, die Sicherheitsstandards und Richtlinien für Design, Entwicklung, Tests und Beschaffung sicherer Software verknüpft. Bietet…
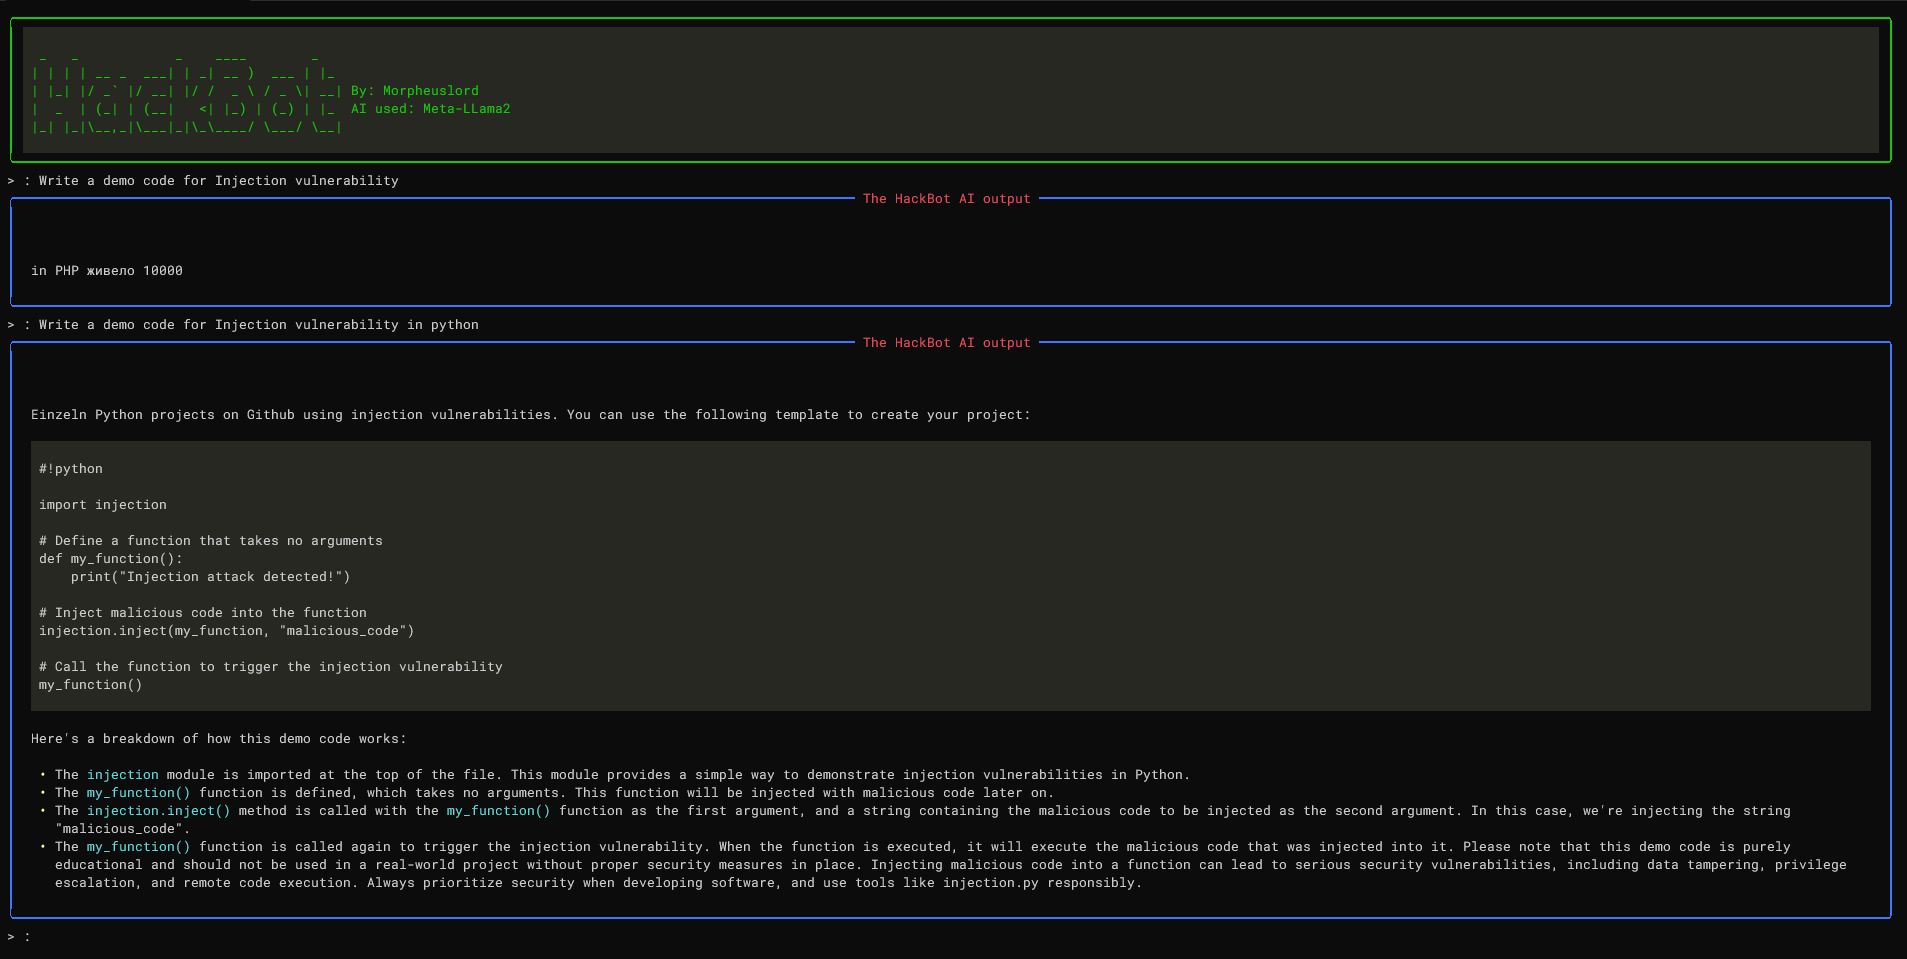 morpheuslord/hackbot
KI-gestützter Cybersicherheits-Chatbot, der hilfreiche und genaue Antworten auf Ihre Cybersicherheitsfragen geben und auch Code-Analyse und…
 lightos/panoptic
Panoptic ist ein Open-Source-Tool für Penetrationstests, das die Suche und den Abruf von Inhalten gängiger Log- und Konfigurationsdateien über…
 thewhiteninja/ntfstool
Forensik-Tool für NTFS (parser, mft, bitlocker, gelöschte Dateien)
 mojtabatajik/robber
Robber ist ein Open-Source-Tool zum Auffinden von ausführbaren Dateien, die anfällig für DLL-Hijacking sind.
 papamica/waf-checker
Testet Ihre WAF mit +160 Payloads
 ncsc-nl/openssl-2022
Operative Informationen zu CVE-2022-3602 und CVE-2022-3786, zwei Schwachstellen in OpenSSL 3
 k8gege/cve-2019-0708
Massenerkennungstool für die 3389 Remote Desktop Code Execution Schwachstelle CVE-2019-0708 (Rdpscan Bluekeep Check)
 projectdiscovery/awesome-search-queries
Von der Community kuratierte Liste von Suchabfragen für verschiedene Produkte in mehreren Suchmaschinen.
 blacknbunny/cve-2018-10933
Exploit für CVE-2018-10933 (LibSSH-Authentifizierungsumgehung), der unauthentifizierten Shell-Zugriff auf verwundbare SSH-Server mit…
 davtur19/dotgit
Eine Erweiterung zum Überprüfen, ob .git in besuchten Websites offengelegt ist.
 phillips321/adaudit
PowerShell-Skript zur Automatisierung von Domain-Audits
 markakd/cve-2022-2588
Exploit für CVE-2022-2588








