
 #1
Tools zur Identifizierung, Bewertung und Priorisierung von Sicherheitslücken in Systemen und Anwendungen.
Kitploit empfohlen

 matheus-garbelini/esp32_esp8266_attacks
Proof of Concept der Wi-Fi-Schwachstellen von ESP32/8266 (CVE-2019-12586, CVE-2019-12587, CVE-2019-12588)
 dragokas/hijackthis
Ein kostenloses Dienstprogramm, das Malware, Adware und andere Sicherheitsbedrohungen findet.
 ktzgraph/sarenka
OSINT-Tool - sammelt Daten von Diensten wie shodan, censys usw. in einer App.
 leo4j/invoke-adenum
Automatisiertes Active Directory-Auditing- und Aufzählungstool, das detaillierte HTML-Auditberichte mit CSV/XLSX-Export erstellt, konzipiert für…
 dwisiswant0/go-dork
Der schnellste Dork-Scanner geschrieben in Go.
 danigargu/heap-viewer
IDA Pro-Plugin zur Untersuchung des glibc-Heaps, fokussiert auf die Exploit-Entwicklung
 rhynorater/cve-2018-15473-exploit
Exploit in Python geschrieben für CVE-2018-15473 mit Threading und Exportformaten
 maaaaz/androwarn
Noch ein statischer Code-Analysator für schädliche Android-Anwendungen
 holo-routing/holo
Rust-based routing protocol suite implementing BGP, OSPF, IS-IS, RIP, and VRRP with YANG-modeled configuration, gNMI/gRPC automation, and built-in…
 mondoohq/cnspec
Eine quelloffene, cloud-native Sicherheitslösung zum Schutz von allem vom Build bis zur Laufzeit
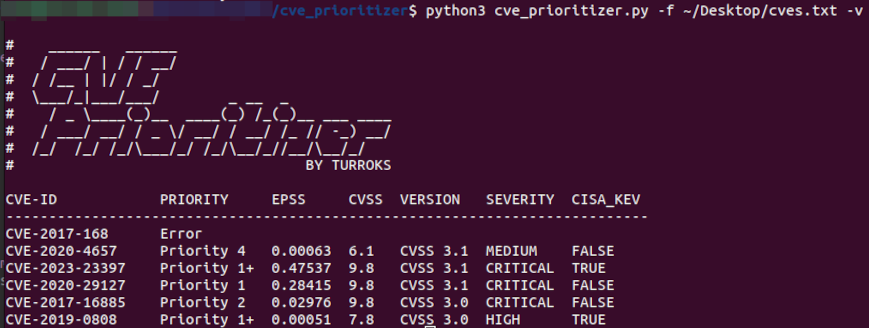 turroks/cve_prioritizer
Optimieren Sie die Behebung von Schwachstellen mit CVSS, EPSS und den bekannten ausgenutzten Schwachstellen der CISA. Priorisieren Sie Maßnahmen…
 dirtyfilthy/freshonions-torscraper
Fresh Onions ist ein quelloffener TOR-Spider / Hidden-Service-Onion-Crawler, gehostet auf zlal32teyptf4tvi.onion
 kagancapar/cve-2022-29072
7-Zip bis einschließlich 21.07 unter Windows ermöglicht eine Privilegieneskalation und die Ausführung von Befehlen, wenn eine Datei mit der Endung…
 security-code-scan/security-code-scan
Schwachstellenmuster-Detektor für C# und VB.NET
 ridter/cve-2017-11882
CVE-2017-11882 von https://github.com/embedi/CVE-2017-11882
 cujanovic/open-redirect-payloads
Kuratierte Sammlung von Open-Redirect-Payloads aus Bug-Bounty-Berichten, mit einem Shell-Skript zum Ersetzen einer zielseitig als vertrauenswürdig…
 radareorg/r2ai
Radare2-KI-Plugin, das lokale oder entfernte LLMs für Dekompilierung, Funktionserklärung, Schwachstellenerkennung, Umbenennung und skriptgesteuertes…
 cisagov/scubagoggles
SCuBA Sichere Konfigurationsbaselines und Bewertungstool für Google Workspace








