
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
sarenka — OSINT-Tool - sammelt Daten von Diensten wie shodan, censys usw. in einer App. | Kitploit

Tools/GitHubGitHub/ktzgraph/sarenka
OSINT (Open-Source-Intelligence)AufklärungSchwachstellenanalyseHash-AnalyseInformationsbeschaffungCrawlerDNS-Analyse
GitHubktzgraph/sarenka

sarenka

OSINT-Tool - sammelt Daten von Diensten wie shodan, censys usw. in einer App.
Repository anzeigen
6748548vor 4 JahrenVon Kitploit geprüft
Teilen
Webseite

sarenka-logo

Release release CircleCi release CircleCi release Platform release Platform release Python version CWE feed CVE feed license

♥ Kostenlose Software, benötigt nur kostenlose Konten bei Drittanbieterdiensten ♥

Mangel an Wissen ... das ist das Problem.

[William Edwards Deming]

SARENKA ist ein Open Source Intelligence (OSINT)-Tool, das Ihnen hilft, die Angriffsfläche zu ermitteln und zu verstehen.

Das Hauptziel ist das Sammeln von Informationen aus Suchmaschinen für internetfähige Geräte (https://censys.io/, https://www.shodan.io/, https://www.criminalip.io/ko). Es extrahiert Daten zu Common Vulnerabilities and Exposures (CVE), Common Weakness Enumeration (CWE) und verfügt außerdem über eine Datenbank, in der CVEs auf CWEs abgebildet werden.

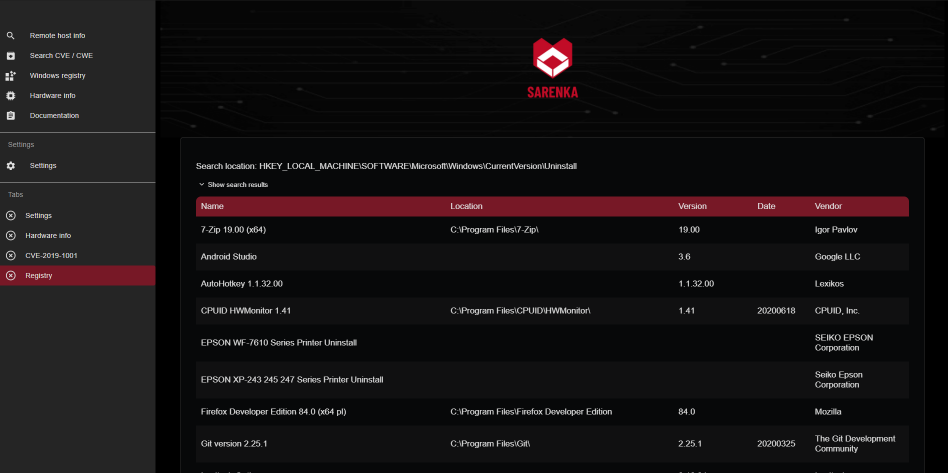
Es gibt Daten über den lokalen Rechner zurück – lokal installierte Software (aus der Windows-Registrierung), lokale Netzwerkinformationen (Python-Bibliotheken, gängige cmd-Befehle).

Derzeit enthält die Anwendung auch einfache Werkzeuge wie einen Hash-Rechner, einen Shannon-Entropie-Rechner und einen sehr einfachen Port-Scanner. Weitere kryptografisch-mathematische Werkzeuge und Reconnaissance-Skripte sind geplant.

Die App ist aktiv und wurde von Grund auf im Branch develop neu geschrieben.

Mitwirkende

Author Author Author

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    315
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    285

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






