
 #1
Tools zur Identifizierung, Bewertung und Priorisierung von Sicherheitslücken in Systemen und Anwendungen.
Kitploit empfohlen

 jonrau1/electriceye
ElectricEye ist ein Multi-Cloud-, Multi-SaaS-Python-CLI-Tool für Asset Management, Sicherheitslageverwaltung und Angriffsflächenüberwachung, das…
 tmobile/pacbot
PacBot (Richtlinien als Code Bot)
 merill/awesome-entra
😎 Tolle Liste mit allem rund um Microsoft Entra
 asamassekou10/ship-safe
Der unabhängige Sicherheitsagent für KI-geschriebene Software. Findet Probleme, untersucht, ob sie echt sind, und zeigt Ihnen die Beweise.…
 dev-sec/linux-baseline
InSpec-basiertes Compliance-Profil zur Überprüfung der Linux-Systemhärtung gemäß Sicherheitsbaselines, um eine konsistente Konfiguration in der…
 nemesida-waf/waf-bypass
Automatisiertes WAF-Sicherheitstest-Tool, das False Positives und False Negatives erkennt, indem es 15+ Payload-Kategorien einschließlich SQLi, XSS,…
 mcw0/poc
Issues wurden für diese PoCs deaktiviert, da es sich lediglich um PoCs handelt, die gemeinfrei und nicht unterstützt sind.
 0xdea/semgrep-rules
Eine Sammlung meiner Semgrep-Regeln zur Erleichterung der Schwachstellenforschung.
 ine-labs/azuregoat
AzureGoat : Eine verdammt verwundbare Azure-Infrastruktur
 securitytemplates/sectemplates
Open-Source-Vorlagen, mit denen Sie Ihre Sicherheitsprogramme starten können
 d78ui98/apkdeeplens
Android-Sicherheitseinblicke im gesamten Spektrum.
 requie/ai-red-teaming-guide
Ein umfassender Leitfaden für adversariales Testen und die Sicherheitsbewertung von KI-Systemen, der Organisationen dabei hilft, Schwachstellen zu…
 bhassani/eternalbluec
EternalBlue Suite neu erstellt in C/C++ welche enthält: MS17-010 Exploit, EternalBlue Schwachstellendetektor, DoublePulsar Detektor und DoublePulsar…
 inquest/malware-samples
Eine Sammlung von Malware-Proben und relevanten Analyseinformationen, höchstwahrscheinlich referenziert von http://blog.inquest.net
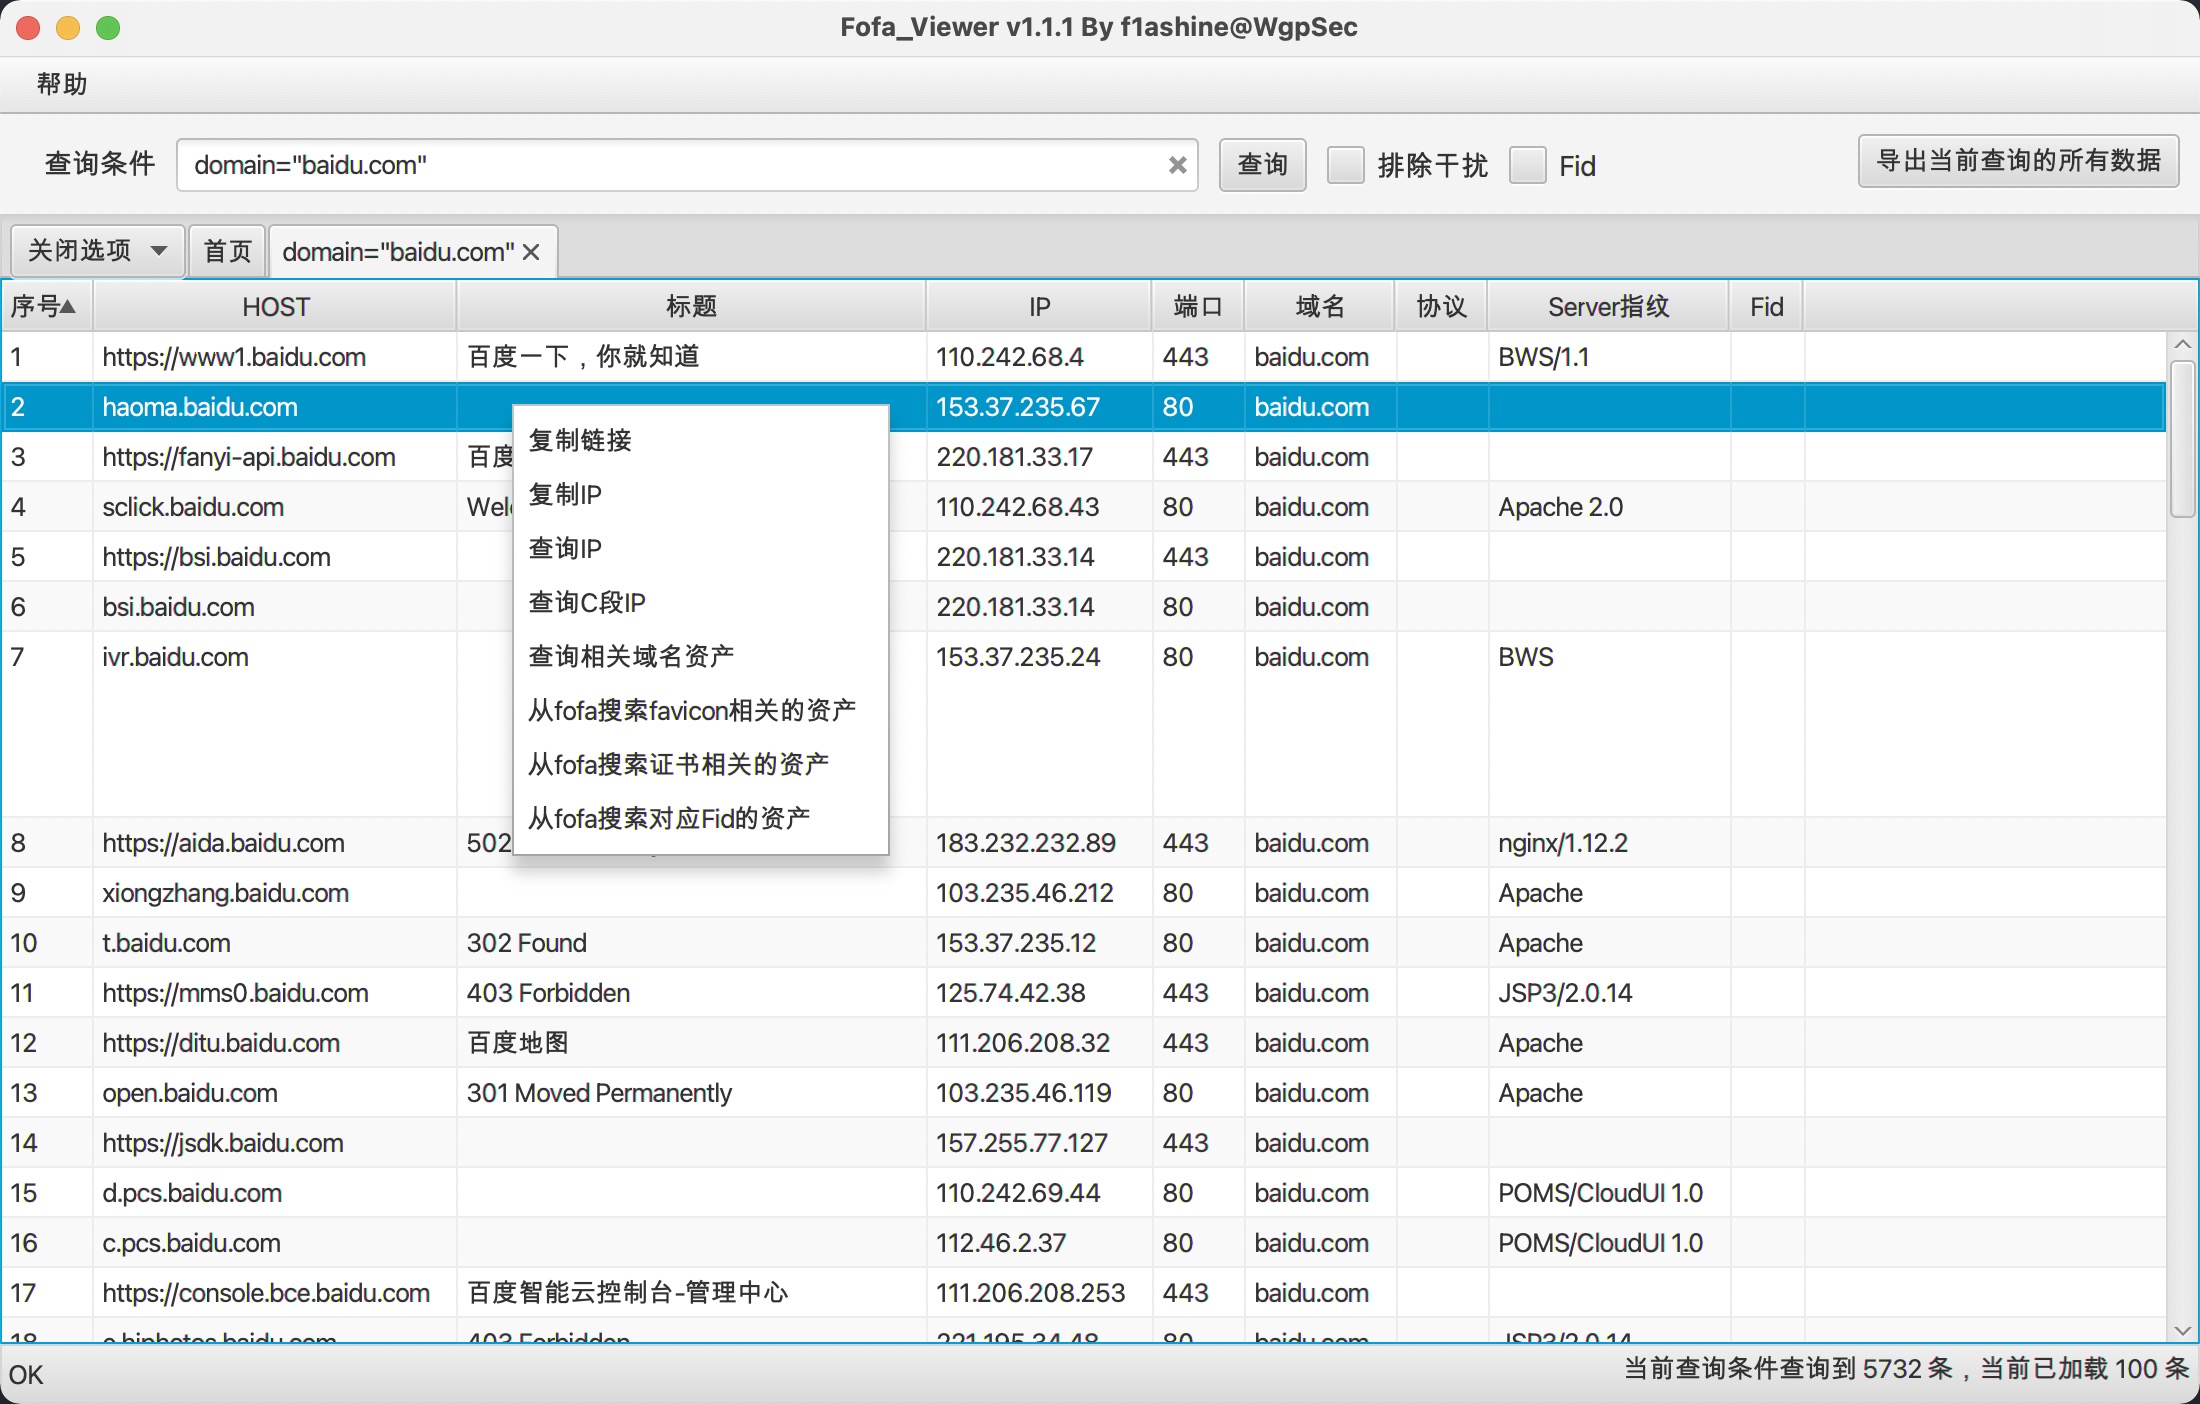 wgpsec/fofa_viewer
Ein einfacher FOFA Client geschrieben in JavaFX. Erstellt von WgpSec, gewartet von f1ashine.
 ajinabraham/cmsscan
CMS-Scanner: Durchsucht Wordpress-, Drupal-, Joomla- und vBulletin-Websites nach Sicherheitsproblemen.
 murphysecurity/murphysec
Ein Open-Source-Tool, das sich auf die Sicherheit der Software-Lieferkette konzentriert. Mofei Security konzentriert sich auf die Sicherheit der…
 kathanp19/jsfscan.sh
Automatisierung für javascript recon in Bug Bounty.








