
 #1
Tools zur Identifizierung, Bewertung und Priorisierung von Sicherheitslücken in Systemen und Anwendungen.
Kitploit empfohlen

 stamparm/dsxs
Winziger XSS Scanner
 google/capslock
CLI-Tool zur Analyse von Go-Paketfähigkeiten durch Verfolgen transitiver Aufrufe privilegierter Standardbibliotheksoperationen, was Risikobewertung…
 depthfirstdisclosures/nginx-rift
NGINX RCE Exploits
 woj-ciech/kamerka-gui
Ultimatives Aufklärungswerkzeug für das Internet der Dinge/industrielle Kontrollsysteme.
 projectdiscovery/pdtm
ProjectDiscoverys Open-Source-Tool-Manager
 github/securitylab
Ressourcen im Zusammenhang mit GitHub Security Lab
 alisamtechnology/atscan
Erweiterte Dork-Suche & Massen-Exploit-Scanner
 adeyosemanputra/pygoat
Absichtlich verwundbare Webanwendungssicherheit in django
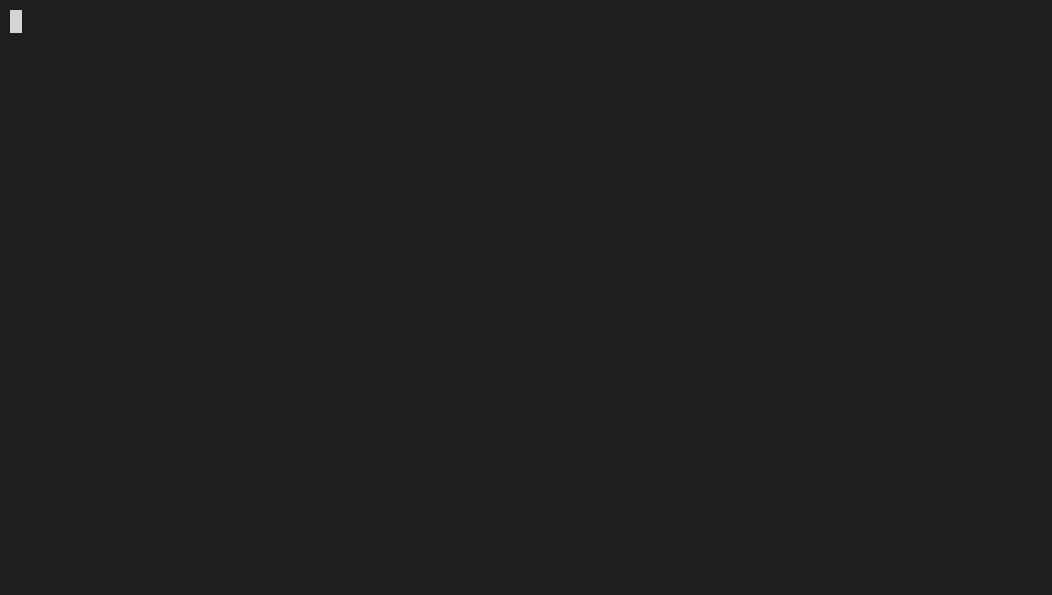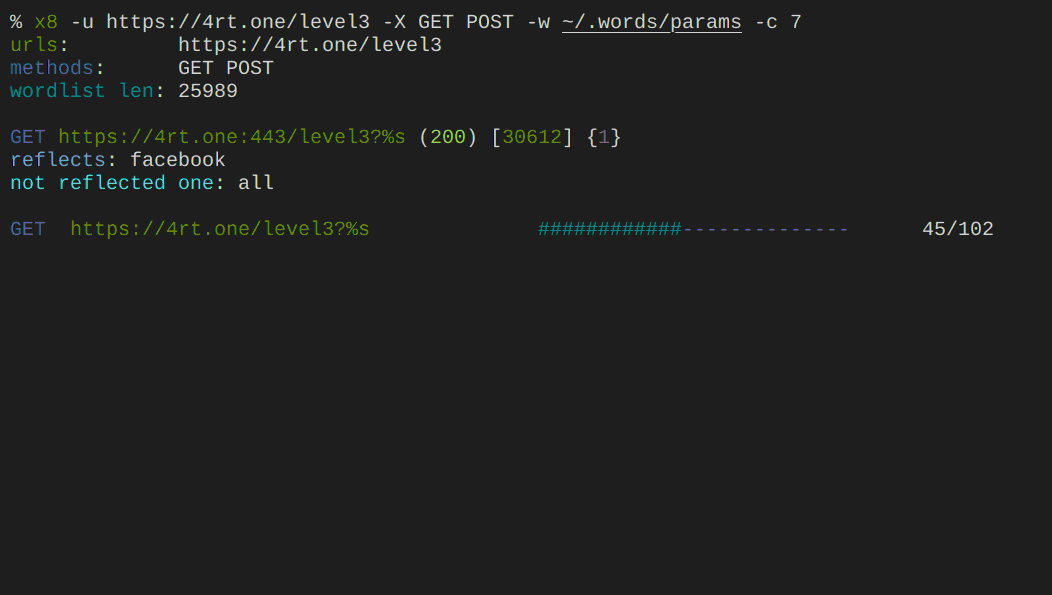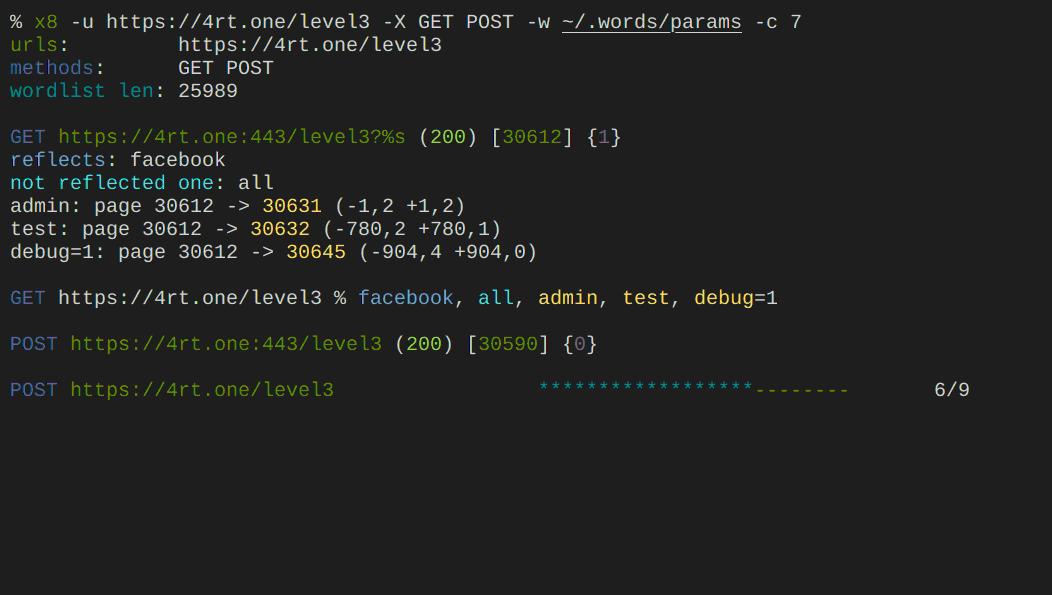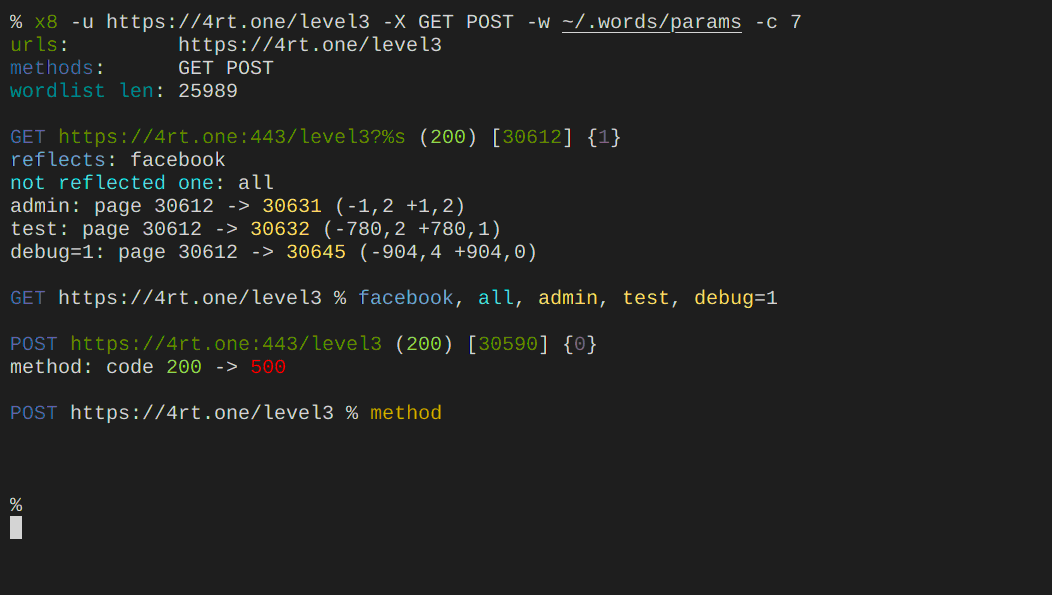 sh1yo/x8
Entdeckungssuite für verborgene Parameter
 portswigger/xss-cheatsheet-data
Community-beigetragener JSON-Datensatz von XSS-Payload-Vektoren, der das PortSwigger XSS-Cheat-Sheet antreibt, mit Browser-Unterstützung und…
 sleepingbag945/dddd
Batch-Tool zur Asset-Erfassung und Schwachstellen-Scanning für Red Teams. Zieht Ziele von Hunter, Fofa und Quake, führt Fingerprinting,…
 behisecc/vibesec-skill
Diese Fähigkeit hilft Claude dabei, sicheren Code zu schreiben und häufige Sicherheitslücken zu vermeiden.
 ayoubfathi/leaky-paths
Eine Sammlung spezieller Pfade, die mit häufigen sensiblen APIs, DevOps-Interna, Framework-Konfigurationen, bekannten Fehlkonfigurationen,…
 aquasecurity/starboard
Ersetzt durch https://github.com/aquasecurity/trivy-operator
 trimstray/sandmap
Nmap auf Steroiden. Einfache CLI mit der Fähigkeit, die reine Nmap-Engine, 31 Module mit 459 Scan-Profilen auszuführen.
 metarget/metarget
Metarget ist ein Framework, das die automatische Erstellung von verwundbaren Infrastrukturen ermöglicht.
 stamparm/identywaf
Blindes WAF-Identifikationstool
 portswigger/bambdas
Sammlung von Bambdas für Burp Suite Professional und Community.








